🔐 Chainalysisは、顧客情報が流出したサイバー攻撃を公表しました。
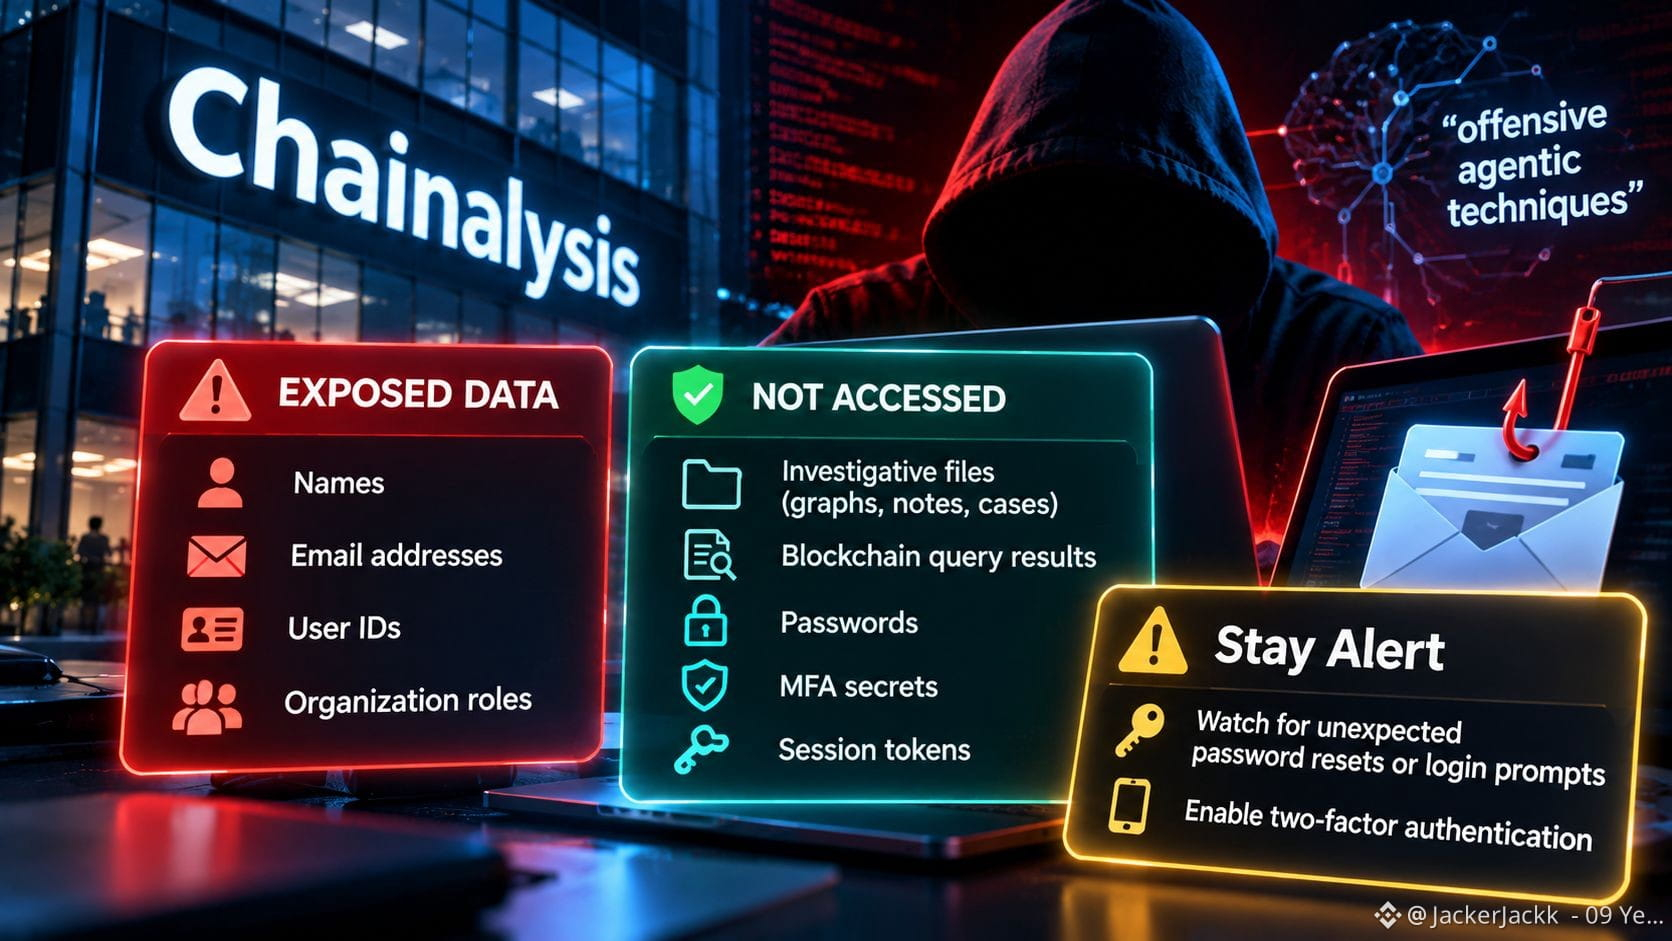
ブロックチェーン分析企業のChainalysisによると、攻撃者は「攻撃的なエージェント型手法」と同社が呼ぶ手法を使って、内部システムやツールに不正アクセスしました。
流出した情報には、顧客の氏名、メールアドレス、ユーザーID、組織内での役職が含まれていました。
ただし、重要な違いがあります。
Chainalysisによると、調査の結果、調査ファイル、ブロックチェーンの検索結果、パスワード、多要素認証(MFA)の秘密情報、アクティブなセッショントークンにアクセスされた形跡は見つかっていません。
同社は顧客に通知しましたが、調査が続いているため、影響を受けた正確な人数は依然として不明です。
現在、実際に懸念されるのは、標的を絞ったフィッシングです。氏名、メールアドレス、職務上の役割があれば、攻撃者は説得力のあるメッセージや偽の認証要求を作成しやすくなります。
Chainalysisは、予期しないパスワードのリセットやログイン要求に注意し、二要素認証を有効にするよう顧客に勧めています。
セキュリティリスクを生むのに、パスワードの流出が必ずしも必要なわけではありません。時には、誰を狙えばよいかを正確に把握しているだけで、次の攻撃の説得力は高まります。
ブロックチェーン分析企業のChainalysisによると、攻撃者は「攻撃的なエージェント型手法」と同社が呼ぶ手法を使って、内部システムやツールに不正アクセスしました。
流出した情報には、顧客の氏名、メールアドレス、ユーザーID、組織内での役職が含まれていました。
ただし、重要な違いがあります。
Chainalysisによると、調査の結果、調査ファイル、ブロックチェーンの検索結果、パスワード、多要素認証(MFA)の秘密情報、アクティブなセッショントークンにアクセスされた形跡は見つかっていません。
同社は顧客に通知しましたが、調査が続いているため、影響を受けた正確な人数は依然として不明です。
現在、実際に懸念されるのは、標的を絞ったフィッシングです。氏名、メールアドレス、職務上の役割があれば、攻撃者は説得力のあるメッセージや偽の認証要求を作成しやすくなります。
Chainalysisは、予期しないパスワードのリセットやログイン要求に注意し、二要素認証を有効にするよう顧客に勧めています。
セキュリティリスクを生むのに、パスワードの流出が必ずしも必要なわけではありません。時には、誰を狙えばよいかを正確に把握しているだけで、次の攻撃の説得力は高まります。