
Kiteのホワイトペーパーを読んでいて、思わず立ち止まって考えさせられる例に出会いました。🤔 あるAI Agentが30日間、1日に使える金額を100米ドルに制限されている場合、そのAgentが動かせる金額は合計で3,000米ドルを超えません。たとえAgentが完全に乗っ取られたとしても、最大損失は事前に定めた上限内に収まります。
🔐 以前の私は、AI Agentのセキュリティとは、モデルが常に正しい判断を下せるようにすることだと思っていました。しかしKiteは、別のアプローチを取っています。AIの振る舞いにすべてを賭けるのではなく、間違いを犯した場合の影響を制御することに重点を置いています。ユーザーは権限を与える前に、最大損失額をあらかじめ設定できます。さらに、セッションキーは一度限り有効で、Agentのアドレスはユーザーのウォレットをもとに生成され、最上位の権限はルートキーだけが保持します。
📊 これは、調べれば調べるほど興味深いと感じる点です。3,000米ドルという数字が正しいのは、Agentが単一のプロバイダーと連携している場合に限られます。複数のプロバイダーがある場合、総エクスポージャーは、各プロバイダーの日次支出上限に、それぞれに付与された権限の期間を掛けて合算して算出されます。日次の共通予算上限が別途設けられている場合にのみ、この総リスクを抑えられます。つまり、Agentが新たなサービスと連携するたびに、リスクの規模が拡大する可能性があります。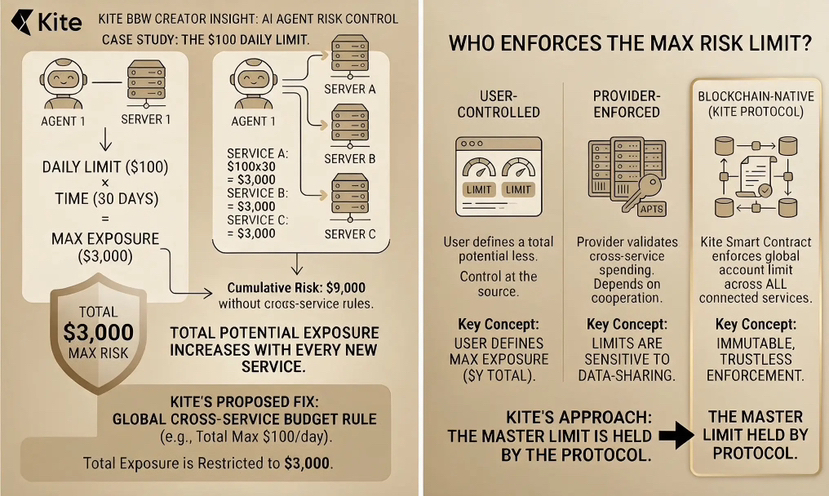
🧩 これはKiteの設計上の弱点だとは思いません。ホワイトペーパーでは、複数のサービスにまたがって適用できるアカウントレベルのルールについて言及されているからです。私が明確にしたいのは別の点です。3,000米ドルという数字が本当に意味を持つのは、総上限がどこで、どのコンポーネントによって適用されるのかが分かっている場合に限られます。この要素こそが、Agentの活動全体を通じて上限が維持されるかどうかを決定します。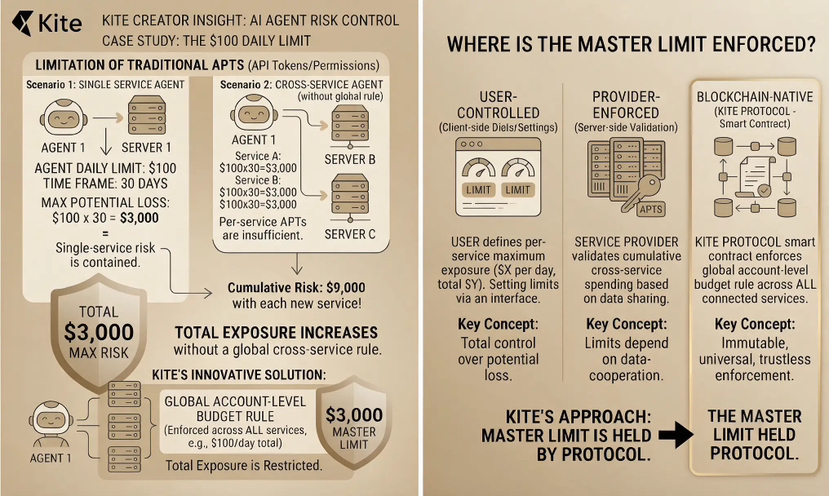
💭 AI Agentがますます多くの取引を担うようになるなかで、最終的な支出上限を決める権限は誰が持つべきなのか、というのは議論する価値のある問いだと思います。ユーザー、サービスプロバイダー、それともブロックチェーン自体でしょうか。それぞれに異なる役割があります。この責任を皆さんがどのように分担するのか、とても気になります。