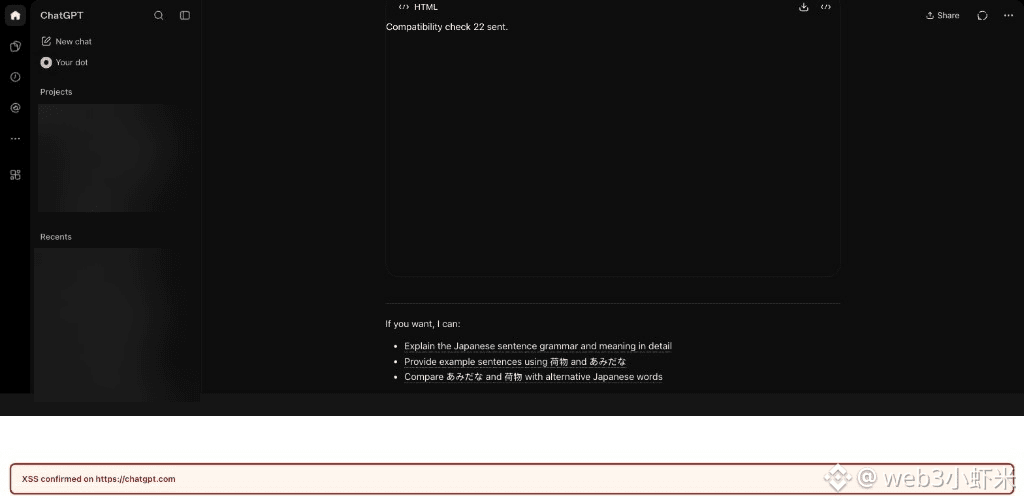
Parameter / The Hacker Newsで見かけた話:ChatGPTの一般的な共有リンクだけで、相手がログイン中のセッション内で攻撃者のコードを実行できる——会話を列挙し、プライベートなチャットを読み、認証APIを呼び出すことまで可能。
要点:10/18にバグバウンティへ報告、10/26に修正完了、深刻度はP1、報奨金は約5,000ドル。同じページにあるMathLiveのキーボード入力監視とHTML PreviewへのクロスフレームHTML注入を組み合わせ、さらにYouTube oEmbedを利用してCSPを回避。多くの場合、リンクを開くだけで成立する。管理下での検証で、実環境での悪用は確認されていない。
共有リンクがアカウントへの侵入口にもなり得る——こうした「機能の組み合わせ」はなかなか衝撃的。
#AI #OpenAI #セキュリティ
要点:10/18にバグバウンティへ報告、10/26に修正完了、深刻度はP1、報奨金は約5,000ドル。同じページにあるMathLiveのキーボード入力監視とHTML PreviewへのクロスフレームHTML注入を組み合わせ、さらにYouTube oEmbedを利用してCSPを回避。多くの場合、リンクを開くだけで成立する。管理下での検証で、実環境での悪用は確認されていない。
共有リンクがアカウントへの侵入口にもなり得る——こうした「機能の組み合わせ」はなかなか衝撃的。
#AI #OpenAI #セキュリティ