古いiPhoneのデータを消去し、機内モードにして、ニーモニックを保管している人は、リスクがスマホ内のチップに潜んでいます。システムアップデートでは修正できません。
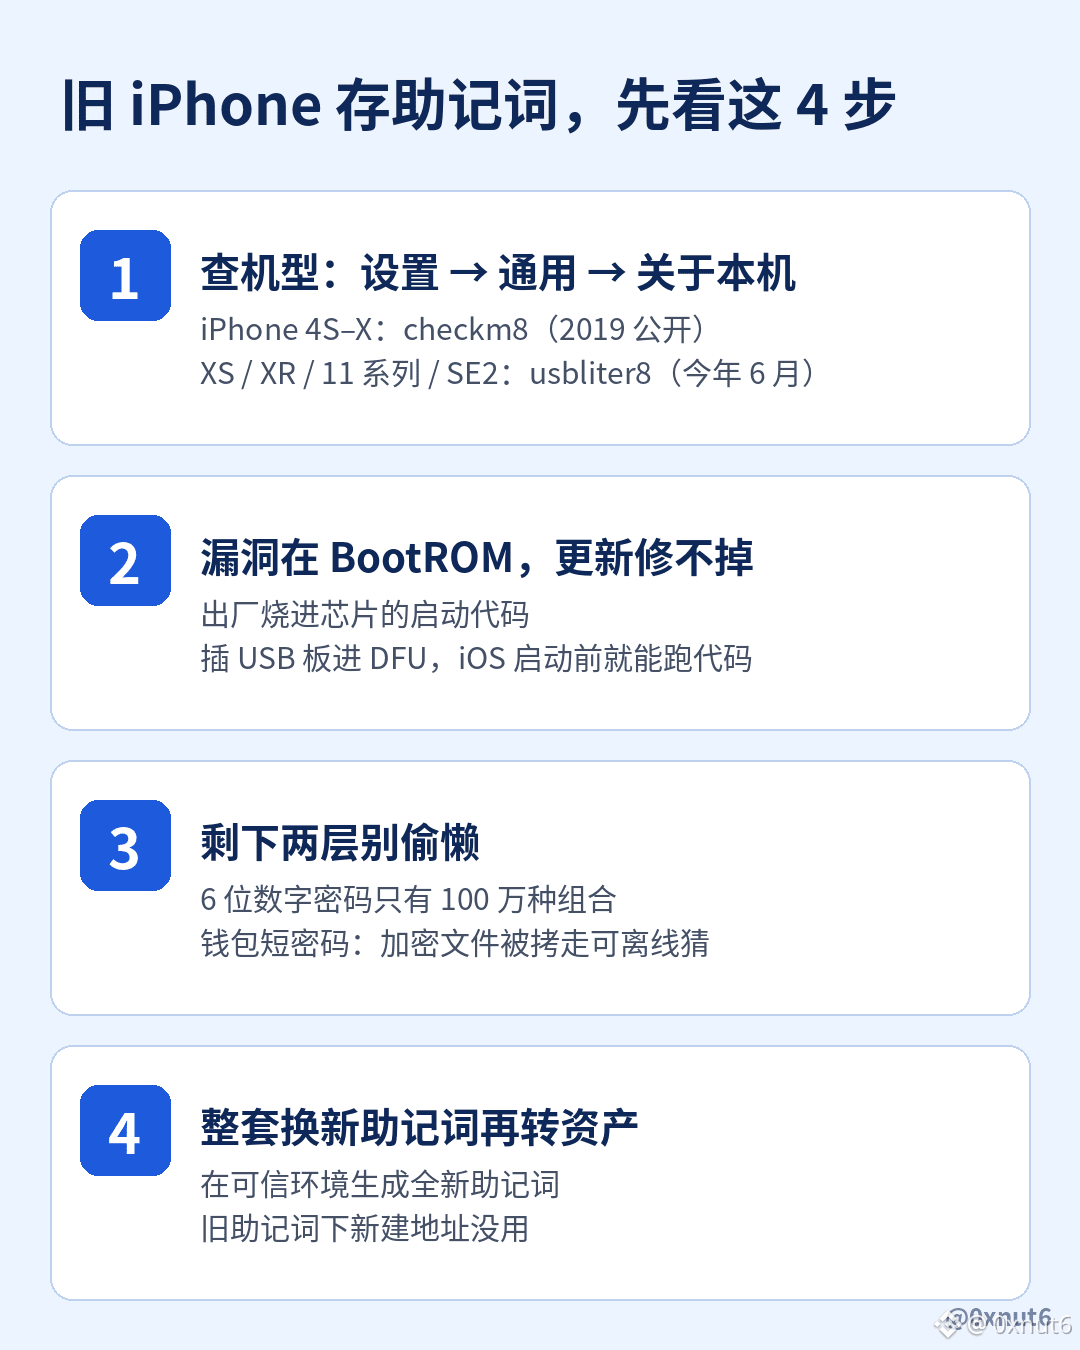
OneKeyの創業者@ohyishi氏は昨夜、この問題について注意を促す投稿をしました。この投稿は約5.1万回閲覧されています。iPhone 4SからiPhone XまでのBootROMには、2019年に公開された脆弱性「checkm8」があります。今年6月に公開された「usbliter8」は、iPhone XS、XR、11シリーズ、および第2世代SEも対象です。BootROMは、製造時にチップへ書き込まれる起動コードです。AppleはiOSアップデートで修正できないため、これらの端末には脆弱性が残り続けます。
この攻撃にインターネット接続は必要ありません。スマホを手に入れた相手がDFUモードに切り替え、特製のUSBボードを接続すれば、iOSが起動する前に独自のコードを実行できます。公開された研究で使われたボードは、5ドルのRaspberry Pi Pico 2でした。つまり、ここでは機内モードにしても効果はありません。
ただし、XSや11などの機種では、この脆弱性だけでニーモニックを入手できるわけではなく、画面ロックのパスコードとセキュアエンクレーブという二つの壁が残っています。しかし、この二つはまさに多くの人が手を抜きがちな部分です。6桁の数字パスコードは、組み合わせがわずか100万通りしかありません。ウォレットアプリが短いパスワードだけでニーモニックを暗号化している場合、暗号化ファイルをコピーされた後、相手は持ち帰ってオフラインで推測を試すことができ、試行回数にも制限はありません。
そのため、iPhone 11以前の機種を使っている人には、端末を一式入れ替えることを勧めています。信頼できる環境でまったく新しいニーモニックを生成し、資産を移してください。古いニーモニックのもとで新しいアドレスを作っても意味はありません。本人によると、iPhone 12以降の機種については、現時点で公開されたBootROMの脆弱性はありません。
$BTC
OneKeyの創業者@ohyishi氏は昨夜、この問題について注意を促す投稿をしました。この投稿は約5.1万回閲覧されています。iPhone 4SからiPhone XまでのBootROMには、2019年に公開された脆弱性「checkm8」があります。今年6月に公開された「usbliter8」は、iPhone XS、XR、11シリーズ、および第2世代SEも対象です。BootROMは、製造時にチップへ書き込まれる起動コードです。AppleはiOSアップデートで修正できないため、これらの端末には脆弱性が残り続けます。
この攻撃にインターネット接続は必要ありません。スマホを手に入れた相手がDFUモードに切り替え、特製のUSBボードを接続すれば、iOSが起動する前に独自のコードを実行できます。公開された研究で使われたボードは、5ドルのRaspberry Pi Pico 2でした。つまり、ここでは機内モードにしても効果はありません。
ただし、XSや11などの機種では、この脆弱性だけでニーモニックを入手できるわけではなく、画面ロックのパスコードとセキュアエンクレーブという二つの壁が残っています。しかし、この二つはまさに多くの人が手を抜きがちな部分です。6桁の数字パスコードは、組み合わせがわずか100万通りしかありません。ウォレットアプリが短いパスワードだけでニーモニックを暗号化している場合、暗号化ファイルをコピーされた後、相手は持ち帰ってオフラインで推測を試すことができ、試行回数にも制限はありません。
そのため、iPhone 11以前の機種を使っている人には、端末を一式入れ替えることを勧めています。信頼できる環境でまったく新しいニーモニックを生成し、資産を移してください。古いニーモニックのもとで新しいアドレスを作っても意味はありません。本人によると、iPhone 12以降の機種については、現時点で公開されたBootROMの脆弱性はありません。
$BTC