
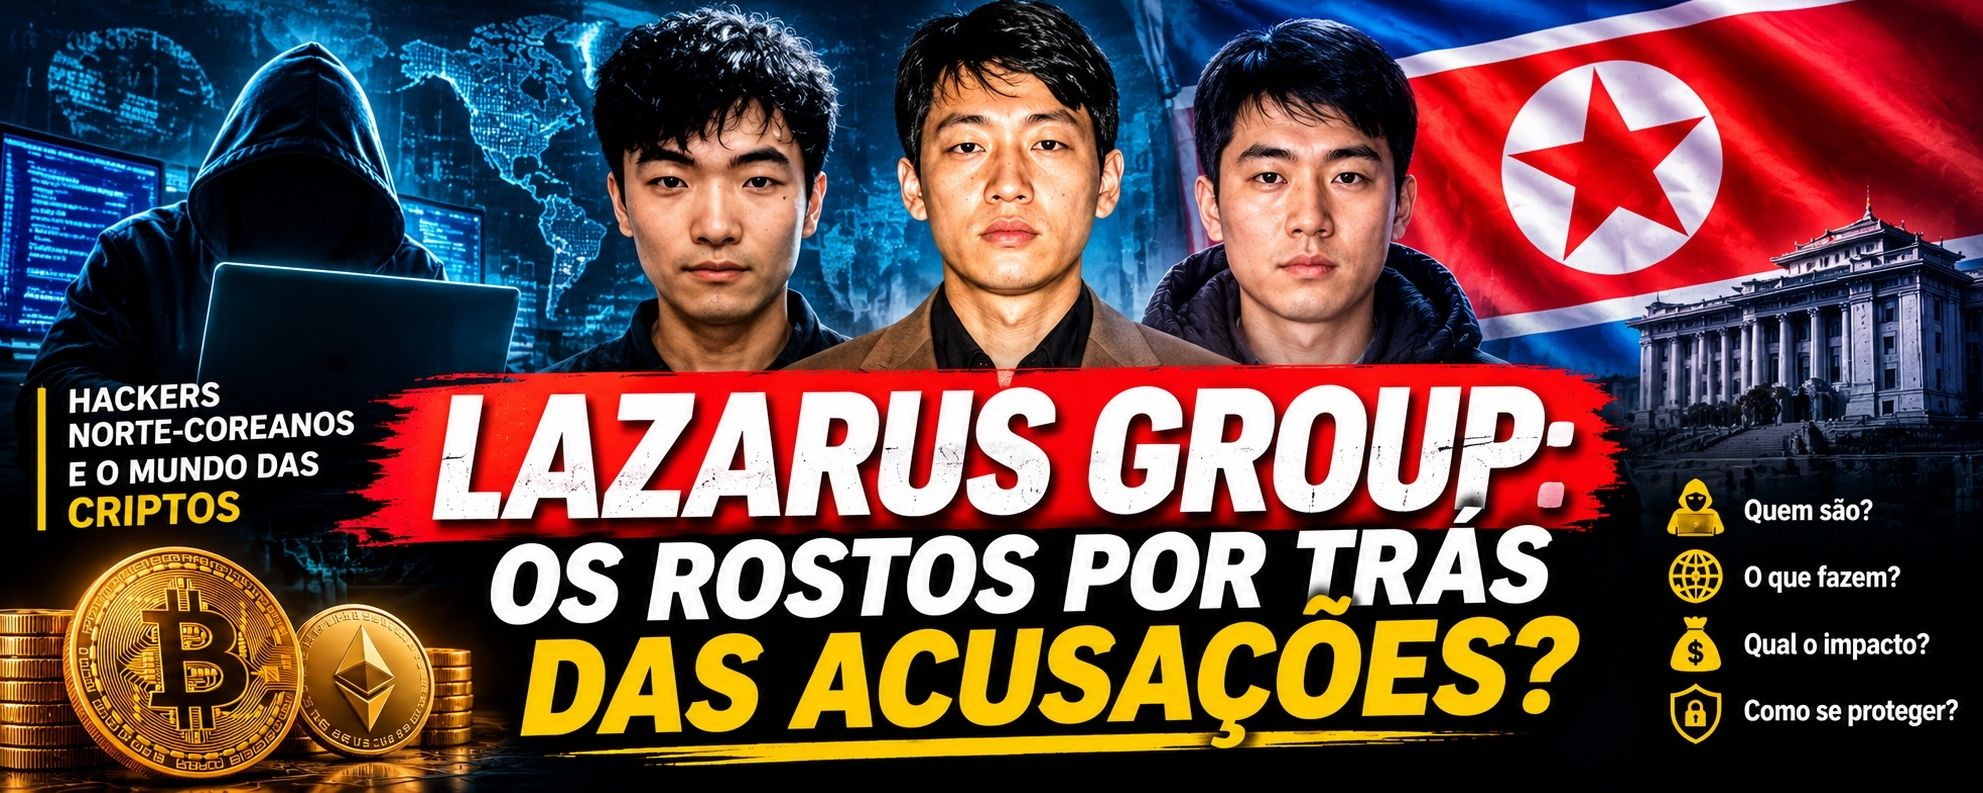
米国司法省は、国際的な大規模サイバー犯罪作戦への関与が疑われる北朝鮮国籍の3人を起訴しました。
この事件には、暗号資産の窃盗、サイバー攻撃、13億ドル超と評価される恐喝未遂が関わっています。
しかし、この人物たちは何者で、これらの作戦に関連するグループについて、実際に何が分かっているのでしょうか?
暗号資産市場のセキュリティについて語るとき、大規模なサイバー攻撃の捜査で頻繁に名前が挙がるグループがあります。
Lazarus Group。
このグループは、デジタルスパイ活動、金融機関への攻撃、デジタル資産の窃取に関与しているとして、当局やサイバーセキュリティ研究者から関連付けられています。
2021年2月、米国司法省(DOJ)は、北朝鮮の軍事情報機関に所属する部隊との関係が疑われる北朝鮮国籍の3人に対する連邦起訴を発表しました。
起訴状が国際的な注目を集めたのは、関係者の名前だけでなく、記載された作戦の規模の大きさも理由でした。
有罪判決と混同せず、事実を確認していきましょう。
1. 司法省が特定した3人とは?
2021年の連邦起訴状に記載された3人の名前は次のとおりです。
ジョン・チャン・ヒョク
キム・イル
パク・ジン・ヒョク
米国司法省によると、3人は北朝鮮の軍事情報機関である偵察総局(RGB)の部隊に所属していたとされています。
起訴状では、これらの部隊がコンピューターシステムへの侵入、情報の窃取、金銭の獲得、暗号資産の移動を目的とするサイバー犯罪作戦に参加したと主張しています。
文書では、容疑者とされる人物を、サイバーセキュリティ業界でLazarus GroupやAPT38として知られるグループとも関連付けています。
重要なのは、これらは米国当局が提示した主張だということです。正式に起訴されたからといって、有罪判決を受けたことにはなりません。
2. Lazarus Groupとは?
Lazarus Groupは、北朝鮮に関連する一連の活動やサイバー攻撃作戦を特定するため、サイバーセキュリティ研究者が使用する名称です。
このグループは、企業、金融機関、さまざまな業界の組織に対する攻撃と頻繁に関連付けられています。
彼らに帰属するとされる活動には、次のようなものがあります。
ネットワークやコンピューターシステムへの侵入
情報や認証情報の窃取
金融機関への攻撃
暗号資産の窃取
悪意のあるソフトウェアの使用
盗んだ資金のマネーロンダリングや移動
Lazarus Groupは、APT38など、異なる調査機関が使用する別の名称とも関連付けられています。
ただし、企業や当局が使用する名称が、常にまったく同じ作戦組織を指すとは限りません。
そのため、すべての名称が明確に定義された単一のチームを指すと考えるよりも、関連するグループや活動と表現するほうが正確です。
3. 13億ドル超:起訴状には何が記されているのか?
米国司法省によると、起訴状に記載された共謀には、金融機関や企業から現金および暗号資産で13億ドル以上を盗み、恐喝しようとした行為が含まれていました。
文書には、次のようなさまざまな種類の作戦が記載されています。
企業に対するサイバー攻撃
金融機関の資金を盗もうとする試み
暗号資産関連の悪意あるアプリケーションの作成と配布
ブロックチェーンプラットフォームの開発と詐欺的な宣伝
恐喝キャンペーンやランサムウェア攻撃
起訴状では、2014年のソニー・ピクチャーズへの攻撃や、2017年のランサムウェア「WannaCry」など、過去の作戦にも言及しています。
重要な区別があります。13億ドルという額は、記載された共謀の一環として、当局が窃取または恐喝の試みの対象になったと主張した金額です。
3人が全額を実際に盗んだ金額として提示してはなりません。
4. FBIは今も資金を追跡しているのか?
はい。具体的な例は2023年8月に明らかになりました。
FBIは公式発表で、TraderTraitorと関係する北朝鮮のアクターに結び付いた約1,580 $BTC を追跡しており、その当時の価値は4,000万ドル以上だったと明らかにしました。
FBIは、これらのアクターがビットコインを現金やほかの資産に換えようとする可能性があると警告しました。
捜査では、これらの資金と、次のような過去の複数の攻撃との関連が明らかになりました。
Alphapo:約6,000万ドル相当のデジタル資産
CoinsPaid:約3,700万ドル
Atomic Wallet:約1億ドル
これらの金額は、それぞれの窃盗についてFBIが公表した推定額です。
FBIは業界各社に対し、特定されたウォレットを監視し、これらのアドレスに関連する取引に注意するよう求めました。
この事例は、ブロックチェーン技術の興味深い特徴の一つを示しています。ウォレットの背後にいる人物の正体が分からなくても、公開ネットワーク上の資産の動きは分析し、追跡できます。
5. 盗まれた資金はどのように追跡できるのか?
暗号資産についてよくある誤解の一つは、すべての取引が完全に匿名だと思い込むことです。
実際には、#Bitcoinや#Ethereum のようなネットワークには、取引の記録が公開されています。
つまり、専門の調査員は次の情報を追跡できます。
資金の送金元アドレス
資産の送金先アドレス
送金された金額
取引の日時
異なるウォレット間のつながり
ブロックチェーン分析企業は、こうした情報を使ってパターンや作戦間のつながりの可能性を特定します。
ただし、重要な限界があります。ウォレットを追跡できても、それを管理している人物の身元が必ず分かるとは限りません。
調査員は取引間の技術的なつながりを見つけられても、資金を受け取った人物や、その恩恵を受けた人物をすぐに立証できるとは限りません。
そのため、ブロックチェーン分析は、情報活動、警察の捜査、企業間の協力と組み合わせて行われることがよくあります。
6. なぜこうした作戦が暗号資産市場で懸念されるのか?
北朝鮮と関連するグループに帰属される攻撃は、業界全体に懸念をもたらします。
暗号資産取引所がセキュリティに数百万ドルを投じていても、従業員、侵害されたデバイス、内部システム、ソーシャルエンジニアリングに関連するリスクにさらされる可能性があります。
さらに、大量の暗号資産が盗まれると、その影響は被害を受けたプラットフォームの外にも及ぶことがあります。
信頼の問題やセキュリティ対策への圧力が生じたり、資産の特定や凍結が困難になったりする可能性があります。
課題は攻撃を防ぐことだけではありません。不審な動きを検知し、ほかの組織と連携し、利用者への被害を減らすことも必要です。
7. こうした事例から何を学べるのか?
暗号資産取引所を利用したり、暗号資産に投資したりする人にとって、こうした事例から得られる実践的な教訓があります。
アカウントを守りましょう:二要素認証を使い、パスワードの使い回しは避けてください。
予期しないメッセージには注意しましょう:フィッシング攻撃では、有名企業を装って認証情報を盗もうとすることがあります。
デバイスを保護しましょう:システムを最新の状態に保ち、提供元が不明なアプリのインストールは避けてください。
リカバリーフレーズを共有しないでください:正規の取引所がサポートのためにシードフレーズを求めることはありません。
中央集権型プラットフォームのリスクを理解しましょう:取引所に資産を預けておくのは便利ですが、そのセキュリティシステムや管理体制を信頼する必要があります。
結論:起訴、捜査、そして追跡が続く脅威
北朝鮮国籍の3人に関する事件は、サイバー犯罪をめぐる国際捜査がいかに大規模になり得るかを示しています。
米国司法省は、ジョン・チャン・ヒョク、キム・イル、パク・ジン・ヒョクを正式に起訴し、サイバー攻撃や金融犯罪に関わる国際的な共謀に参加したと主張しました。
一方、FBIは、北朝鮮のアクターに関連する作戦に結び付いたデジタル資金について、引き続き情報を公表しています。
ただし、正確さを保つことが不可欠です。起訴状に記載された人物を有罪判決なしに有罪と見なしてはならず、攻撃の帰属を示す際には、根拠となる情報源とその限界も明記すべきです。
暗号資産市場のセキュリティは、技術だけで決まるものではありません。
調査し、協力し、利用者を守る能力も重要です。
あなたはLazarus Groupについて聞いたことがありますか?
暗号資産取引所や暗号資産企業は、この規模の攻撃に十分備えられていると思いますか?
コメントで意見を聞かせてください。情報は力です!
さらに詳しく知るための公式情報源
米国司法省(2021年2月17日): 世界規模のサイバー犯罪作戦への関与が疑われる北朝鮮国籍の3人を起訴
FBI(2023年8月22日): 北朝鮮のアクターに関連するビットコイン資金の特定
FBI(2023年9月6日): Stake.comからの4,100万ドルの窃盗をLazarus Groupに帰属
米国司法省(2018年9月6日): パク・ジン・ヒョクに対する最初の起訴