#fbi确认朝鲜应对币安被盗事件负责
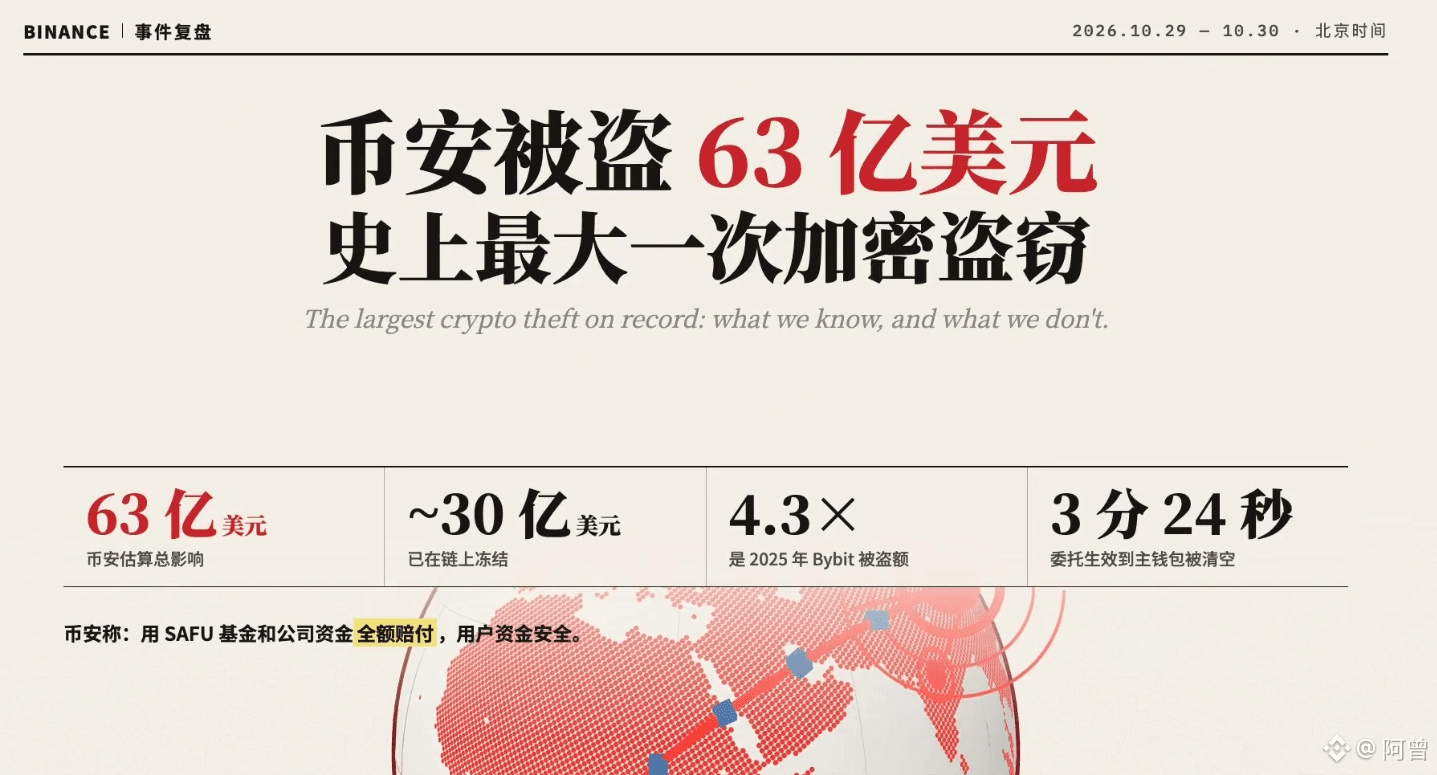
FBIが正式に名指しした。バイナンスが今回失った60億ドル超は、北朝鮮のハッカーによるもので、コードネームはTraderTraitor(Lazarus系とされることが多い)。
時期は10月29日前後とみられ、わずか数分で実行され、被害額は過去最大を記録した。
手口としては、盗んだ資金の大半をまずイーサリアム $ETH に換え、その後DeFiやクロスチェーンブリッジ、即時交換サービスなどを経由させて資金洗浄した。ステーブルコインの一部はすでに凍結された(報道によると20億ドル超の規模)が、大部分は今もブロックチェーン上を動き回っている。
FBIはシークレットサービス、IRS刑事捜査部門とともに、次のように呼びかけた。
取引所、ノード運営者、分析企業は、該当アドレスを早急に凍結し、汚れた資金が流れ続けるのを防いでほしい。
どう見るべきか。これは普通の「ハッカーの腕自慢」ではなく、国家レベルの「政権を養うための窃盗」に近い。北朝鮮は暗号資産の窃盗で外貨を得ることが多い。
名指しを受けたことで、国際的な圧力はさらに強まるだろう。
アドレスのブラックリストは拡大し、コンプライアンスを重視する取引所の対応は厳格化、DeFiにも協力が求められる。
バイナンスにとっては、イメージが「自腹で補償する」から「国家レベルの攻撃を受けても補償する」へと変わる。短期的には信頼にプラスだが、規制当局の監視はさらに厳しくなる。
一般ユーザーにとっては、保有する暗号資産がどうなるかは、主にプラットフォームが補償できるかどうか次第だ。出所不明のエアドロップやクロスチェーン取引、無名の取引所には手を出さないこと。汚れたアドレスと一度でも関わると、資産が凍結される可能性がある。
ひと言で言えば、FBIは「誰がやったのか」にお墨付きを与えたが、資金の追跡はまだ続いている。
バイナンスに補償する余力があるかは別の話。業界が国家レベルの攻撃を防げるかどうかが、次の課題だ。