Binanceハッキング:どうやって侵入したのか? 私たちの分析・第2回。4つの説をブロックチェーンの記録と照らし合わせました。
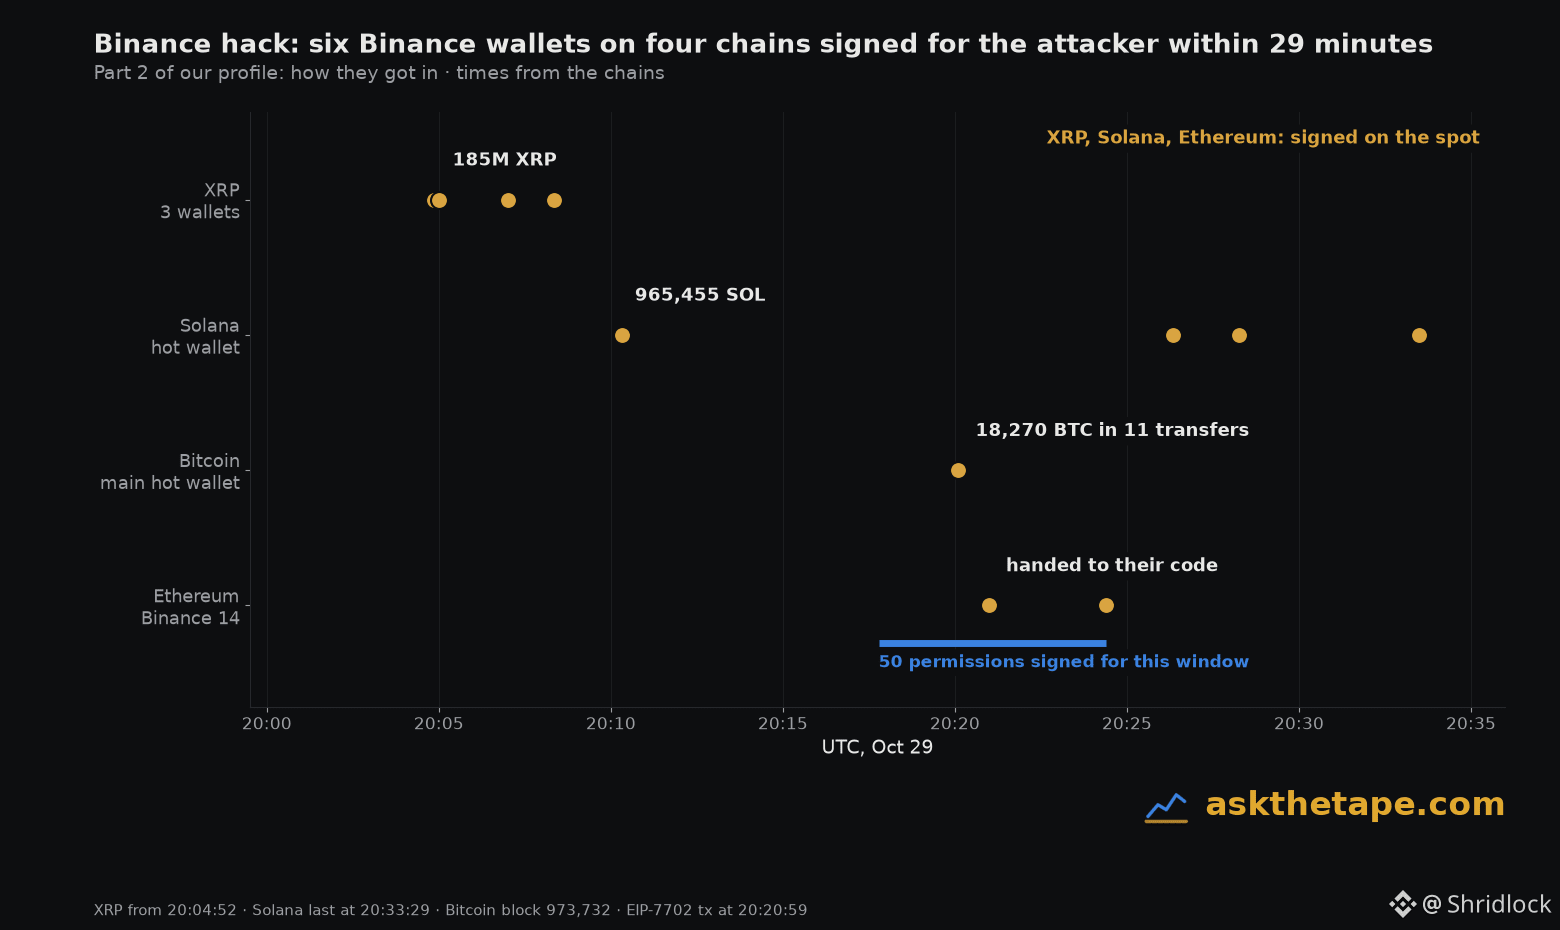
1. 盗まれた鍵は1つ? いいえ。10月29日20:04〜20:33 UTCの間に、4つのチェーン上にあるBinanceの6つのウォレットが攻撃者のために署名しました。XRPの3つのウォレットだけでも、それぞれ異なる鍵が使われています。
2. スマートコントラクトのバグ? いいえ。Binance 14は通常のウォレットです。その秘密鍵で、攻撃者のコードに制御を渡すEIP-7702の権限委譲50件に署名しました。
3. EIP-7702だけにある隙? いいえ。Solana、XRP、Bitcoinでは通常の送金によって資金が持ち出されました。
4. 残る可能性:誰かがBinanceのホットウォレットシステム内で、少なくとも28分間作業していた。
- その場で署名していました。50件の権限委譲は、Binance 14が20:17:47 UTCに持っていたノンスから始まり、使用の3分前でした。
- 偽の出金だけではありません。SolanaとXRPで盗まれた送金は、Binance自身のものとはまったく異なります。
- 鍵をコピーしただけでもありません。BitcoinはBinance独自の出金形式で、通常の2倍の手数料率で持ち出されました。その直後に同じウォレットから行われた取引は、まったく異なるものでした。
彼らは予行演習をしていました。攻撃用コントラクトは15:59 UTCにデプロイされ、16:30に自分たちのウォレットでテストされました。ガス代はTornado Cashを経由していました。
侵入者か、それとも内部犯か? ブロックチェーンの記録からは分かりません。分かるのはBinanceのログだけです。
1. 盗まれた鍵は1つ? いいえ。10月29日20:04〜20:33 UTCの間に、4つのチェーン上にあるBinanceの6つのウォレットが攻撃者のために署名しました。XRPの3つのウォレットだけでも、それぞれ異なる鍵が使われています。
2. スマートコントラクトのバグ? いいえ。Binance 14は通常のウォレットです。その秘密鍵で、攻撃者のコードに制御を渡すEIP-7702の権限委譲50件に署名しました。
3. EIP-7702だけにある隙? いいえ。Solana、XRP、Bitcoinでは通常の送金によって資金が持ち出されました。
4. 残る可能性:誰かがBinanceのホットウォレットシステム内で、少なくとも28分間作業していた。
- その場で署名していました。50件の権限委譲は、Binance 14が20:17:47 UTCに持っていたノンスから始まり、使用の3分前でした。
- 偽の出金だけではありません。SolanaとXRPで盗まれた送金は、Binance自身のものとはまったく異なります。
- 鍵をコピーしただけでもありません。BitcoinはBinance独自の出金形式で、通常の2倍の手数料率で持ち出されました。その直後に同じウォレットから行われた取引は、まったく異なるものでした。
彼らは予行演習をしていました。攻撃用コントラクトは15:59 UTCにデプロイされ、16:30に自分たちのウォレットでテストされました。ガス代はTornado Cashを経由していました。
侵入者か、それとも内部犯か? ブロックチェーンの記録からは分かりません。分かるのはBinanceのログだけです。