Richard Tengは今回はきっぱりと言い切った。ユーザーは1円も負担せず、すべてバイナンスが自腹で賄うと。ただ、私がもっと気になったのは、彼がさらっと口にした一言だ。ハッカーが使ったのはイーサリアムのEIP-7702だった。
この機能自体は本来、便利なものだ。普通のウォレットに一時的にコントラクトコードを紐づけられる。ハッカーはバイナンスのホットウォレットが署名した権限を手に入れ、ウォレットに自分の書いたコードを実行させた。たった1回の呼び出しで、25億ドルをかっさらった。
イーサリアムに脆弱性があったわけではない。バイナンスの署名プロセスに侵入されたのだ。
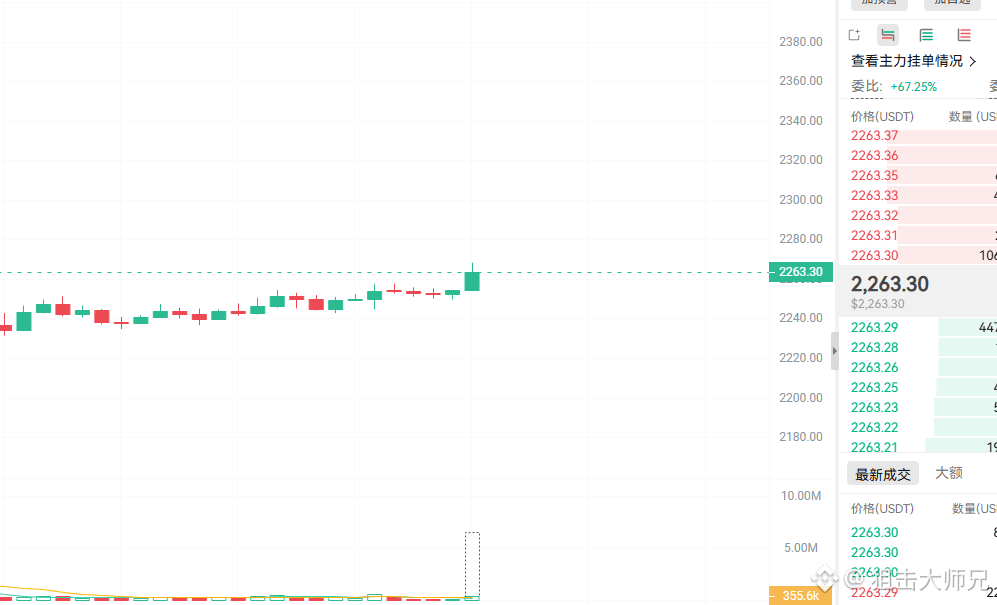
市場もその違いを理解している。ここ2日、イーサリアムはこの件で売り込まれるどころか、じわじわ上昇している。現在は2254uで、ちょうど24時間の高値だ。
私は強気寄りで見ている。2235付近が今日の底で、押し目を割らなければエントリーを検討できる。2300を回復して初めて、盗難の影から抜け出したと言えるだろう。#RichardTeng表示无需用户承担损失 $ETH