

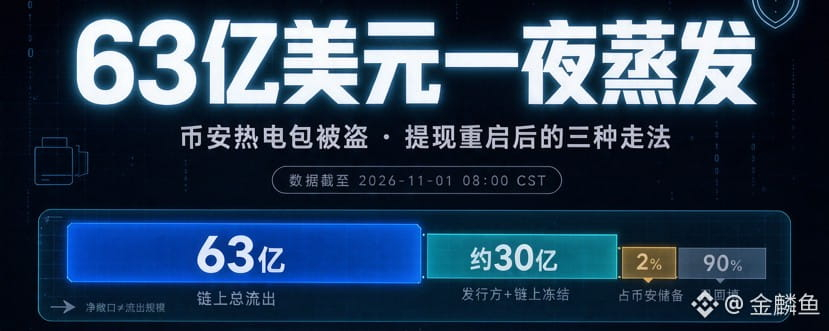
 10月30日04:05、北京時間。40分間で10のチェーンにわたり、約63億ドルがバイナンスのホットウォレットから洗い流された。暗号資産史上最大の単独盗難事件だ。Roninブリッジの6億ドルとBybitの14億6,000万ドルを足しても、その端数にすら届かない。
だが「63億」という3文字だけに注目すると、事件全体を見誤る。
【まずは数字を整理しよう】
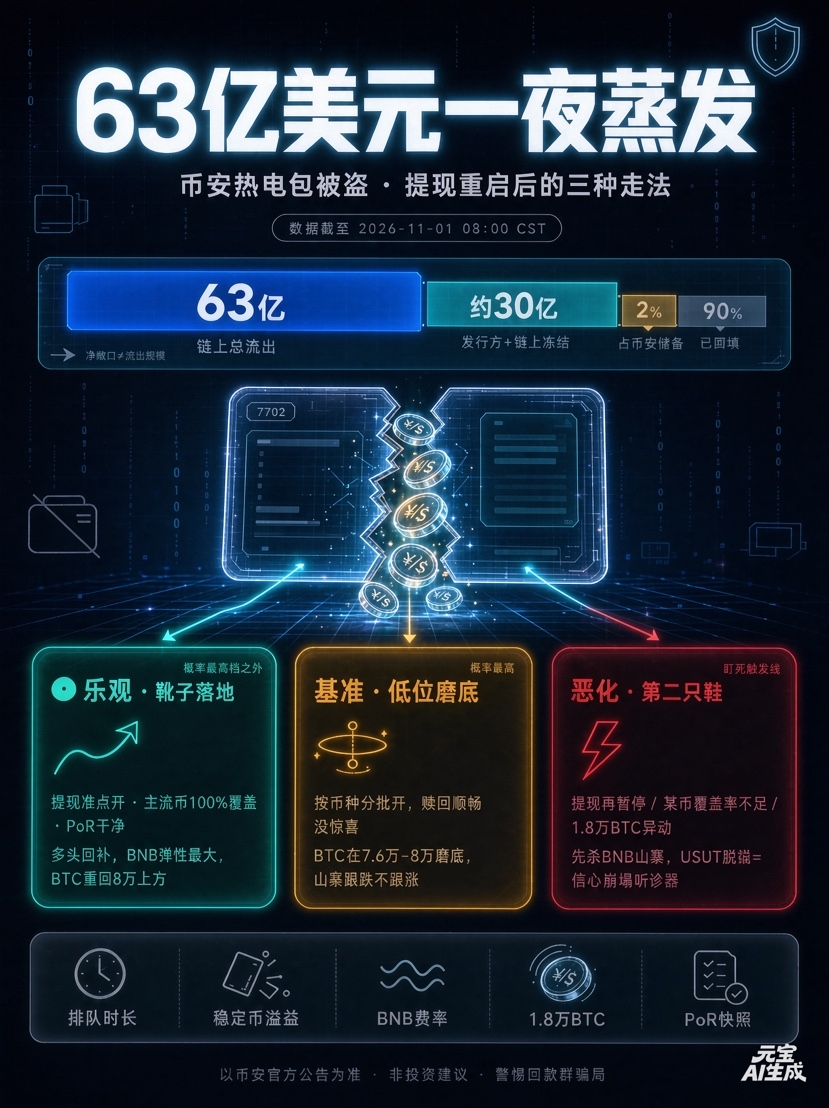
63億ドルは資金の流れであって、請求額ではない。
約30億ドルが凍結・保護され、影響を受けた規模の約48%を占める。90%はすでに補填済みで、残り10%の大半は流動性の低いトークン。63億4,000万ドルを準備済みで、そのうち50億ドルは今回盗まれたものと同じ銘柄の保有分——左右のポケット間で移しただけで、市場で買い集めたわけではない。純エクスポージャーはバイナンスの準備金の2%強。
まず2つの噂を否定しておこう。①「63億ドルを使って買い支える」は誤り。②「凍結=取り戻した」も誤りだ。Bybitの15億ドル流出事件で、最終的に実際に回収できたのは4,840万ドルにすぎなかった。
本当の試練は、損失に耐えられるかどうかではない。ゲートが開いたとき、人々があなたを信じるかどうかだ。
【あの40分間に何が起きたのか】
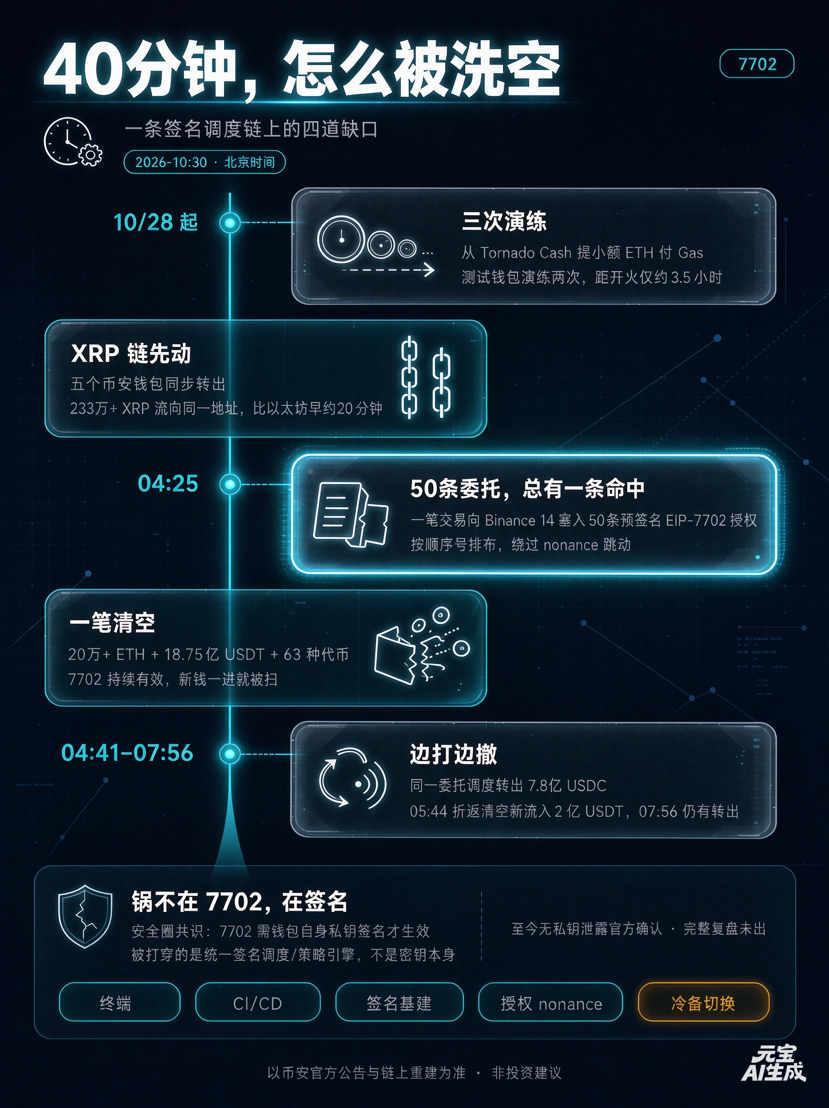
10/28以降、ハッカーはTornado Cashから少額のETHを3回引き出してガス代に充て、テスト用ウォレットを使って2度リハーサルも行っていた。
04:05 XRPチェーン上の5つのウォレットが先に動いた。イーサリアムより約20分早い。
04:20 あるトランザクションで、Binance 14のホットウォレットに、署名済みのEIP-7702委任認可50件を投入。順番に並べられ、どれか1つでもnonceに当たるよう仕組まれていた。
その3分24秒後、このウォレットから一度にすべてが流出した。20万超のETH、18億7,500万USDT、63種類のトークン。さらに悪質なのは、委任が有効なまま残り、新しい資金が入るたびに吸い上げられたことだ。
問題は7702ではなく、署名にある。セキュリティ業界の共通認識では、7702はウォレット自身の秘密鍵で署名しなければ有効にならない。突破されたのは、統合署名のスケジューラー/ポリシーエンジンだ。侵入口はDevOps用ノートPCの侵害を示しているが、秘密鍵流出について公式な確認はなく、完全な事後検証も公表されていない。
 【世界中が発言している。でも、その言葉には裏がある】
🦾マスク:絵文字ひとつが、最も痛いところを突いた
CZの「ユーザー資産は安全」という投稿に、あるユーザーがSBFの当時の声明と同じ文面を貼り付けた。マスクは😬と返信。5時間後、CZはこう返した。「イーロン、あなたをとても尊敬していますが、今は冗談を言っている場合ではありません。当社が保有するSpaceX株の価値は現在10億ドルを超えています。少しでも支持を示していただければ、ありがたく思います。」
自慢ではなく、支援要請と一線引きだ。あの😬が強烈なのは、前回の崩壊前に「すべて安全」と言った人物が、Sam Bankman-Friedだったからだ。
🏛トランプ:抑制的だが、一言一言に重み
大統領執務室での発言はこうだ。「分かりません。この件を調査しています。」北朝鮮の仕業かと聞かれても、2度続けて「分からない」と回答。さらに、バイナンスによれば状況は制御下にあるとも述べた。
犯人を断定せず、責任を押しつけず、事態をエスカレートさせない。その背景には、CZの罪を2025年に彼自身が特赦したという事実がある。
犯人を特定する権限を実際に握っているのは、依然として民間機関だ。TRMとChainalysisは高い確度で、Lazarusの傘下にあるTraderTraitorを指摘。最も有力な新証拠は、盗まれた資金の一部が先月のBitget流出資金とオンチェーン上で混ざったことだ。FBIとシークレットサービスは捜査に加わっているが、米政府は今のところ見解を支持していない。
なぜ慎重なのか?数字を見ればいい。ハッカーは約18,270 BTC+50万9,000 ETHをまだ保有し、1枚も売っていない。約25億5,000万ドル相当だ。北朝鮮の2025年の年間輸出額の6倍を超える。この資金をどれだけ洗浄できるかで、ワシントンが北朝鮮に対して握るカードの重さが直接決まる。
🏦香港&シンガポール:声明は出していないが、制度がすでに語っている
現時点で、香港証券先物委員会、香港金融管理局、シンガポール金融管理局(MAS)は、この件について個別の声明を出していない。勝手に代弁してはいけない。ただ、両地域の制度は、ちょうどいい比較実験になっている。
香港のVATP:98%をコールドストレージで保管し、ホットウォレットの上限は2%。顧客資産は信託保有とし、プラットフォームの自己資産と物理的に分離。単独の担当者が完全な鍵情報を保有することは禁止。出金先ホワイトリストと承認の再確認も運用要件に明記されている。暗に示すのは——今回のようなホットウォレットへのエクスポージャーと委任認可の乗っ取りは、香港での営業審査を通過できないということだ。
シンガポールMAS:DTSPは全面的なライセンス制で、移行期間なし。PSA改正案はステーブルコインに100%の準備金、分別管理、5営業日以内の額面償還を求め、利息の支払いを禁止する。技術リスク管理では「秘密鍵の盗難、サイバー攻撃」を明示的に挙げている。暗に示すのは——TetherとCircleが数十分で24億ドルを凍結したのは、新たな枠組みでは義理人情ではなく、法定の措置だということだ。
ひとつ予測できることがある。事件後、香港は7702型の委任認可やDevOps端末のアクセス管理を、次のガイドラインに盛り込む可能性が高い。MASは「ホットウォレットの単一署名権限」を現地検査の減点項目にするだろう。規制当局はバイナンスを救わないが、バイナンスを材料にして、すべての企業の試験問題を書き換える。
🤝業界側:凍結連合が初めて全員そろって連携
Tether、Circle、Ripple、World Liberty、Arbitrumのセキュリティ委員会、Aaveがほぼ同時に動いた。何一の見過ごされがちな言葉こそ、最も重い。「今日、私たちが団結できることが証明された。」30億ドルを凍結できたのは、バイナンスの技術のおかげではない。同業者が自分たちの台帳にあるスイッチを動かす意思を持っていたからだ。これが今回、業界が手にした唯一の資産だ。
【業界を揺るがす4つの地震】
①アカウント抽象化の物語を書き換える:7702は「ウォレットをもっと使いやすくする」から「ひとつの認可ですべてを空にできる」へ。委任先のホワイトリスト、認可の有効期限、nonceの運用ルールが監査必須項目になる。
②攻撃対象が秘密鍵から人へ移る:ノートPC、CI/CD、署名基盤、踏み台サーバー。マルチシグはもはやコンプライアンス上の飾りではなく、最後の人間のファイアウォールだ。
③ステーブルコイン「オンチェーン中央銀行」をめぐる論争が激化:凍結できることは売りであると同時に、原罪でもある。
④CEXの「大きすぎて潰せない」がユーザーの想定に組み込まれる:SAFUによる全額補填は、短期的には教科書どおりの対応だが、長期的には「何か起きたらプラットフォームと業界が尻ぬぐいする」と宣言するようなもの——業界はより安全になる一方、より中央集権化する。皮肉なことに、今回窮地を救ったのは、まさに「中央集権」の部分だ。
【出金再開後、相場はどう動く?】
前提:事件発生時、BTCは76,519ドルまで下落し、6週間ぶりの安値をつけた。ETHは2,174ドルを割り、BNBは日中に8%超下落。市場全体の清算額は一時6億ドル近くに達した。ただし同じ週には、FRBの政策金利発表とAI株の急落も重なっていた。すべてをバイナンスのせいにしてはいけない。
🟢強気・不安材料出尽くしの反発
出金が予定どおり再開し、主要コインの準備率が100%、PoRにも問題なし → 買い戻しが入り、BNBの反発が最も大きく、BTCは8万ドルを回復。
🟡基本シナリオ・安値圏でもみ合い(最も可能性が高い)
通貨ごとに段階的に出金再開。償還は滞りなく進むが、サプライズはない。ハッカーが保有する1万8,000 BTC+50万9,000 ETHは、まだ1枚も売られておらず、剣のように宙づりになっている。ハッカーは凍結前に、3億2,500万USDTを10%超のディスカウントで売り、12万2,300 ETHに交換。さらにAaveにETHを預けて借り入れた——狙いは明白だ。凍結できる資産を、凍結できない資産に変えること。取引量と比べれば致命的な規模ではないが、アルトコインへのリスク選好を抑える。BTCは7万6,000~8万ドルで底固めし、アルトコインは上がらずに下落に追随する。
🔴悪化・第2波は第1波より激しい
引き金は具体的だ:出金が再び停止/処理待ちが長時間続く;特定コインの準備率が明らかに不足;1万8,000 BTCが複数の経路に分けて送金され始める;PoRの説明が曖昧;突然、公告の頻度が増える。
その場合、まずBNBとアルトコインが売られる。本当に危険なシグナルは、USDT/USDCが一時的にペッグを外れること——それは信頼崩壊を告げる聴診器だ。
注視すべきは5つ:出金待ち時間(分単位なら健全)、ステーブルコインのプレミアム(±0.1%なら健全)、BNBの資金調達率、1万8,000 BTCのオンチェーン上の動き、PoR(11/2に暫定版、11/3に完全なzk版)。
時間の目安:出金は当初11/1から段階的に再開予定。主要コインが優先され、小型コインは後回し。
【最後に】
63億ドルはバイナンスに痛手を与えた。しかし本当に問われているのは、あの古い問いだ。業界は、自分たちの足元を自分たちで支えられるのか?
30億ドルを凍結したのは同業者、資金を出したのはSAFU、監査に備えているのは2つの規制当局。そして、まだ捕まっていない人物は、凍結できる資産を凍結できない資産に換えている。
出金が再開した瞬間に拍手は起きない。ただ、静かな数字がひとつ示されるだけだ——本当に出金ボタンを押した人はいたのか。
データは2026-11-01 08:00 CST時点。バイナンスの公式発表を基準とする。シナリオ分析であり、投資助言ではありません。DMの「返金グループ」を信じないでください。
不安材料は出尽くしたと思う?それとも、まだ次の一撃がある?コメント欄で立場を表明して👇