

Binanceの63億ドル規模のセキュリティ危機:北朝鮮の関与が疑われる中、取引所は復旧へ
2026年10月31日|暗号資産・サイバーセキュリティニュース
2026年10月29日、Binanceが約63億ドル相当の暗号資産に関わるセキュリティ侵害を報告し、暗号資産業界はその歴史上最大級のセキュリティ危機の一つに直面しています。
この事件を受け、取引所のセキュリティ、機関投資家のリスク管理、そして国家とつながりのあるサイバー犯罪グループの高度化について、深刻な懸念が高まっています。
ブロックチェーン分析の調査担当者は北朝鮮のハッカー集団TraderTraitorの関与を示唆していますが、Binanceは攻撃の全容と技術的な原因について調査を続けています。
Binanceで何が起きたのか?
Binanceの公式セキュリティ発表によると、10月29日20時05分(UTC)ごろ、同社のホットウォレットが侵害されました。
この攻撃では、複数のブロックチェーンネットワークにわたって、暗号資産が不正に出金されました。
Binanceは当初、従業員のノートパソコンが侵害され、攻撃に関与した可能性があると疑っていました。しかし、その後の調査で、ほかにも侵害された箇所が見つかりました。
同取引所はまた、ウォレットの秘密鍵が流出した証拠は見つかっていないと発表しました。
ブロックチェーン分析企業TRM Labsは、盗まれた資産を約63億6,000万ドルと推定し、攻撃を北朝鮮政府の支援を受けるハッカー集団TraderTraitorによるものと判断しました。
この判断は情報分析に基づくものであり、法執行機関による最終的な公的認定ではありません。
北朝鮮とLazarusのつながり
このインシデントを受け、北朝鮮のサイバー活動と、暗号資産関連の攻撃の歴史に改めて注目が集まっています。
TRM Labsは、Binanceのインシデントについて、北朝鮮政府が支援するサイバー活動と関係のある集団TraderTraitorの関与を指摘しています。
FBIは以前から、2025年2月に発生した15億ドル規模のBybitのインシデントを含む大規模な暗号資産窃盗事件に、北朝鮮のハッカーが関与したとしています。
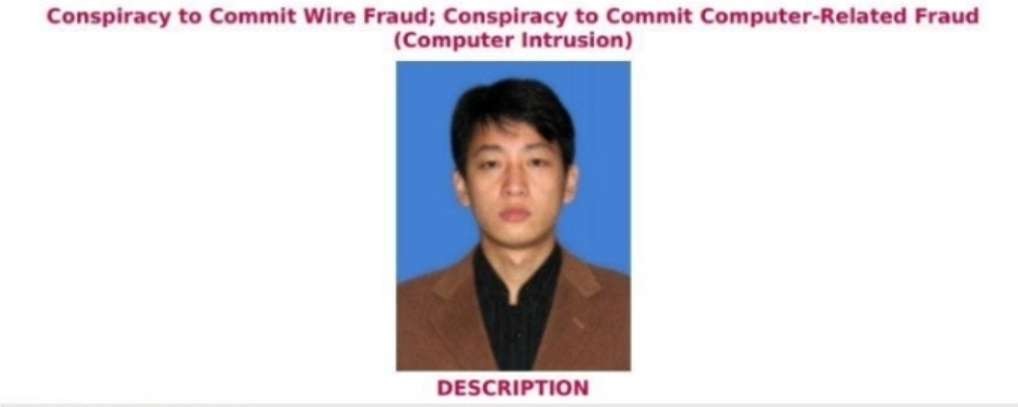
ソーシャルメディアで拡散しているパク・ジンヒョクの指名手配ポスターも注目を集めています。ただし、このポスターだけでは、パク本人が今回のBinanceのインシデントに関与したとは立証できません。
調査では、関与が疑われるハッカー集団、個々の容疑者、独立して検証された証拠を区別する必要があります。
Binanceの復旧状況:損失の90%を補填
最大の進展は10月31日にあり、Binanceが3回目の公式な復旧状況報告を発表しました。
Binanceは、会社の資金を使って、影響を受けた盗難資産の約90%を補填したと発表しました。
同取引所の報告は次のとおりです。
- インシデントへの対応に約63億4,000万ドルを確保。
- 影響を受けた資産の90%を補填。
- 残る10%は流動性の低いトークンで構成され、調達に時間がかかる可能性があります。
- BTC、ETH、USDT、BNB、SOLを含む、リストに記載された主要10銘柄すべてについて、100%の裏付けがあると報告されています。
- Binanceは、損失を顧客に転嫁するのではなく、金銭的影響を補填すると表明しました。
補填には、BinanceのSAFU基金、先物保険基金、企業資金が充てられました。
重要なのは、資産の補填は盗まれた暗号資産そのものを取り戻すこととは異なるという点です。調査の実際の進捗を評価するうえで、この違いは重要です。
約27億ドル相当の資産を凍結
もう一つの重要な進展は、Binance、ブロックチェーン分析企業、法執行機関、暗号資産発行体の連携です。
TRM Labsによると、ステーブルコイン発行体やブロックチェーン関連企業が関与した措置により、約27億ドル相当の資産が凍結されました。
これらの取り組みには、Tether、Circle、Ripple、World Liberty Financial、Arbitrum Security Councilが関与しました。
ただし、資産の凍結は、すべての資金がBinanceに返還されたことを意味するわけではありません。
調査担当者は引き続き、残された暗号資産の追跡を行い、さらなる移動や交換を阻止する機会を探っています。
出金と準備金証明:今後の見通し
Binanceは、セキュリティチェックを条件として、2026年11月1日の出金サービス再開を目指すと発表しました。
同取引所は、10月31日付の新たな準備金証明のスナップショットも取得しました。
最新の発表によると、完全なゼロ知識証明は2026年11月3日ごろに公開される予定です。
これにより、ユーザーは自身の対象資産が裏付けられていることを、独立して検証する機会を得られます。
Binanceはまた、攻撃の手口や原因、導入中の追加セキュリティ対策を説明する、インシデント後の詳細な技術報告書を公開すると約束しました。
これは内部のセキュリティ不備か、それとも高度なサイバー攻撃か?
このインシデントは、二つの大きな懸念を浮き彫りにしています。
第一に、社内端末、認証システム、取引署名基盤が侵害されれば、取引所が高度なセキュリティ対策を講じていても、重大なリスクが生じる可能性があります。
第二に、国家とつながりのあるサイバー犯罪グループは、中央集権型金融インフラの脆弱性を悪用する能力をますます高めています。
本当に問うべきなのは、どれほどの暗号資産が盗まれたかだけではありません。攻撃者がどのようにセキュリティ機構を突破したのか、そして同様のインシデントを将来防ぐために何を変えるべきかです。
最後に
Binanceで発生した63億ドル規模のセキュリティインシデントは、世界の暗号資産業界にとって重大な警鐘です。
影響を受けた資産の90%を補填したとの報告は、顧客の信頼回復に向けた重要な一歩です。しかし、残る資産の回復、出金の再開、独立した検証、最終的な調査も同様に重要です。
暗号資産エコシステム全体にとって、このインシデントは一つの基本原則を改めて示しています。
暗号資産におけるセキュリティとは、秘密鍵を保護することだけではありません。デジタル資産を可能にするインフラ全体を守ることです。
Binanceが出金を再開し、資産の補填を完了し、セキュリティシステムが以前より強化されたことを示すうえで、今後数日間は極めて重要です。
免責事項:本記事は情報提供および教育を目的としたものです。数値および回復の節目は、2026年10月31日時点で入手可能な情報に基づいています。関与が疑われている主体や進行中の調査について、最終的な法的認定として扱うべきではありません。本記事は、金融または投資に関する助言ではありません。
#BinanceSAFUFundTransferCompleted7499BTC #BinanceRecovery90% of stolen assets #CZSaysCompensationIsinPlaceUsersAreProtected #Binance


