⚠️ 緊急セキュリティ警告:12のDeFiウェブサイトが「Step Drainer」マルウェアに乗っ取られる — 今すぐウォレットを接続しないでください! 🛡️🚨
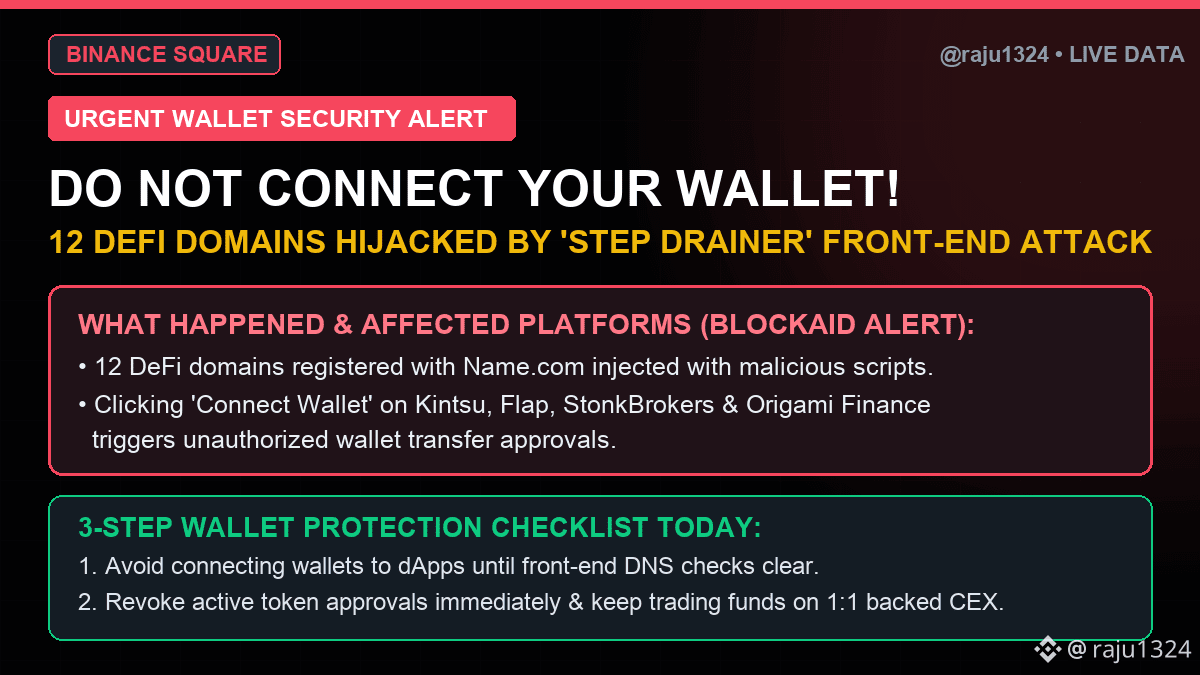
本日のBlockaidのセキュリティ警告とオンチェーン調査によると、ハッカーは「Step Drainer」フロントエンド・ツールキットを使い、Name.comに登録された12のDeFiドメインを侵害しました。
🚨 今すぐ知っておくべきこと:
• フロントエンドのウェブサイトに悪意あるスクリプトが埋め込まれ、「ウォレットを接続」をクリックしたユーザーに、ウォレット内の資産を抜き取る送金承認へ署名させようとしていました。
• 本日の警告で影響を受けたプロジェクトとして挙げられたのは、Kintsu、Flap、StonkBrokers、Origami Financeです(EVM、$SOL、$APTにまたがる被害も追跡されています)。
• 一方、本日公開されたChainalysisのデータによると、巧妙な国家関連のフィッシング・攻撃グループが、今年の暗号資産ハッキング被害額の約89%を占めています(攻撃1件あたり平均1億8,560万ドル!)。
🛡️ 今日から実践する、ウォレット保護の3ステップ:
1️⃣ 公式なセキュリティ確認が取れていない限り、今日はどのdAppのフロントエンドにもWeb3ウォレットを接続しないでください。
2️⃣ 過去48時間以内にDeFiプロトコルを利用した場合は、ハードウェアウォレットを使い、古いトークン承認をすぐに取り消してください。
3️⃣ 「コールド保管用ウォレット」(ウェブサイトに絶対接続しない)と「ホット用使い捨てウォレット」を厳格に分けてください。または、資産の中核を準備金証明により1:1で裏付けられた口座($BTC、$ETH、$BNB、$USDT)に保管してください。
📌 この投稿を保存&シェアして、コミュニティの仲間を守りましょう!
💬 今月、古いウォレットのアクセス許可を取り消しましたか?コールドウォレットを使っている方は、コメントに「SAFE」と書いてください! 👇
➕ リアルタイムのセキュリティ警告とリスク重視の暗号資産分析をチェックするには、@raju1324をフォロー!
#暗号資産セキュリティ #DeFi #Web3 #SOL #BinanceSquare
本日のBlockaidのセキュリティ警告とオンチェーン調査によると、ハッカーは「Step Drainer」フロントエンド・ツールキットを使い、Name.comに登録された12のDeFiドメインを侵害しました。
🚨 今すぐ知っておくべきこと:
• フロントエンドのウェブサイトに悪意あるスクリプトが埋め込まれ、「ウォレットを接続」をクリックしたユーザーに、ウォレット内の資産を抜き取る送金承認へ署名させようとしていました。
• 本日の警告で影響を受けたプロジェクトとして挙げられたのは、Kintsu、Flap、StonkBrokers、Origami Financeです(EVM、$SOL、$APTにまたがる被害も追跡されています)。
• 一方、本日公開されたChainalysisのデータによると、巧妙な国家関連のフィッシング・攻撃グループが、今年の暗号資産ハッキング被害額の約89%を占めています(攻撃1件あたり平均1億8,560万ドル!)。
🛡️ 今日から実践する、ウォレット保護の3ステップ:
1️⃣ 公式なセキュリティ確認が取れていない限り、今日はどのdAppのフロントエンドにもWeb3ウォレットを接続しないでください。
2️⃣ 過去48時間以内にDeFiプロトコルを利用した場合は、ハードウェアウォレットを使い、古いトークン承認をすぐに取り消してください。
3️⃣ 「コールド保管用ウォレット」(ウェブサイトに絶対接続しない)と「ホット用使い捨てウォレット」を厳格に分けてください。または、資産の中核を準備金証明により1:1で裏付けられた口座($BTC、$ETH、$BNB、$USDT)に保管してください。
📌 この投稿を保存&シェアして、コミュニティの仲間を守りましょう!
💬 今月、古いウォレットのアクセス許可を取り消しましたか?コールドウォレットを使っている方は、コメントに「SAFE」と書いてください! 👇
➕ リアルタイムのセキュリティ警告とリスク重視の暗号資産分析をチェックするには、@raju1324をフォロー!
#暗号資産セキュリティ #DeFi #Web3 #SOL #BinanceSquare