
北京时间10月30日凌晨,币安热钱包遭未经授权访问,名义损失约63亿美元。链上约30亿美元已被发行方冻结,币安预留超63.4亿美元公司资金、补足约八九成缺口,提现预计11月1日分阶段恢复。TRM Labs以高置信度指向朝鲜TraderTraitor,特朗普在椭圆形办公室回应“正在调查”,但尚无政府正式归因。本文逐条核对流传细节:黑客确实“回来四趟”,但结局与你想的不一样;币安确实在补货,但“场外买回63亿”是误传;ENA充值与OP暴涨各有其因,不能读成内幕。文末附可执行自查清单。文中数字来自公开披露,仍在更新,不构成投资建议。
一、先说结论:这件事的荒诞程度,被传错了方向
你提到的四个点里,有两个基本属实、一个需要修正、一个目前查无实据。而真实版本比段子更耐人寻味——因为这次暴露出的问题并非“黑客技术碾压”,而是一套原本合规的签名系统,被人从侧面绕了过去。
先把事实钉住:
● 时间:UTC 10月29日20:05起(北京时间10月30日04:05前后),约20分钟内完成绝大部分转出;
● 手段:利用以太坊Pectra升级引入的EIP-7702,让Binance 14热钱包签署50份连续nonce的委托授权,命中一份后原地升级为攻击者的清扫合约;
● 规模:TRM Labs按转出时价计十链合计约63.6亿美元,币安采用“约63亿美元”口径,Chainalysis给的是约59亿,Arkham的约58亿是地址持仓而非转出额——口径不同,数字不同;
● 冻结:截至UTC约23:50,约28亿美元被六家发行方及平台方列入黑名单,币安后续公布“约30亿美元”;
● 处置:预留超63.4亿美元公司资金,其中约50亿美元为同币种现货,剩余通过公开市场和OTC采购,最新口径已补足约九成;PoR快照已于UTC 10月31日00:00生成,11月2日前公布;
● 归因:TRM Labs高置信度指向TraderTraitor(UNC4899),ZachXBT发现本案与Bitget案赃款在THORChain后混入同一地址,Chainalysis同样指向朝鲜方向;但至今没有任何政府或执法机关正式认定。
在此基础上,我们一条条来对。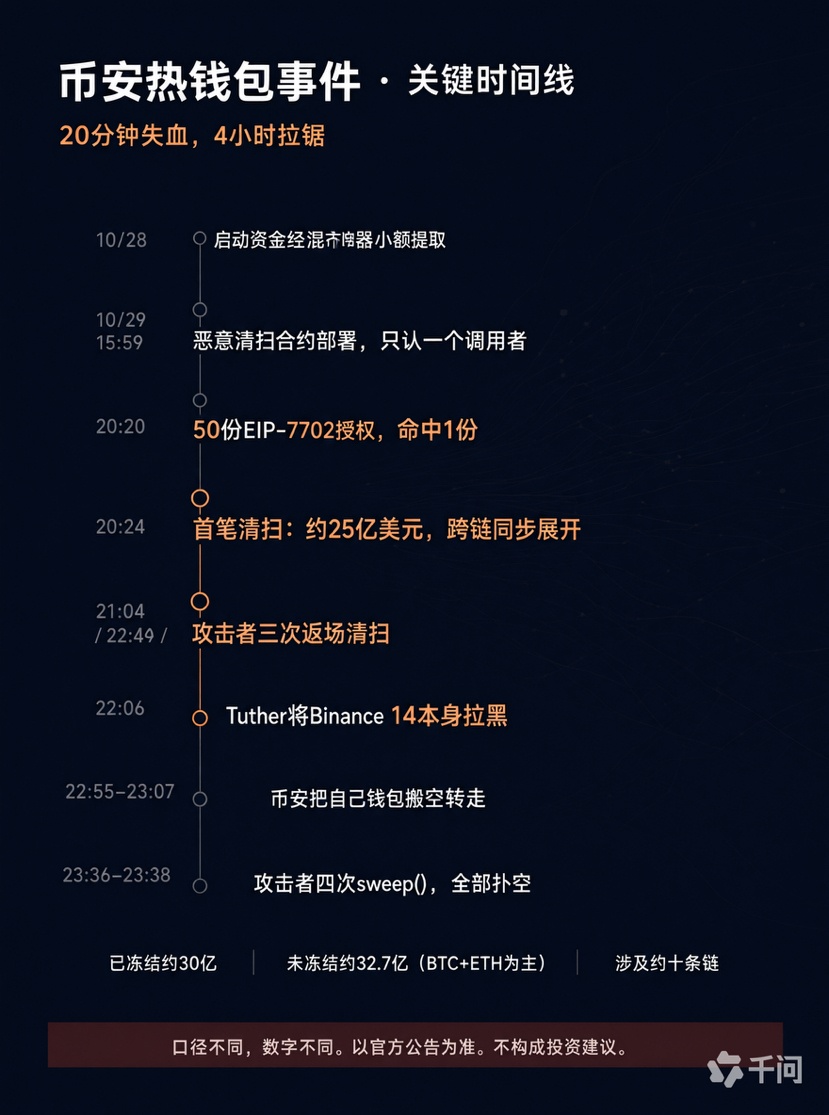
二、“偷完回来四趟”——是真的,但结局是 hacker 扑了个空
这是整件事我最想讲清楚的一处,因为它的真相恰恰是本次事件里少数的好消息。
EIP-7702的委托授权一旦签署,不会自动失效,除非账户再签一份新的授权把它覆盖掉。这意味着攻击者拿到的不是一次性转账权限,而是一条长期敞开的通道。于是链上出现了罕见的拉锯战:
● 21:04,攻击者再次清扫,转走1,700 ETH;
● 21:44,又扫走370 ETH和2.004亿枚USDT——但这笔USDT落进了一个已经被Tether冻结的地址;
● 22:06:23,Tether直接把Binance 14本身列入黑名单。此后币安自己从该地址发出的USDT转账也全部失败,等于这把锁连主人都打不开;
● 22:39,攻击者再扫,只拿到128.5 ETH和122种小币种;
● 22:55至23:07,币安自己动手,把Binance 14里剩余的46种代币一笔笔转到Binance 8,大约每12秒一笔,把自己钱包搬空给自己;
● 23:36至23:38,攻击者连续调用四次sweep(),四次全部扑空。
所以你说的“回来四趟”确有此事,只是顺序和结果需要修正:不是偷完悠闲地回来取调料包,而是管道被切断后反复试探,最后四次全打了空。凤凰网科技提到的“提前踩点”也属实——10月28日攻击者通过Tornado Cash三笔小额提取启动资金,29日下午在自己控制的三个钱包上排练“授权→清扫”全流程,每次只转几美元,15:59部署恶意清扫合约,四小时后正式收网。
但这背后藏着一个更冷的事实:这场拉锯战能赢,靠的是Tether、Circle这类中心化发行方的黑名单接口,而不是交易所自身的风控。 从20:24第一笔清扫到22:06钱包本身被拉黑,中间有一个半小时。这一个半小时里,资金还在持续流出。熔断是谁按下的、为什么迟了一个半小时——这才是该问的问题,而不是赞叹黑客勤快。
顺带一提,攻击者在冻结生效前把稳定币打进Aave当抵押品借出ETH,这一手才是真本事:用可冻结资产换不可冻结资产,把坏账留给协议。Chainalysis监测到约3.25亿美元稳定币被换成约2.85亿美元ETH。现在攻击者手里剩下的,主要是18,270枚BTC和四十多万枚ETH——这些谁也冻不了。

三、“币安去场外买回来补储备证明”——对了一半,而且这一半很重要
这部分需要修正,因为它直接关系到你怎么判断币安的偿付能力。
真实情况是:币安划出超63.4亿美元公司自有资金(独立于客户资金池),其中约50亿美元本来就以同币种形式持有——USDT、USDC、BTC、ETH、BNB等,覆盖约八成到九成的缺口;剩下约13.4亿美元才需要通过公开市场和OTC采购,且部分小币种因流动性不足进度会拉长。何一本人专门出来澄清:“网上谣传我们必须在市场上购买超过63亿美元资产,这并不完全准确。”
这个区别为什么重要?
第一,如果真要硬吃63亿美元现货,本身就是一次市场冲击事件。 那会引发滑点、引发跟风抛售、引发“平台是不是在砸钱救自己”的猜疑。实际是八成现成、两成补购,冲击量级完全不同。
第二,“补储备证明”这个说法不准确。 PoR(储备金证明)是某一时点负债与链上资产的对应关系快照,它不是被偷之后拿来填坑的工具。币安的做法是先用自有资金把资产负债表对齐,再让PoR去验证对齐的结果——顺序不能颠倒。而且PoR有明确边界:它能证明“资产够不够”,证明不了“权限控没控住”。这次出事的地方恰恰不在资产负债表上,而在签名链路里。一个PoR满分但签名基础设施失守的平台,照样可以被一次性清空。
第三,冻结不等于追回。 Bybit案15亿美元被盗,最终回到平台的只有4,840万美元,耗时数月。本次冻结规模史无前例,但从黑名单状态真正回到交易所账目,还需要发行方重铸或司法划转。判断最终结果,要看11月2日的PoR和完整技术复盘,而不是看“30亿已冻结”这个数字。

四、关于ENA那笔充值:这条我查不到佐证,建议别当成证据用
你说“Ethena过去两小时往币安存了1.286亿枚ENA,约2433万美元”,我把公开链上监测记录翻了一遍,没找到能对应本次事件的这笔转账。历史上确实有多次Ethena相关多签或巨鲸地址向币安充值ENA的记录,但那些分别发生在2025年3月、6月、9月和2026年10月初,属于项目方金库调度、解锁释放或做市流转的常规动作,且金额、时点都对不上。另外按ENA近期约0.11至0.12美元的价格区间,1.286亿枚对应约1,400至1,500万美元,不是2,433万——数字本身也不自洽。
更重要的是方法论问题:就算真有ENA大额充进币安,也不能反推“币安在场外扫货”。 交易所充值地址的入账来源极多,项目方金库调拨、做市商补保证金、用户提币回流都会产生类似痕迹。要确认平台采购,需要看到币安官方披露的清算日志,或者可信标签地址的明确流向,而不是单看一条入金记录。
这不是挑刺。在重大安全事件期间,把未核实的链上片段读成内幕叙事,是第二波伤害的主要来源——它制造恐慌,也给钓鱼和诈骗提供素材。币安已经提醒用户只信官方渠道,这句话值得重复一遍。

五、OP涨了,但不是因为你猜的那个原因
OP确实逆势大涨,不同数据源给出的日内涨幅在11%到20%之间波动(取决于截取时点),说是当天表现最强的主流币之一没问题。但驱动因素非常清楚,而且跟币安被黑没有关系,甚至方向相反:
● Optimism基金会提交治理提案,拟把OP主网的排序器和优先费以ETH形式返还给带来实质商业活动的生态伙伴,返还不增加OP供应量,净收入用于Superchain回购计划;
● Uniswap的Unichain主网运营权移交OP Enterprise,由Optimism接手生产环境;
● 此前治理层已批准为期12个月的回购计划,最高可用Superchain收入的50%回购OP。
这三件事同天落地,足够解释涨幅。反观黑客那条线:Optimism上的币安热钱包(Binance 55等)是被盗链条之一,如果真有资金面影响,应该是抛压而不是买盘。
所以“全员降薪那天HR单独给你加薪”这个比喻很妙,但更朴素的解释是:那天HR刚好发了新政策文件。 在暴跌日里找逆势品种并赋予阴谋论色彩,是人类大脑的模式匹配本能,也是交易中最贵的本能之一。真要记笔记,该记的是另一条:OP仍低于20日和50日均线,多家机构提示这可能是假突破——消息驱动的急涨,如果没有量能跟进,回撤通常很快。

六、特朗普那句话,信息量比字面上大
这部分你抓得很准,而且背景比报道里写的更微妙。
10月30日,特朗普在椭圆形办公室接受CBS记者采访时被问及此事。他的原话大致是:“我们不知道。我们正在调查。”“他们说他们会把钱追回来,他们说情况已经控制住。”他还补了一句对加密资产本身的怀疑:“以前你写张支票就能拿到钱,现在不一样了,没人再看见钱了。所以我一直觉得这有点危险。”
请注意这几层:
第一,总统亲自回应,但措辞极其克制。 “正在调查”“尚未确定责任方”——这与执法层面的现状一致。FBI、特勤局都在介入,特勤局正与Circle及联邦检察官协作追踪资金,但没有任何政府正式点名。TRM Labs的“高置信度归因”是私营情报机构的模式匹配,与司法归因是两回事。保持“高度怀疑、暂不定论”,是目前唯一站得住的态度。
第二,时间点太巧了。 11月3日就是中期选举,投票已在多州展开。于是同一件事被两边迅速工具化:共和党参议员Lummis说,卡住的《Clarity法案》本可以让加密公司在执法来电瞬间就冻结可疑交易,“每一分钟损失的都是永远回不来的钱”;众议员Waters反过来打,说这起事件恰恰证明放松监管是错的,还翻出CZ向特朗普家族World Liberty Financial提供逾20亿美元、SEC撤销对币安诉讼、特朗普2025年赦免CZ这条线。CFTC主席Selig则借题发挥,核心论点是“境外不受监管的交易所缺乏金融级安防”。
第三,这也意味着一件事:无论是不是朝鲜干的,监管后果都已经来了。 CFTC在推自愿性联邦注册通道,但要全域强制约束还得等国会的管辖授权落地。朝鲜黑客拿走的是钱,华盛顿拿走的是立法窗口——这才是本次事件最长尾的影响。
顺便说一句,如果朝鲜真的发稳定币,国会听证一点都不夸张。美国国务院已经明说朝鲜“越来越多地依赖网络犯罪规避制裁、资助大规模杀伤性武器和弹道导弹项目”,国务院官员曾披露朝方武器与导弹项目资金四成多来自加密资产。Chainalysis数据显示,2025年朝鲜相关黑客窃取约20.2亿美元创历史新高,占全球被盗总额的76%;自记录以来累计约67.5亿美元。这早就不是单纯的治安案件,而是国家安全议题。 所以“总统管币安被盗”看着荒诞,逻辑上是通的。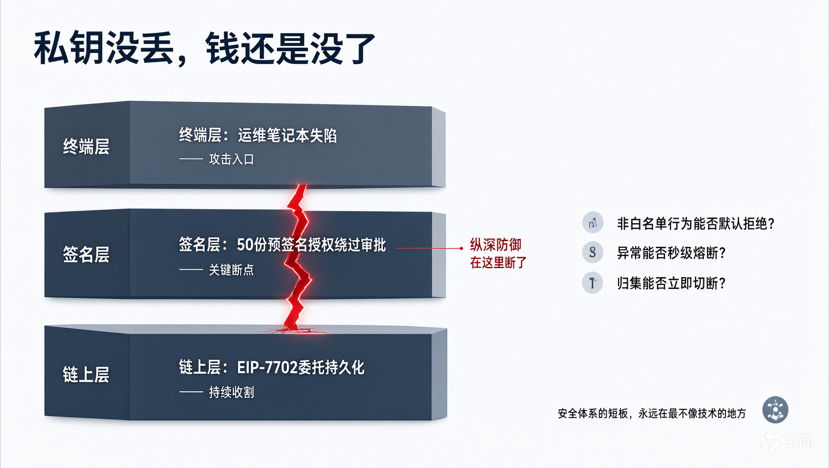
七、行情到底怎么了:跌的不是信心,是杠杆和概念股
截至10月31日,BTC在77,000至77,500美元区间震荡,24小时最低约76,300美元,较2025年10月的历史高点126,080美元回落约38%;恐惧指数在30附近。事件当晚CoinDesk统计的全网合约清算约15.7亿美元,多头占绝大多数。美股加密概念股全线下挫,Coinbase、Strategy跌超11%,矿企和券商股普跌。赵长鹏的对比提供了一个参照:涉案名义额虽大,但占加密总市值比重极低,远低于Mt.Gox当年对BTC总供给的冲击,加上平台用自有资金兜底阻断了挤兑,所以比特币跌幅反而不算大。
也就是说:这是一次集中在交易所信用和杠杆端的冲击,不是对比特币底层技术的否定。 Cantor Fitzgerald、TD Cowen、Compass Point的分析师都认为这不必然威胁BTC的根本,Compass Point把75,000至77,000美元标为关键支撑区。同时Tether公布Q3单季净利15亿美元、储备1915亿美元——发行方有钱有弹药,这也是30亿美元能被快速冻结的前提。
还有个容易被忽略的细节:Aave宣布解冻V3、V4市场,但把USDT、USDC等9个代币的质押率暂时设为0。协议层也在给“可冻结资产”重新定价。 这跟第六节那条结构性分界线是同一件事:能被冻结的资产,风险属性已经变了。

八、如果只带走一条教训,请带走这条
过去十年的交易所防盗,主线是私钥保管:密钥分割、冷热隔离、多签门槛。本次币安明确表示未发现私钥泄露,但钱包还是被清空了,因为攻击者拿到的是“让签名系统批准请求”的能力,而不是密钥本身。一台运维终端失陷,穿透了一整套纵深防御。
所以行业要重新回答的问题,其实只有三个:
1. 任何不在白名单里的行为类型,能不能被默认拒绝? 日常业务里根本不存在把热钱包委托给第三方合约的需求,那么50份高危委托指令为什么能在无人工双重审批下放行?
2. 异常出现后,入账路由能不能秒级切断? 这是本次最不该发生的一环——钱包已被接管,充值归集还在送钱。归集系统和风控系统必须是强耦合的。
3. 应急剧本里有没有“一键吊销所有委托”的原子操作? 从20:24到22:06钱包本身被拉黑,中间的一个半小时,就是学费的金额。
对个人而言,今天就能做的三件事:第一,只用官方App和官方公告页核对信息,任何索要助记词、私钥或“验证身份领赔偿”的都是骗子;第二,检查并撤销钱包里不再需要的合约授权和EIP-7702委托,这个动作花十分钟,关掉的是一类正在上升的攻击面;第三,大额资产回归冷钱包自我托管,别把所有筹码押在单一托管方案上——币安扛得住,不代表所有平台都扛得住。
最后回应你那句“编剧都不敢这么写”。我倒觉得编剧写得出来,只是不会这么写结尾:小偷回来四趟,第四趟摸了个空。 这句比前面所有荒诞都重要,因为它说明这套体系还有最后一道防线在起作用——只是那道防线叫Tether,不叫币安。#币安披露黑客事件进展63亿美元损失已弥补八成 #何一表示提现预计将在未来42小时内恢复 #CZ称币安赔付到位最重要是保护用户 #RichardTeng表示币安将用公司资金全额覆盖损失 #英特尔创1974年以来最差单日表现 $BTC



