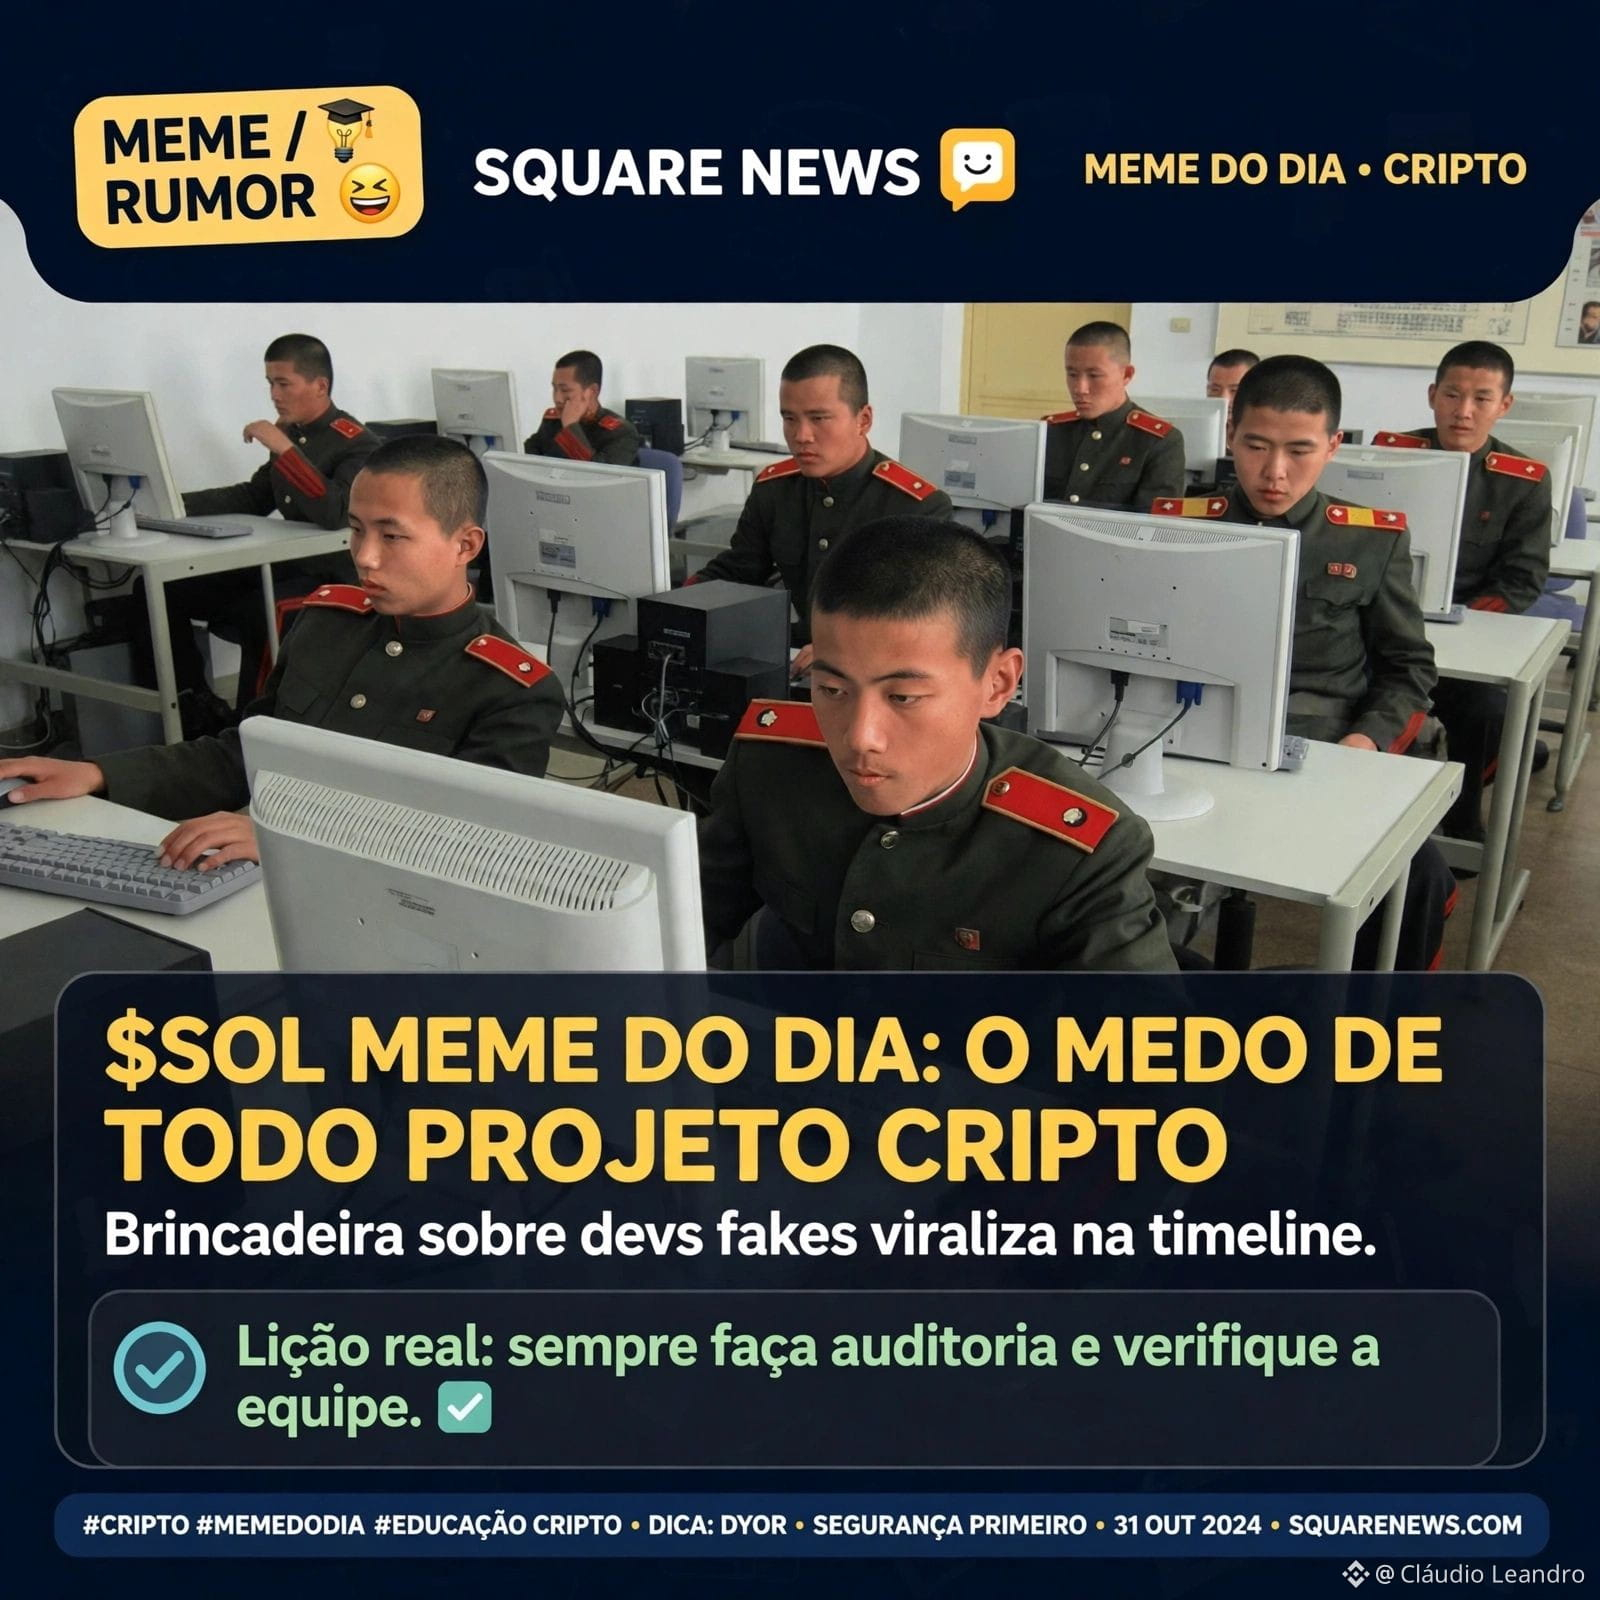
*$SOL 今日のミーム:すべての暗号資産プロジェクトが恐れること*
今日、暗号資産界隈のタイムラインを席巻したミーム:
「$SOL お気に入りの暗号資産プロジェクトが、北朝鮮で訓練を受けたハッカーに攻撃される寸前」
冗談のように聞こえますが、根拠があります。2022年以降、FBIは警告を発しています。Lazarusのようなグループは、力ずくでコードを破るのではなく、偽の開発者として入り込みます。応募してアクセス権を得ると、GitHubにバックドアを仕込みます。
Ronin($625M)、Harmony、Atomicも同じ手口で被害に遭いました。被害額はすでにUS$ 3Bを超えています。
Solanaでこのミームが拡散したのは、毎日のように新しいプロジェクトが生まれ、監査が後回しにされるからです。
教訓:
1. 知らない相手に全面的なアクセス権を与えない
2. 監査はコストではなく、生き残るために必要なもの
3. DYORは投資家だけでなく、チームにも当てはまる
このミーム、もう見た?開発者の友達をここでタグ付けしてね 👇
#Solana #今日のミーム #CRİPTO #SquareNews