


2026年10月29日の夜、UTC 20時05分ごろ、Binance独自の署名システムが、10のブロックチェーンにまたがる同社のホットウォレットから約63億ドルを送金することを承認しました。資金の大半は約20分で流出しました。これは、2025年2月にBybitで起きた過去最高額の4倍にあたり、Ellipticによれば、記録に残るあらゆる種類の窃盗の中でほぼ間違いなく最大規模です。
Binanceは出金を停止し、ユーザーの資金は安全だと述べ、損失を補填するために63億4,000万ドルの自社資金を確保しました。TRM LabsとChainalysisは、この攻撃は高い確度で、Lazarusと関連する北朝鮮の部隊TraderTraitorによるものだとしています。政府機関はまだ、攻撃主体を公式に確認していません。
何が起きたのか、簡単に説明
ホットウォレットとは、取引所が出金処理に使うオンライン上のウォレットです。攻撃者はイーサリアム、ビットコイン、トロン、XRP Ledger、ソラナなどのチェーン上で、Binanceのホットウォレットから資金を空にしました。Binanceによると、秘密鍵が流出した証拠は見つかっていません。攻撃者はBinance独自の署名システム、つまり各出金を承認する仕組みに送金への署名をさせました。
イーサリアムでは、攻撃者はEIP-7702(2025年5月のアップグレード)と、事前署名された50件の承認を利用して、ホットウォレットを攻撃者が支配する資金回収用ウォレットに変えました。他のチェーンでの送金は、通常の署名済みトランザクションでした。古典的な秘密鍵の窃盗ではなく、署名インフラの侵害を示す証拠がそろっています。
Binanceの初期調査では、サービスコンテナへのアクセスを可能にした、侵害されたDevOpsエンジニアのノートパソコンが原因として挙げられました。その後、同社は「追加の侵害箇所」と、より複雑な攻撃について言及しました。詳細な技術的事後検証報告書は、まだ公開されていません。
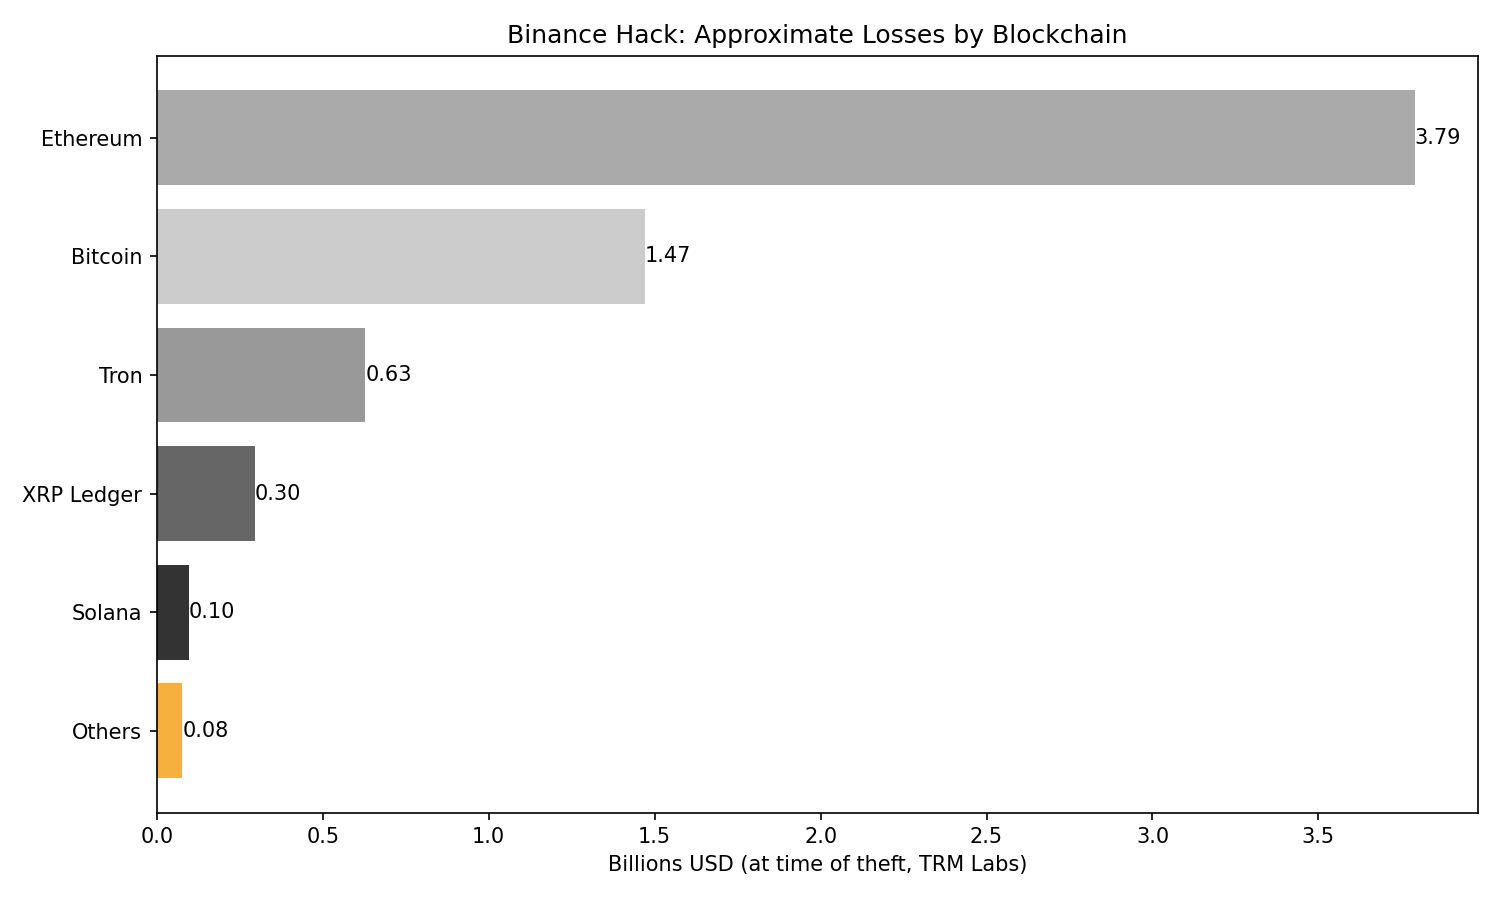 ブロックチェーン別の損失概算(TRM Labs、盗難時の価値)
TRM Labsによると(各送金時点の価値)、イーサリアムは約37億9,000万ドル(20万630 ETHと各種トークン。USDTとUSDCを大量に含む)、ビットコインは18,270 BTC(約14億7,000万ドル)、トロンは約6億2,800万ドル、XRP Ledgerは約2億9,600万ドル、ソラナは約9,600万ドル、残りはその他のチェーンです。合計は約63億6,000万ドルです。Ellipticの推計は64億3,000万ドルです。
凍結ボタンとその限界
凍結可能なコインには、ウォレットを凍結できる発行体がいます(USDTのテザー、USDCのサークルなど)。ネイティブのビットコインやイーサのような凍結不可能なコインには、そのようなスイッチはありません。
TRMによると、テザー、サークル、リップル、ワールド・リバティ・ファイナンシャル、Arbitrumのセキュリティ評議会は、数時間以内に約27億ドルを凍結または差し押さえました。Binanceは約30億ドルを凍結したとしています。阻止された資産のほぼすべてに発行体がいました。この方法で止められた盗難ビットコインは一つもありませんでした。
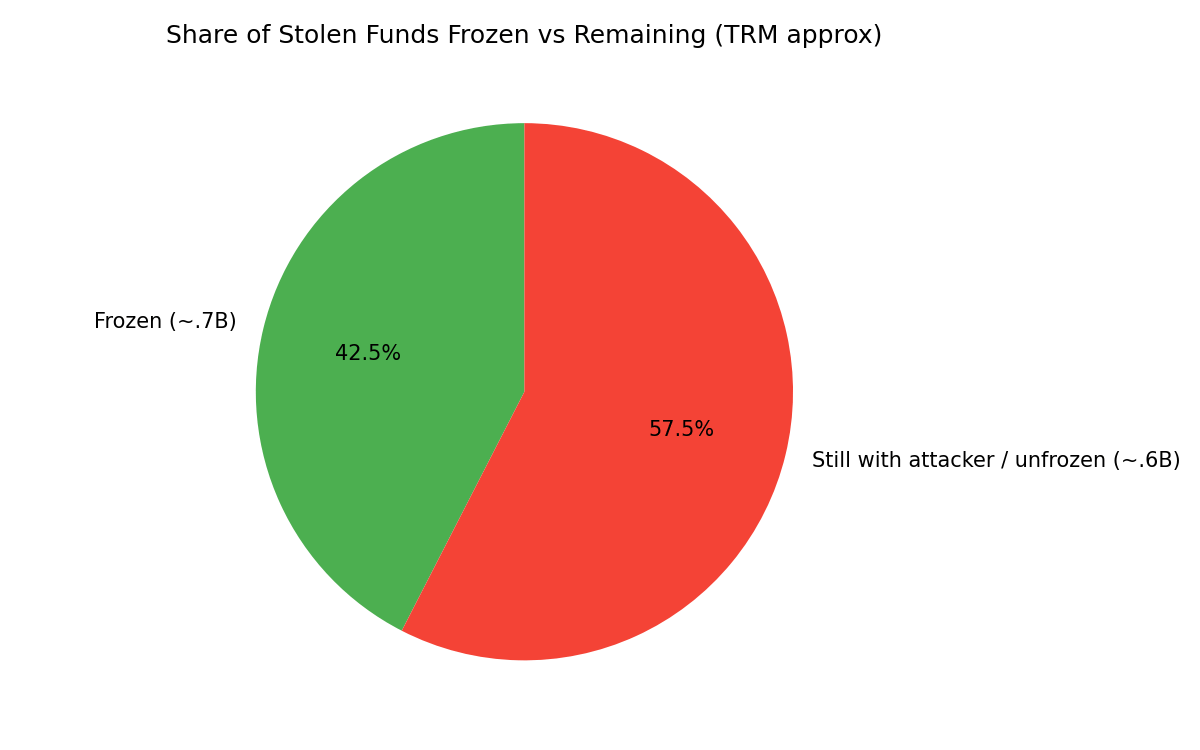 盗難資金の凍結分と残存分のおおよその割合
攻撃者は凍結との競争を試み、数億ドル相当のUSDTをETHとTRXに交換し、AaveにUSDTを預けてETHを借りました。凍結されたことは、返還されたことと同じではありません。資金を取り戻すには、別途法的手続きが必要です。
鍵の暗号技術は機能していました。失敗したのは鍵を取り巻く運用環境です。多くの原理主義者が嫌う凍結ボタンは、数時間で盗難資金のほぼ半分を阻止しました。
Binanceは補填できるのか?
同社によれば、できます。自社資金から63億4,000万ドル超を確保しました。そのうち約50億ドルは、被害を受けたものとまったく同じトークンですでに保有しており、残りは公開市場と店頭取引で購入しています。また、歴史的に約10億ドル相当のBTCを保有してきたSAFU(ユーザー向けセキュア・アセット・ファンド)もあります。
共同CEOのYi Heは、被害額はユーザー資産と公表準備金の約2%に相当すると述べました。Binanceのウェブサイトのデータと10月1日のプルーフ・オブ・リザーブによると、顧客資産は約1,294億ドルで、主要資産の準備率は100%以上でした。
出金は一時停止され、11月1日日曜日ごろの再開を目指していました。更新版のプルーフ・オブ・リザーブは月曜日に公開すると約束されました。入金は引き続き可能でした。同社は、ユーザー資金は安全であり、すべての損失を補填すると主張しています。
取引所のセキュリティを支えるもの、損なうもの
信頼を支えるのは、鍵を守る強固な運用管理、迅速な対応能力(凍結、保険、準備金)、透明性(頻繁に実施され、監査済みのプルーフ・オブ・リザーブ)という3つの層の組み合わせです。今回は運用の層が失敗しましたが、対応の層は多くの人の予想を上回る働きをしました。
信頼を損なうのは、多額の残高をホットウォレットに置くことへの依存、マルチチェーン署名システムの複雑さ、ノートパソコンや特権アクセスが侵害されるリスクです。(今回疑われているような)国家主体は、一般的な犯罪組織の大半を上回る資金力と忍耐力を持っています。秘密鍵が流出しなかったのは前向きな点ですが、同時に弱点がインフラと人に移ったことも示しています。
今後数日間に注目すべき兆候
Binanceが、詳細な技術的事後検証報告書と、1対1の裏付けを確認できる更新版のプルーフ・オブ・リザーブを公開するかどうか。
凍結された資金のうち、実際にどれだけが、どのような日程で回収されるか。
攻撃者が依然として支配している約24億~32億ドル(主にBTCとETH)が、ブリッジ、店頭取引業者、ミキサーへ移動し始めるかどうか。
他の取引所やカストディアンが、署名システムとホットウォレットの見直しを発表するかどうか。
TraderTraitorによる犯行との見立てについて、FBIなどから公式な確認があるかどうか。
今週、取引所、ステーブルコイン発行体、取締役会に尋ねるべきこと
ホットウォレットに保管されている残高の上限はいくらで、どのように分割管理されていますか?
署名システムの周囲にはどのような制御が設けられていますか?取引ごとの上限、リアルタイムでの複数人承認、異常検知はありますか?
出金フローの侵入テストまたはレッドチーム演習を最後に実施したのはいつですか?
資産のうち凍結可能なものは何%で、どの発行体と迅速な対応に関する協定を結んでいますか?
プルーフ・オブ・リザーブはどのくらいの頻度で公開し、どの外部監査人が検証していますか?
保険基金(SAFUまたは同等の基金)は今回の規模の事態を補償できますか?また、同じ資産で積み立てられていますか?
ユーザーにとっては、複数の取引所への分散、大口資産の自己管理、複数の取引所で流動性の高い資産を選ぶことが、単一障害点のリスクを軽減します。
結論
史上最大の暗号資産窃盗事件は、暗号技術の失敗ではありませんでした。鍵を取り巻く人的・運用的な仕組みの失敗でした。同時に、ステーブルコイン発行体が資金を凍結できる能力によって、被害を実質的かつ迅速に抑えられることも示されました。Binanceは、自社資金ですべてを補填し、ユーザーに全額返還すると述べています。市場と規制当局は、その実行と透明性が発表内容に見合うかどうかを注視するでしょう。
この事件は、業界全体に実務的な問いを突きつけています。あなたのリスクのうち、取引所が署名システムを完璧に管理できるかどうかに左右される部分と、発行体が一時停止ボタンを押せるかどうかに左右される部分は、それぞれどれくらいでしょうか?
このような分析を定期的に読みたい方は、こちらから購読してください:https://cryptopress.substack.com/subscribe
「63億ドルのBinanceハッキング:鍵は保持されたが署名システムが失敗、凍結ボタンがほぼ半分を救う」は、Cryptopressに最初に掲載されました。