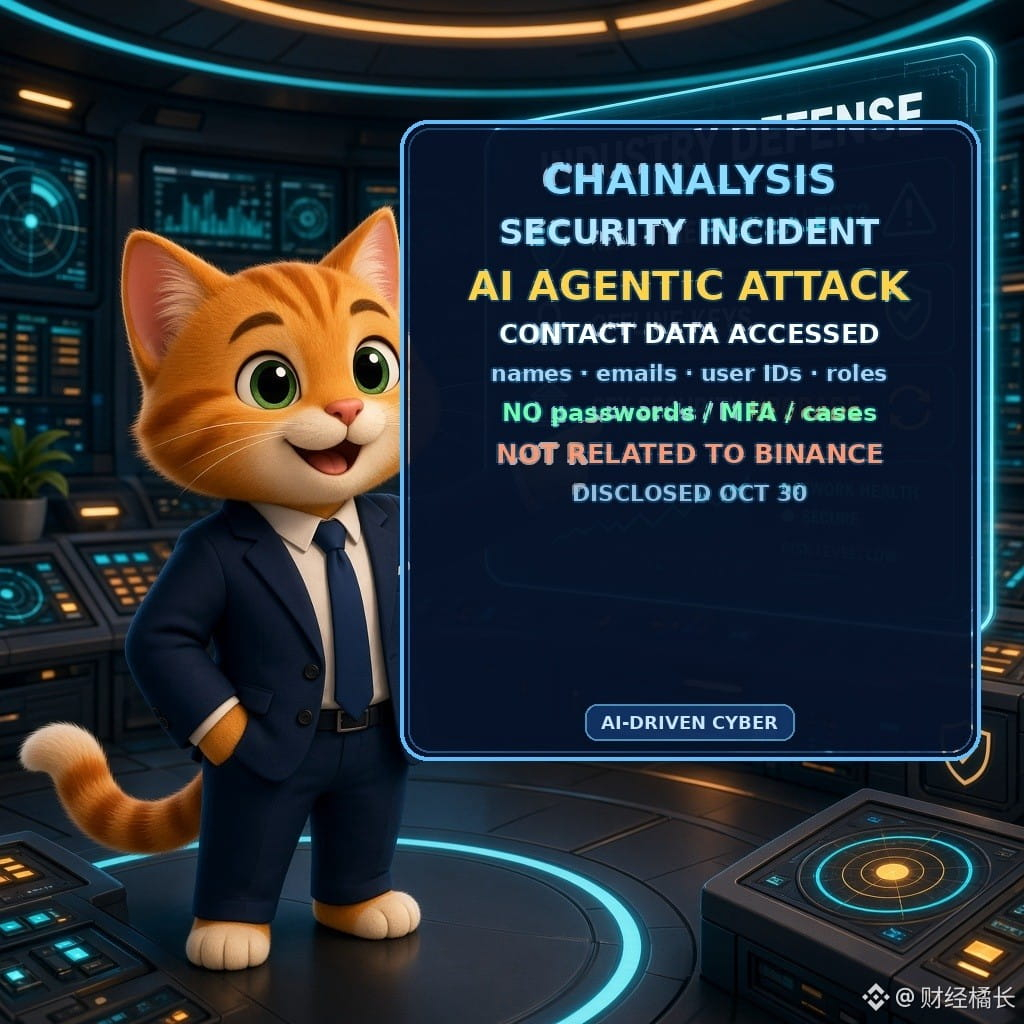
ChainalysisがAIエージェントによる攻撃を受ける:顧客の連絡先情報にアクセス
ブロックチェーン分析企業Chainalysisは10/30、今月、外部の攻撃者が「攻撃的なエージェント型技術」を使ってシステムや内部ツールに不正アクセスしたことを検知したと公式発表した(Chainalysisブログ)。
アクセスされたデータには、ユーザーID、氏名、メールアドレス、組織内の役割を示すタグが含まれる。調査内容、取引の検索結果、平文のパスワード、MFA、セッショントークンにアクセスされた「証拠は現時点で確認されていない」。顧客には通知済みで、セキュリティ強化のため第三者を起用した。
同社は、Binanceで約63億ドル相当が盗まれた事件とは無関係だと明言した。
【見解】「攻撃者がAIエージェントを使用した」と、主要なブロックチェーン分析企業が公表したのは初めて。エージェント型の攻防が理論からB2Bのデータ領域へ移行したことを示している。連絡先情報の漏えいでも、フィッシングやソーシャルエンジニアリングを誘発する恐れがある。
【機会/リスク】注目点:他の分析企業やカストディ事業者も続いて情報を開示するか。Binanceの出金目標時期である~11/1のタイミングと重なり、業界全体でフィッシングのリスクが高まる可能性がある。Chainalysisと接点のあった組織は、アカウントの2FAを強化し、不審なパスワードリセットのアラートを設定すること。
エージェント型攻撃は、来年にはCEXや分析企業の標準的な開示項目になるのだろうか?
#加密安全 #AI #链上分析 $BTC $ETH
参考情報であり、投資助言ではありません