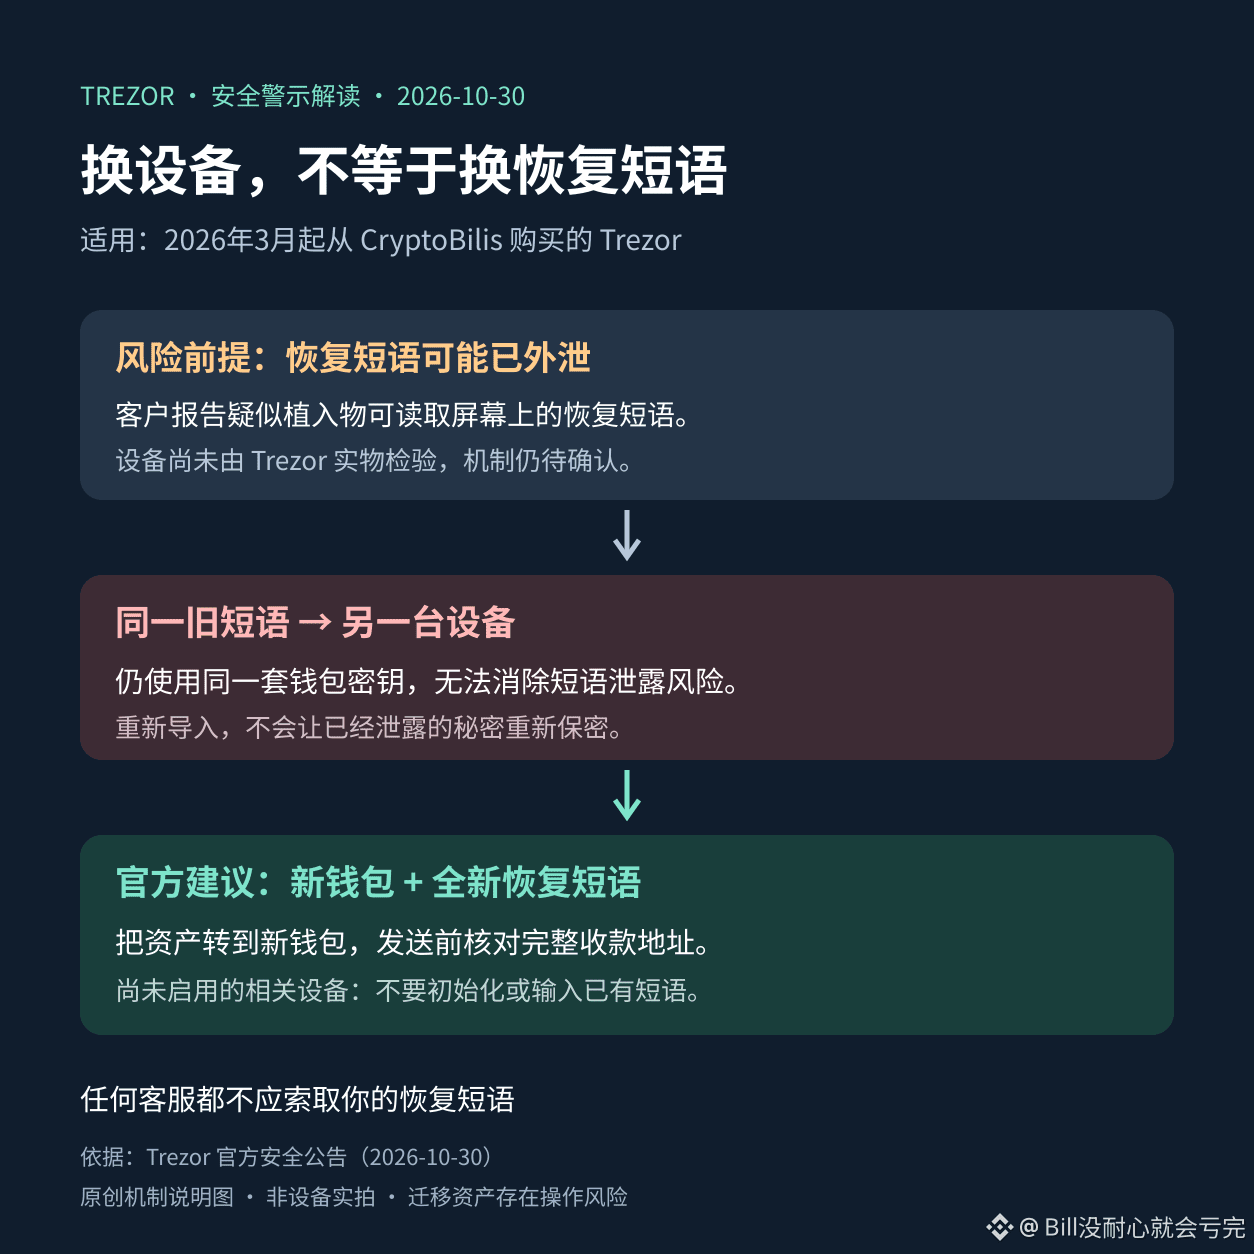
別のハードウェアウォレットに替えて古いリカバリーフレーズをインポートしても、元のリスクが残る可能性があります。Trezorが10月30日に発表したセキュリティ警告で、最も見落とされやすいのはこの点です。
同社は顧客から報告を受けました。CryptoBilisで購入したSafe 5の内部に、画面に表示されたリカバリーフレーズを読み取り、モバイルネットワーク経由で送信する可能性のある追加の基板が存在する疑いがあるとのことです。Trezorはまだ実機を受け取って検査していないため、顧客の報告を確認済みの攻撃として扱うことはできません。また、発表時点で、CryptoBilisで購入した顧客から資金の損失が報告されたことはありません。
公式の予防措置は、2026年3月以降にCryptoBilisから購入したすべてのTrezorモデルが対象です。すでに使用している場合は、新しいリカバリーフレーズを使った新しいウォレットに資産を移してください。まだ初期設定をしていない場合は、使用を開始せず、以前から使っているリカバリーフレーズも入力しないでください。古いフレーズがすでに漏えいしている場合、別の端末に替えても、そのフレーズの秘密は取り戻せません。
自分で重さを量ったり分解したりするよりも、購入証明書に記載された販売元を確認するほうが有効です。対応中は、カスタマーサポートを装ったメールや電話にも注意し、リカバリーフレーズを誰にも教えないでください。資産の移動にも操作ミスのリスクがあります。送金前に、受取アドレス全体を一文字ずつ確認してください。
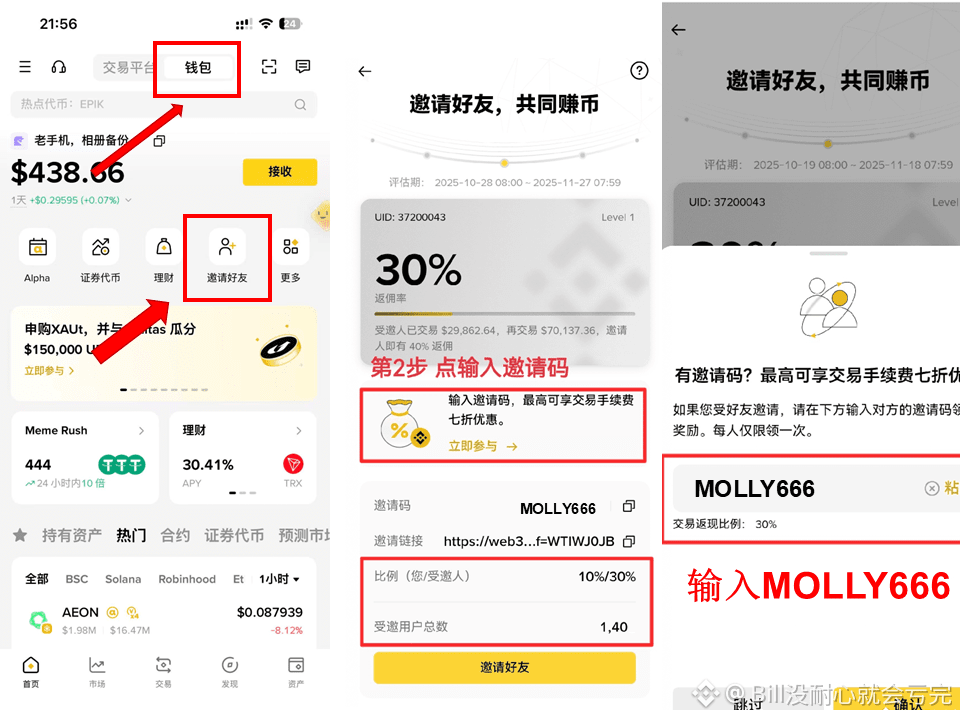
Binanceウォレット招待コード:MOLLY666
同社は顧客から報告を受けました。CryptoBilisで購入したSafe 5の内部に、画面に表示されたリカバリーフレーズを読み取り、モバイルネットワーク経由で送信する可能性のある追加の基板が存在する疑いがあるとのことです。Trezorはまだ実機を受け取って検査していないため、顧客の報告を確認済みの攻撃として扱うことはできません。また、発表時点で、CryptoBilisで購入した顧客から資金の損失が報告されたことはありません。
公式の予防措置は、2026年3月以降にCryptoBilisから購入したすべてのTrezorモデルが対象です。すでに使用している場合は、新しいリカバリーフレーズを使った新しいウォレットに資産を移してください。まだ初期設定をしていない場合は、使用を開始せず、以前から使っているリカバリーフレーズも入力しないでください。古いフレーズがすでに漏えいしている場合、別の端末に替えても、そのフレーズの秘密は取り戻せません。
自分で重さを量ったり分解したりするよりも、購入証明書に記載された販売元を確認するほうが有効です。対応中は、カスタマーサポートを装ったメールや電話にも注意し、リカバリーフレーズを誰にも教えないでください。資産の移動にも操作ミスのリスクがあります。送金前に、受取アドレス全体を一文字ずつ確認してください。
Binanceウォレット招待コード:MOLLY666