Binanceの63億ドルハッキング:ノートパソコン1台、20分、そして大きな教訓
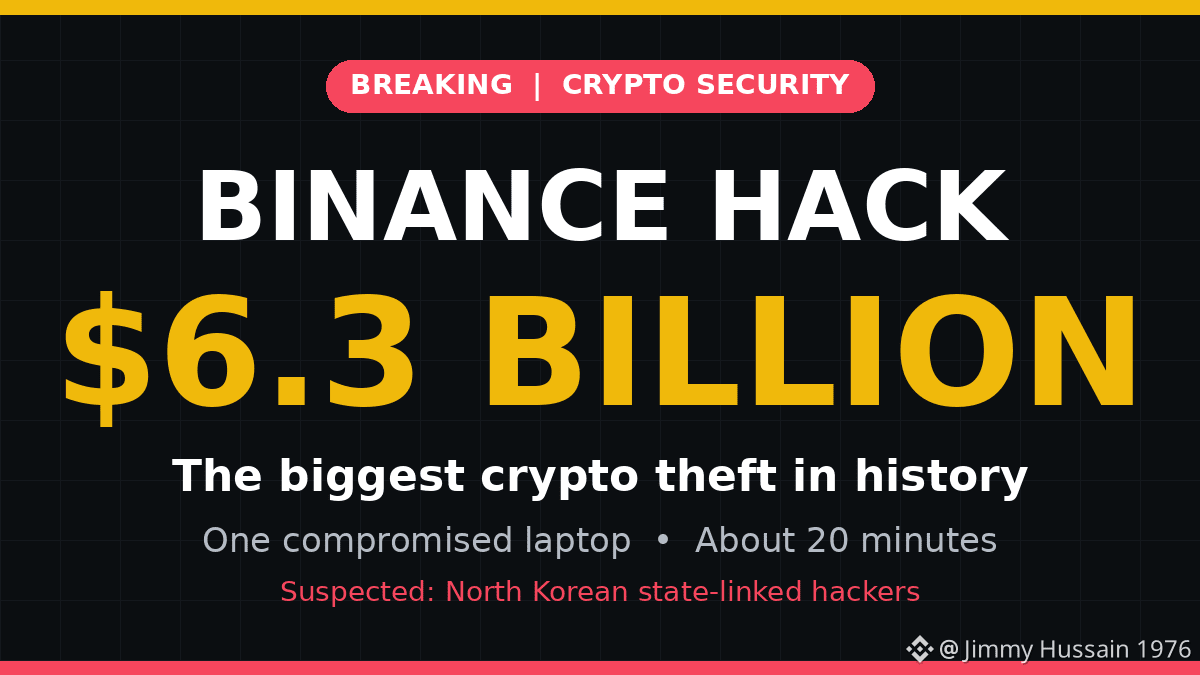
10月29日、世界最大の暗号資産取引所Binanceは、被害額が63億ドルと推定される侵害を公表しました。これは記録上最大の暗号資産窃盗で、2025年2月のBybitハッキングの4倍を超える規模です。
何が起きたのか?
Binanceの初期調査では、DevOpsエンジニアが所有するノートパソコンが侵害された可能性が示されています。このアクセスにより、攻撃者はサービスコンテナに到達し、不正な出金を申請できたとされています。Binanceによると、秘密鍵の流出はなく、原因は単一の端末ではなく、複数の要因が関係していたとのことです。TRM Labsの報告によると、資金の流出にかかった時間はわずか約20分でした。
誰が疑われているのか?
TRM LabsとEllipticは、北朝鮮政府とつながりのあるハッカー集団による攻撃だとしています。これは研究機関による帰属分析であり、最終的な公式見解ではありません。
本当の教訓
最も弱い部分はブロックチェーンでも暗号技術でもありませんでした。アクセス権限を持ちすぎた1台の端末です。攻撃者は金庫を破ったのではなく、金庫を開ける手順を掌握したのです。
あらゆる企業が学べることは?
1. 1人の従業員が使う端末からアクセスできる範囲を制限する。
2. 高額送金には複数人の承認を必須にする。
3. 多額の出金に自動上限とアラートを設定する。
Binanceはユーザー資産は安全だと述べ、損失を補填すると約束しています。報道によると、約30億ドルがオンチェーンで凍結されました。最大手のプラットフォームでさえ、最も脆弱な端末の安全性が全体の安全性を左右します。
事実関係は2026年10月30日時点の公開報道に基づいています。調査は現在も続いています。
#Binance #BinanceHack #CryptoSecurity #BNB #Bitcoin #CryptoNews #CyberSecurity #NorthKorea #CryptoHeist #Web3Security #BinanceSquare #DigitalAssets $BNB $BTC