

🕵️ 63億ドル:ハッカーはすでに追跡を逃れつつあるのか?暗号資産を凍結できたのは誰で、できなかったのは誰?
この物語の前半は、Binanceの安全性について暗号資産市場に疑問を投げかけました。
しかし今、さらに興味深い疑問が浮かび上がります。ハッキング後、盗まれた数十億ドルはどうなったのでしょうか?
そして、ここから本当の追跡劇が始まります。
⏱️ すべてを変えた20分
分析会社TRM Labsによると、攻撃者は複数のブロックチェーン上で、Binanceのウォレットを通じて約63億6000万ドルを移動させました。
最も驚くべきことは、取引の大部分が約20分の間に行われたことです。
これは、攻撃者が徐々に資金を引き出すような一般的な盗難とは異なります。
取引の速さと組織性から見て、この作戦は事前に準備されていたようです。
🧊 30億ドルの凍結に成功!
攻撃が発覚すると、資金を追跡する大規模な作業が始まりました。
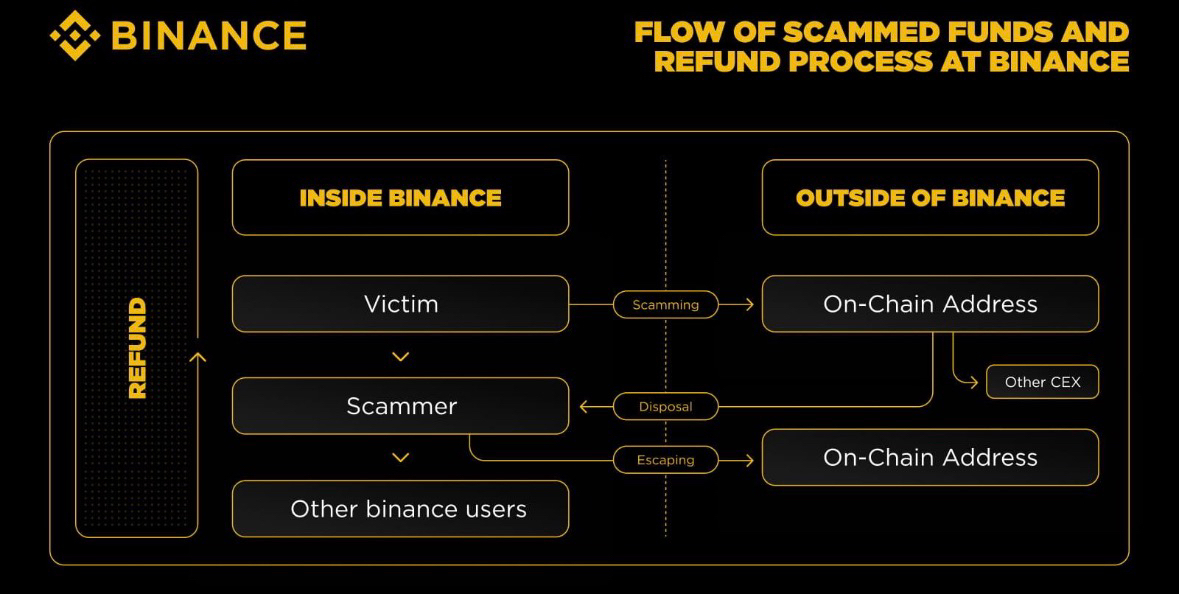
暗号資産取引所、分析会社、ステーブルコインの発行元が作業に加わりました。
Tether、Circleをはじめとする市場参加者が、攻撃に関連する資産の凍結に協力しました。
ただし、重要な注意点があります。
すべての暗号資産を同じように凍結できるわけではありません。
たとえば、USDTやUSDCには発行元が資産を凍結する仕組みがあります。
一方、一般的なビットコインは、企業の指示だけで簡単に停止することはできません。
だからこそ、一部の資金は凍結できましたが、残りは動き続けたのです。
🇰🇵 北朝鮮へとつながる足跡?
TRM LabsとChainalysisのアナリストは、この攻撃を北朝鮮のハッカー組織とされるTraderTraitorと結びつけています。
彼らの見立てでは、攻撃の手法は、2025年のBybitハッキングを含む過去の大規模な作戦に似ています。
しかし、Binanceはまだ犯人を公式に特定していません。
🔄 犯罪者はどうやって足跡を隠そうとしているのか?
Chainalysisによると、盗難後、資金は多数のアドレス間で大規模に移動し始めました。
資金は単にひとつのウォレットへ送られたわけではありません。
資金は細かく分割され、アドレス間で送金され、さまざまな取引を経由することで追跡が困難になりました。
アナリストは、自動化された資金洗浄の手口を示す兆候があると指摘しています。
まさに本物の追跡劇です。片方は足跡をかく乱しようとし、もう片方は取引の連鎖を復元しようとしています。
⚠️ 今後どうなる?
Binanceは、確認された損失を自社資金で補償すると約束しています。
同社は、ユーザーが準備金の有無を確認できるシステム「Proof of Reserves」の更新も準備しています。
セキュリティチェックが完了するまで、出金は一時停止されています。Binanceは、経営陣の発表からおよそ40~42時間以内に出金を再開する見込みでした。
しかし、最大の注目点はこれからです。暗号資産業界は、残された資産を取り戻し、攻撃の関係者を特定できるのでしょうか?
🧞 善良なジーニーからの質問
別のウォレットにビットコインを送金し、数分後に宛先を間違えたと気づいたと想像してみてください。
一般的な銀行システムなら、送金を取り消せる場合もあります。
ブロックチェーンでは、すべてがずっと複雑です。
大手暗号資産取引所は、疑わしい資金を共同で凍結できるべきだと思いますか?それとも、他人のお金に対して大きな権力を持つことになりすぎるでしょうか?
💬 これは本当に議論の余地があります。
善良なジーニーは引き続き捜査の行方を追います。🔮