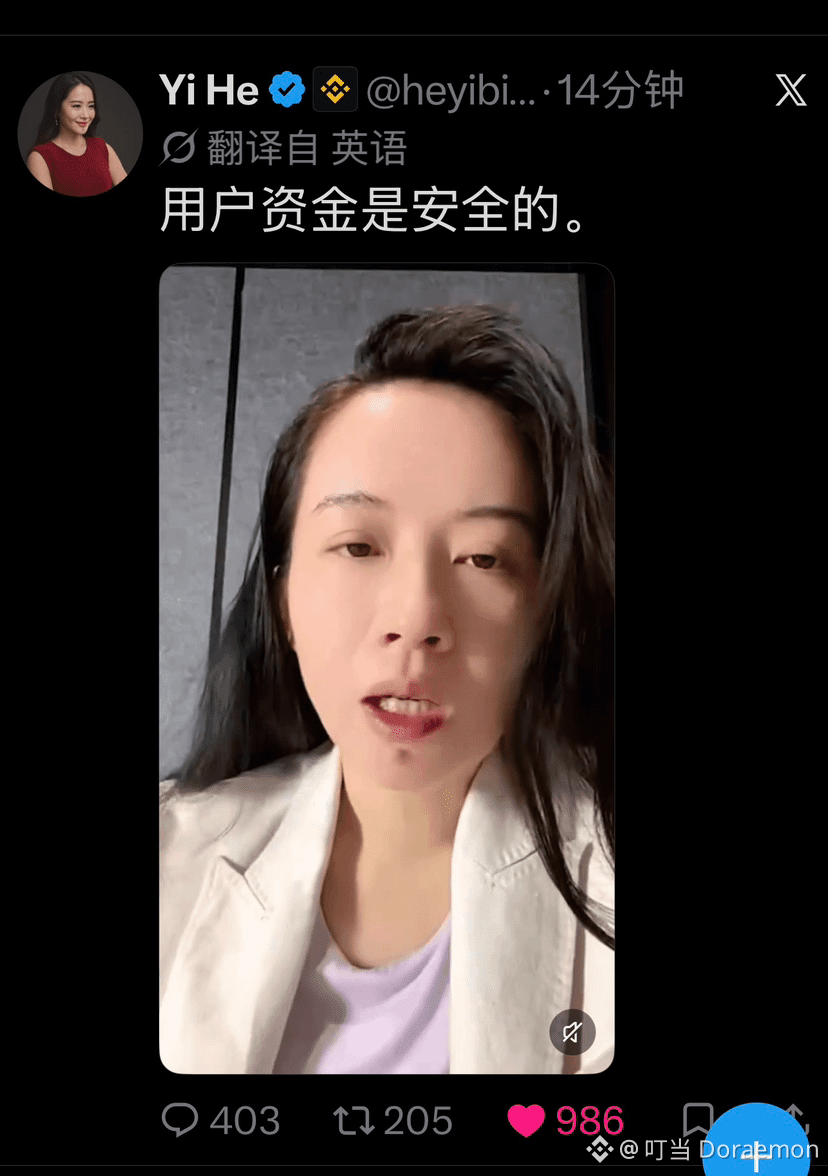

たった今、一姐が動画で資金の安全性を自ら確認:日曜日の期限前に出金再開を目指し、来週月曜日に完全な準備金証明を公表する計画
Binanceはセキュリティインシデントの進捗を更新し、盗難による損失の全額を自社資金で負担すると約束した。現在、63億4,000万ドルを超える自社資金を確保している。このうち50億ドルは、USDC、USDT、BTC、ETH、BNBなど、影響を受けた資産と同じ通貨で保有している。
一姐は、今回影響を受けたのはBinance自身のホットウォレットであり、顧客資金には影響がなかったと強調した。ユーザー資産の大半はコールドウォレットに保管され、ユーザーが出金する際にのみホットウォレットへ移される。同氏によると、会社の日常業務で得た収益の多くは暗号資産として保有されており、長期保有と再投資によって、今回のような規模の損失を自社資金で直ちに負担できるという。
一姐は、「これは単独犯による攻撃ではありません。初期調査では、侵入されたノートパソコンが示されていますが、その後、さらに複数の侵入経路が見つかりました。攻撃者は自己破壊機能を使ってツールや痕跡を消去し、追跡を困難にしました。また、EIP-7702を利用してホットウォレットのオンチェーン実行権限を取得しており、関連する委任は通常の承認プロセスを経ていませんでした」と述べた。
Binanceは現在、出金サービスの再構築を進めており、厳格なテストに合格した後にのみ再開する。日曜日の期限まで、つまり40時間以内のユーザー出金再開を目指している。同時に、エンドポイント、クラウド環境、鍵管理、署名システムについて、全面的なセキュリティ審査を実施している。
準備金証明については、Binanceは月曜日に完全版のPoRレポートを公表する計画で、それに先立ち、一般の人々が検証できるよう初期データを提供することも目指している。同社はまた、法執行機関、ブロックチェーン情報企業、トークン発行者、他の取引プラットフォームと連携し、盗難資金の追跡と回収を続けている。