🚨🧠 Binanceのハッカーが、見事でありながら暗号資産エコシステムにとって非常に危険な手口を実行しました…
TetherとCircleが盗まれた資金の凍結を試みるなか、攻撃者はステーブルコインを売却せずにEthereumを手に入れる方法を見つけました。
💰 どうやったのでしょうか?
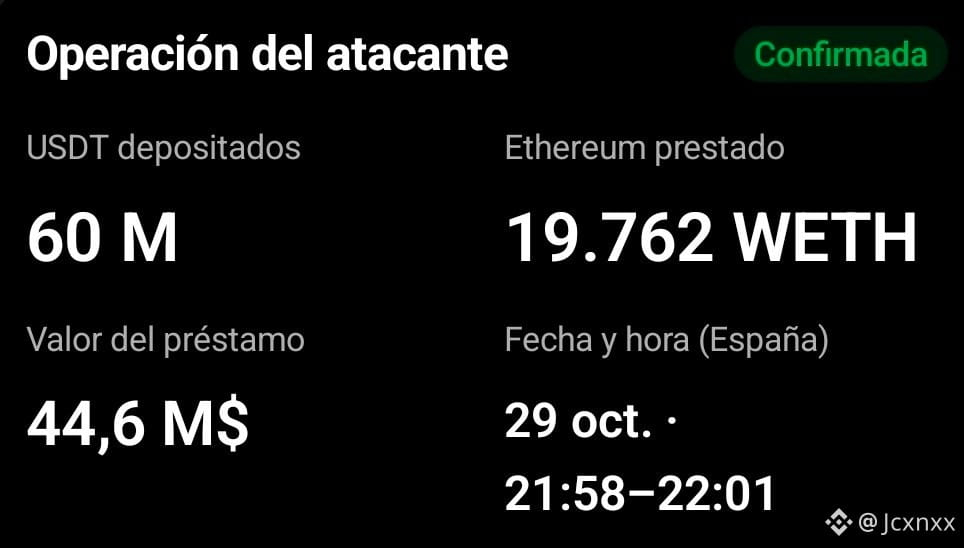
1️⃣ 分散型融資プロトコルのAaveに、6,000万USDTを預け入れました。
2️⃣ そのUSDTを担保に、約4,460万ドル相当の19,762 ETHを借り入れました。
3️⃣ わずか3分でETHを手に入れ、別のウォレットへ移すことができました。
🤯 この手口の巧妙さはどこにあるのでしょうか?
USDTはTetherによって凍結される可能性があります。しかしEthereumには、資産を凍結できる中央発行者がいません。
こうしてハッカーは、凍結される可能性のある盗難資金の一部を、借り入れたETHに変えました。
⚠️ では、問題を抱えるのは誰でしょうか?
Aaveには、攻撃者が返済しない可能性のある融資の担保として、6,000万USDTが残っています。
この担保が凍結された場合、融資の回収が難しくなる可能性があります。
ただしAaveは、このポジションには十分な担保があり、現時点で預金者にリスクをもたらすものではないと説明しています。
🔥 ハッカーはAaveの脆弱性を突く必要はありませんでした。単にプロトコルのルールを自分に有利な形で利用したのです。
💬 これは、このハッキングで最も巧妙な金融操作の一つと言えるでしょうか?
#Binance #Ethereum #Aave #Crypto