

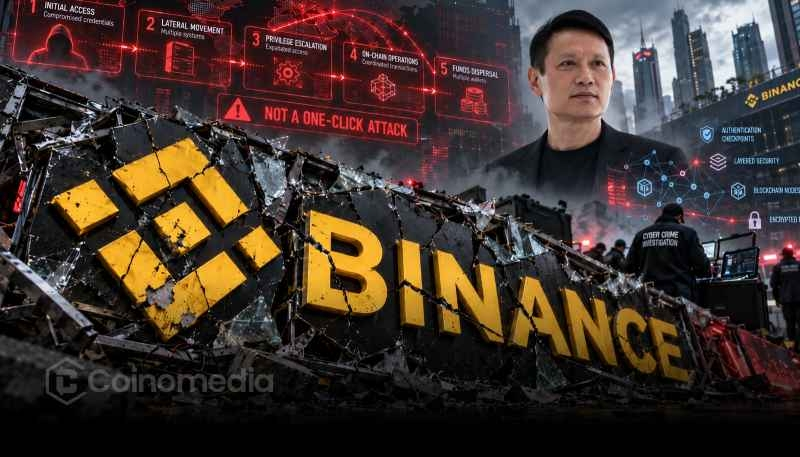
BinanceのRichard Teng氏は、報告された攻撃が単独のエンジニアの権限を超えるものだったと明らかにしました。
Teng氏は、このインシデントを単なる「ワンクリック」の操作とする説明を否定しました。
同氏のコメントは攻撃の複雑さについて疑問を投げかけていますが、技術的な詳細は依然として明らかになっていません。
BinanceのRichard Teng氏、攻撃に関する説明で主張に異議
BinanceのRichard Teng氏は最近の攻撃をめぐる主張について説明し、このインシデントは一部の説明が示唆するよりも複雑だったと述べました。
テング氏によると、攻撃はエンジニア1人に付与された権限を超えるもので、単純な「ワンクリック」の操作ではありませんでした。
バイナンスのリチャード・テング氏による攻撃に関する説明は、1人の従業員が許可された単一の操作でインシデント全体を引き起こした可能性があるという見方に異議を唱えています。
同氏のコメントからは、事態を理解するには、関与した権限、システム、操作をより詳しく調べる必要があることがうかがえます。
しかし、この声明では攻撃の全過程は特定されておらず、攻撃者が具体的にどのように行動したのかも明らかになっていません。
また、複数の従業員アカウントが侵害されたかどうかも確認されていません。
こうした区別は重要です。攻撃がエンジニア1人の権限を超えていたからといって、複数のエンジニアが関与したことが証明されるわけではありません。
現時点でテング氏の説明は、インシデントに関するあらゆる疑問を解消するものではないものの、追加の背景情報を提供しています。
バイナンスのリチャード・テング氏による攻撃に関する説明が重要な理由
バイナンスのリチャード・テング氏による攻撃に関する説明は、サイバーセキュリティの重要な側面、すなわち従業員に認められた権限と攻撃者が実際に持つ能力の違いに注目しています。
大規模な暗号資産プラットフォームでは通常、機密性の高いシステム内で個々の従業員が実行できる操作を制限するため、アクセス制御が用いられています。
これらの制御は、認証情報の侵害や不正な活動によって生じる潜在的な被害を抑えるために設計されています。
しかし、攻撃者は複数のシステム、アカウント、セキュリティプロセスにまたがる弱点を悪用しようとする場合があります。
そのため、1人の権限を超えるインシデントには、単一アカウントの操作よりも複雑な一連の経緯が関わっている可能性があります。
とはいえ、テング氏のコメントだけでは、どのセキュリティ制御が関与したのか、また特定のシステムに不具合があったのかは明らかになりません。
この区別は、中央集権型の暗号資産プラットフォームに伴うリスクを理解しようとするユーザーにとって重要です。
インシデントをワンクリックで説明できるものとして単純化すると、重要な技術的詳細が抜け落ちるおそれがあります。
正確な報道には、確認された発表と、攻撃の発生経緯に関する推測とを区別することが求められます。
更新:バイナンスのリチャード・テング氏は、攻撃はエンジニア1人の権限を超えるもので、「ワンクリック」の操作ではなかったと説明。pic.twitter.com/eBfmesTVQD
— Cointelegraph (@Cointelegraph) 2026年10月30日
今後、バイナンスのセキュリティはどうなるのか?
バイナンスのリチャード・テング氏による攻撃に関する説明を受け、バイナンスがさらに技術的な情報を公開するかどうかに注目が集まる可能性があります。
詳細なインシデント報告があれば、攻撃がどのように進展したのか、どのような権限が関与したのか、どの安全対策が作動したのかを明らかにする助けとなるでしょう。
こうした情報は、単発のセキュリティ事案と、より広範な運用上の懸念とをユーザーが区別するうえでも役立つでしょう。
暗号資産取引所にとって、透明性のある情報発信は重要です。顧客は、デジタル資産や機密性の高いアカウント情報を守るために、こうしたプラットフォームを利用しているからです。
しかし、公開された声明では、攻撃による金銭的な影響は明らかにされておらず、顧客資産が影響を受けたかどうかも確認されていません。
したがって、損失や従業員の関与、あるいはバイナンスのより広範なセキュリティ体制の有効性について結論を出すのは時期尚早です。
現時点でテング氏が伝えている中心的なメッセージは、この攻撃をエンジニア1人の権限やワンクリックの操作だけに正確に矮小化することはできない、ということです。
インシデントの全容を明らかにし、どのように展開したのかを理解するには、さらに検証済みの詳細情報が必要です。