🚨 バイナンスのハッカー、凍結された数十億ドル相当の暗号資産を回避する方法を見つけた可能性!
これは、暗号資産界で最も興味深いDeFiの動きの一つかもしれません。
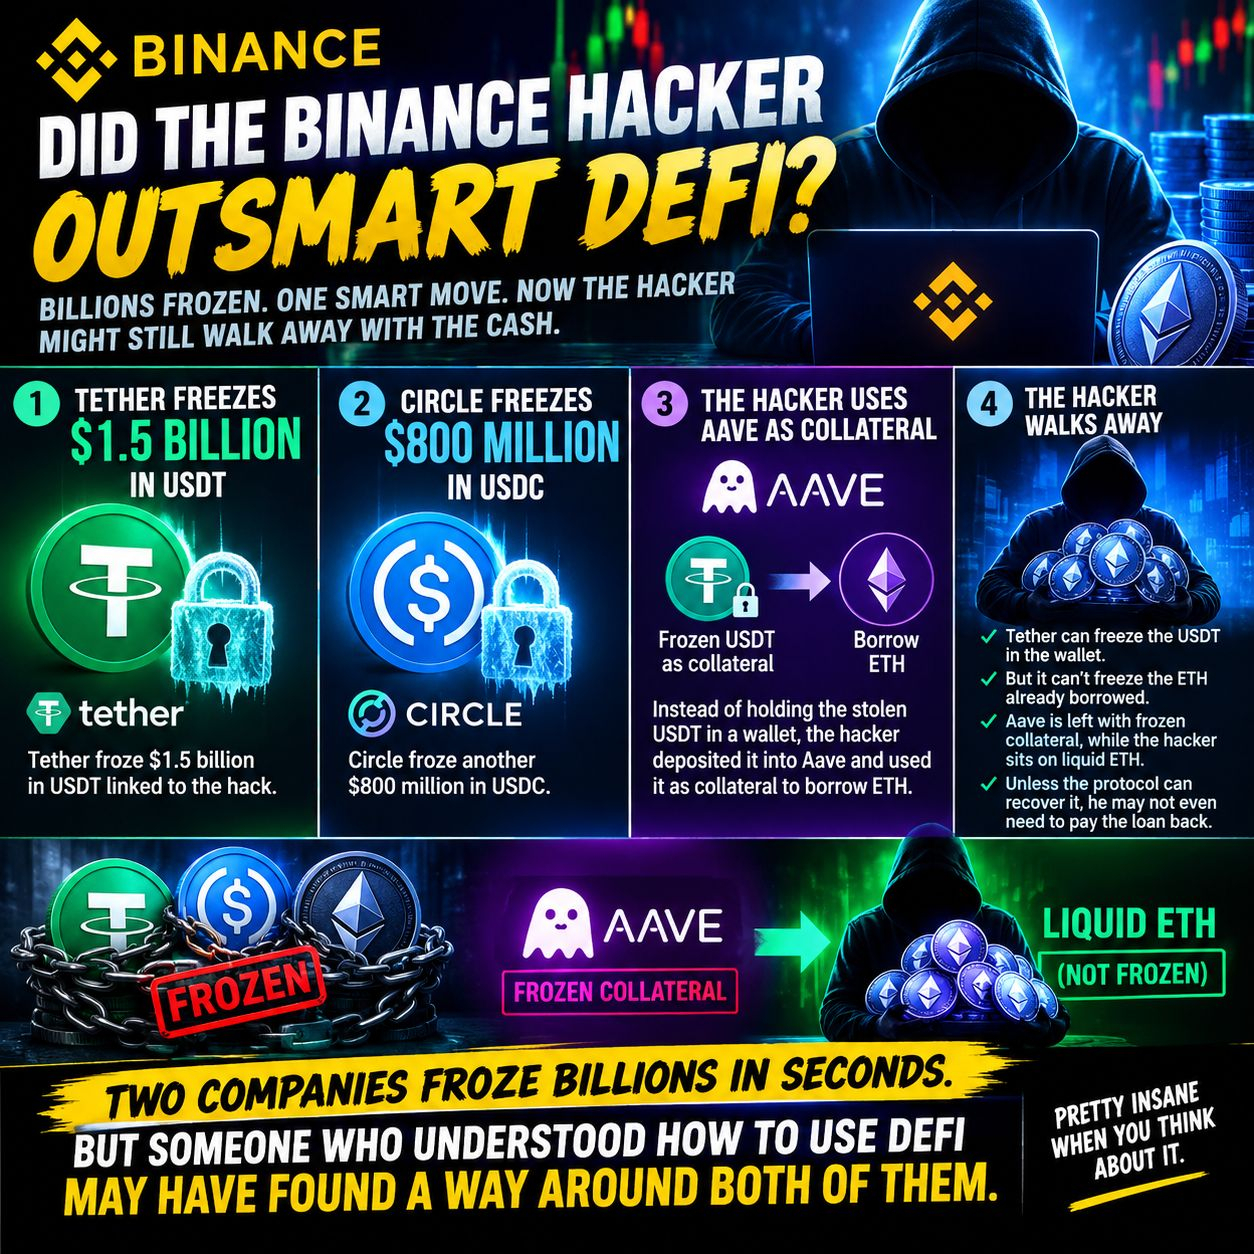
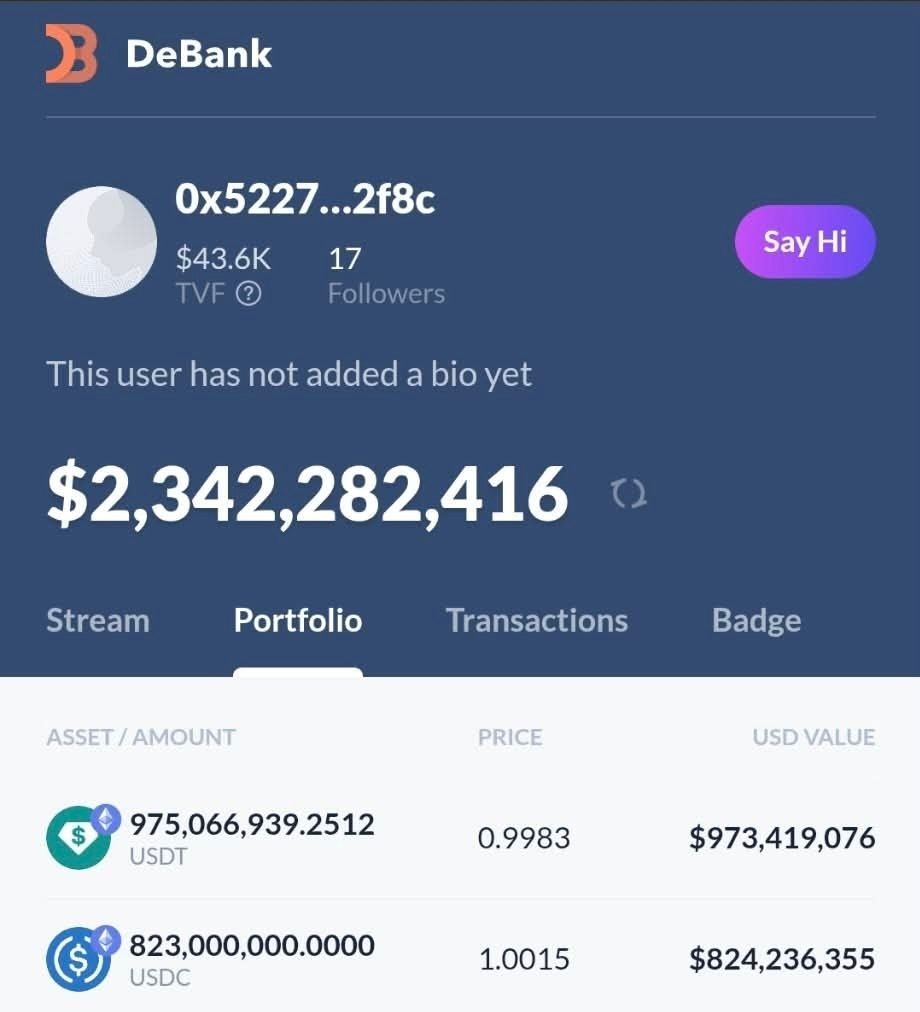
まず、テザーが15億ドル相当のUSDTを凍結したと報じられました。
その後、サークルもさらに8億ドル相当のUSDCを凍結しました。
ハッカーの資金は身動きが取れなくなったように見えました。しかし、報じられている戦略は、はるかに計算されたものだった可能性があります。
盗んだUSDTを単にウォレットに保管するのではなく、ハッカーはそれを担保としてAaveに預け入れ、その担保をもとにETHを借り入れたとされています。
そして、ここからが興味深いところです。👀
テザーは、自社の管理下にあるアドレスに保管されたUSDTを凍結できます。しかし、それによって、すでに借り入れられたETHまで自動的に凍結できるわけではありません。
その結果は?
🔒 凍結されたUSDTは担保としてロックされたまま。
💎 借り入れられたETHには、依然としてアクセスできる可能性があります。
⚠️ 担保を清算または回収できなければ、Aaveが不良債権を抱える可能性があります。
つまり、ハッカーは凍結が効力を持つ前に、凍結された担保を流動性のある暗号資産に換えた可能性があります。
大手ステーブルコイン発行元2社は数十億ドル相当を数秒で凍結できますが、今回報じられたDeFi戦略は、中央集権型ステーブルコインが分散型レンディングプロトコルと関わると、事態がいかに複雑になり得るかを示しています。
大きな疑問:ハッカーはDeFiの抜け穴を見つけたのか?それともAAVEはまだ資金を回収できるのか?
暗号資産はいつも私たちを驚かせます。🔥
#BINANCE #AAVE #TETHER #USDT #USDC #ETH #DEFI #CRYPTO #BLOCKCHAIN
免責事項:これらは報道されている疑惑であり、ハッカーが借り入れたETHを恒久的に保持できることや、返済を免れられることの証明ではありません。#NFA #DYOR#TwoAddressesHoldingAbout1.28BUSDTFrozen #BinanceWillListPredictPREDICT #KOSPIFalls3.53%BackBelow6000 $WOD
$IOST
$TAG