🔓 USDTを盗み、ETHを借りた:BinanceのハッカーがAaveをどう利用したか
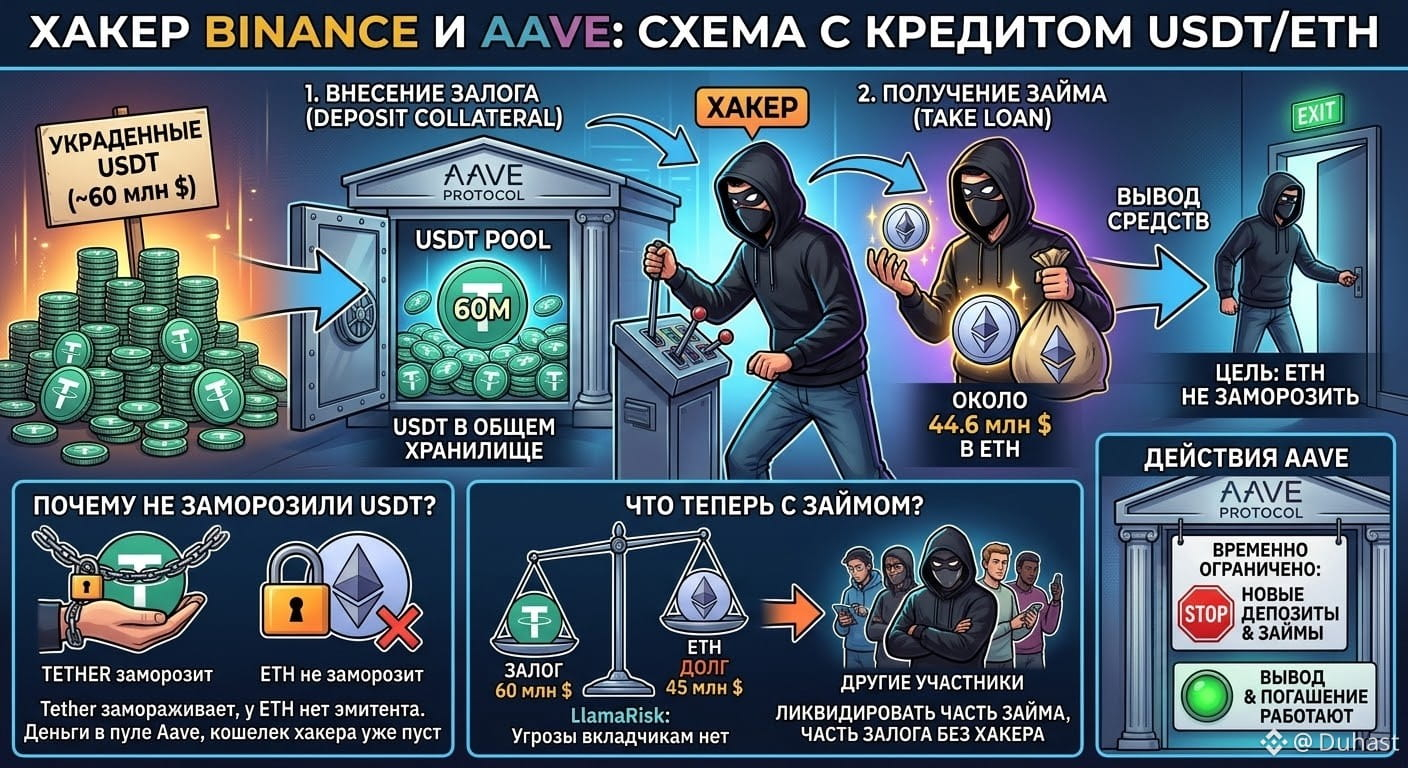
攻撃者は6,000万USDTを担保に入れ、約4,460万ドル相当のETHを借りた。ステーブルコインはプロトコル内に残り、借りたETHは引き出された。
仕組みは単純だ。TetherはUSDTを凍結できるが、ETHには凍結ボタンを持つ発行者がいない。資金はもともと他人のものなので、担保を取り戻すために借り入れを返済する必要はない。
預け入れ後、USDTはAaveの共有プールに保管される。ハッカーのウォレットを凍結しても、そこにあるUSDTには影響しない。一方、プール自体を凍結すれば、ほかのユーザーにも影響が及ぶ。
借り入れの返済を誰が負担するのか? 現時点では、差し入れられた担保でカバーされている。負債約4,500万ドルに対し、担保は約6,000万ドルだ。LlamaRiskの評価によると、調査時点では預金者への脅威はなかった。担保価値が負債に対して定められたしきい値に近づけば、ほかの参加者が借り入れの一部を返済し、それに相当する担保をハッカーの同意なしに回収できる。
攻撃者がほかの盗難資産でも同じ手口を繰り返さないよう、Aaveは新規の預け入れと借り入れを一時的に制限した。資金の引き出しと返済は引き続き可能だった。