🚨 ハッキングに関する最新情報!60億ドル
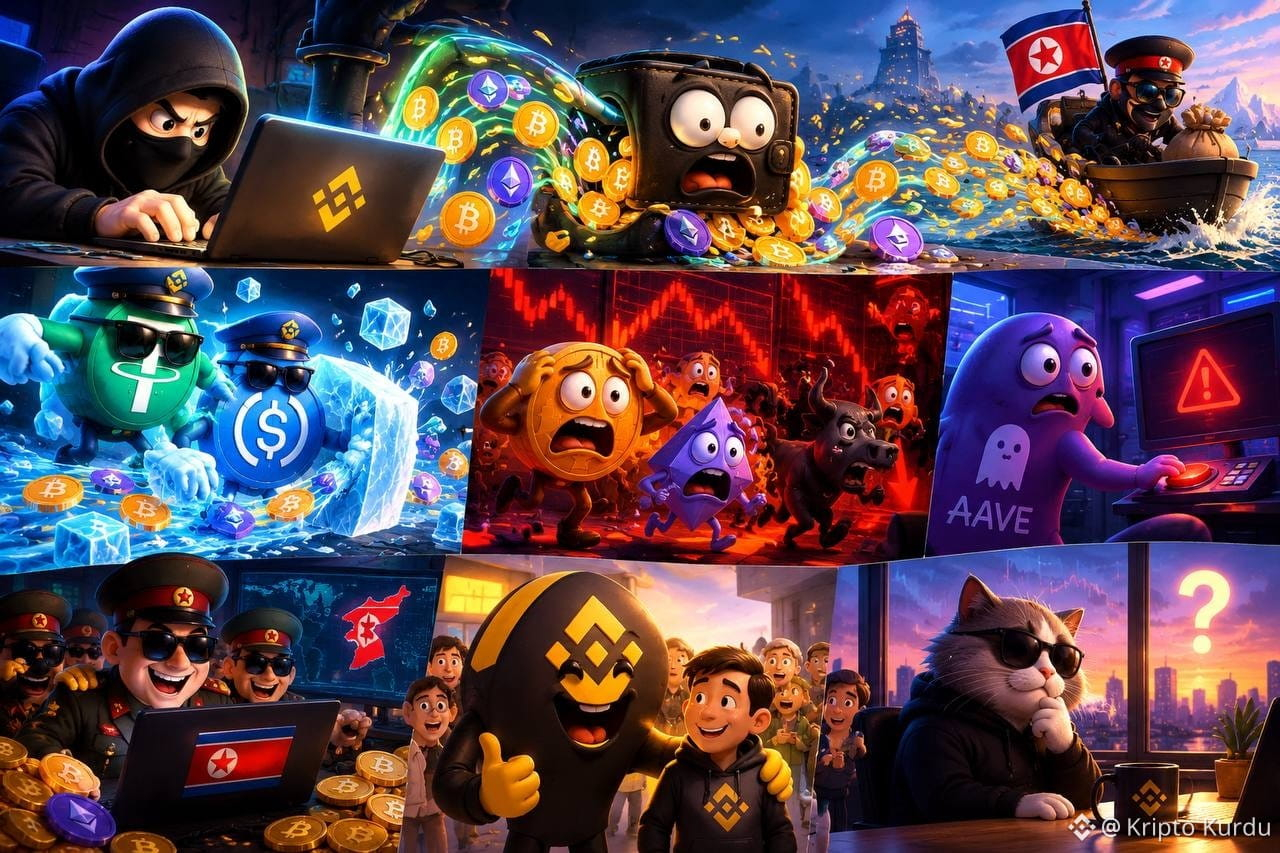
昨夜、Binanceのホットウォレットから、EIP-7702の認証メカニズムの脆弱性を悪用して資金が流出し始めました。
当初は約20億ドル規模だったこの攻撃は、その夜のうちに60億ドルを超えました。
こうした送金が行われるなか、Tether(USDT)とCircle(USDC)は、送金に関与したステーブルコインをすぐに凍結し、実質的に資金の移動を阻止しました。これらの資金は取引所に返還される可能性が非常に高いとみられます。
しかし、攻撃者はこれに加えて大量のBTCとETHも取得し、市場の下落を引き起こしました。
最後の手段として、ハッカーはUSDTを担保にAAVEで資金を借りようとし、その結果、AAVEはサービスを一時停止しました。
犯人は北朝鮮のハッカー集団ではないかとの憶測が飛び交っています。しかし、現時点で確定的な発表はありません。
一方、Binanceはユーザーの資金がいかなる形でも損なわれることはないと、繰り返し強調しています。