

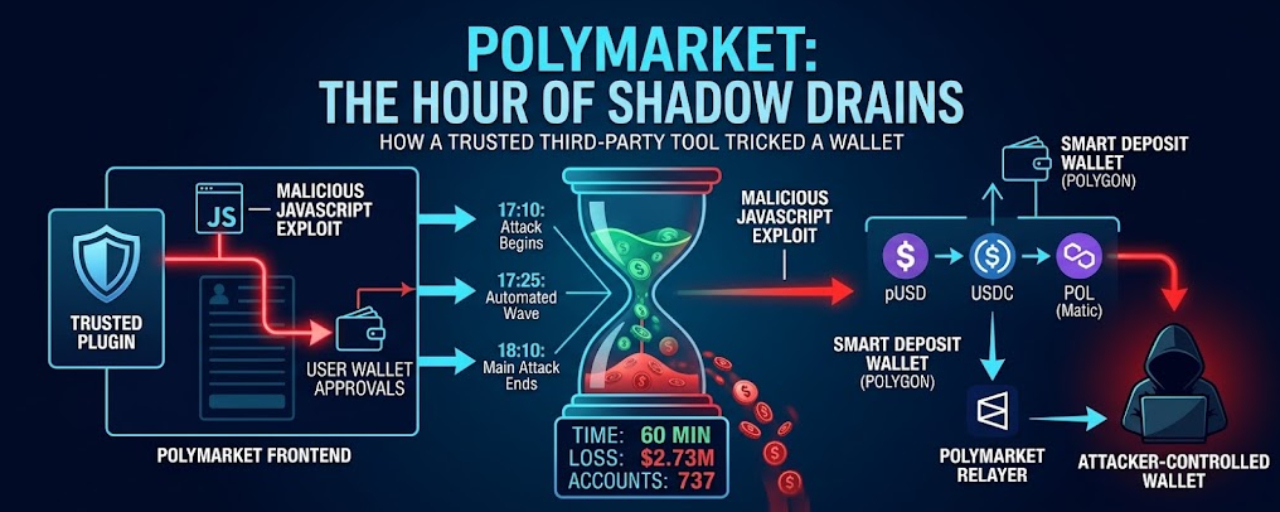

🚨 Polymarketでは、1時間で737アカウントから合計273万ドルが流出しました。攻撃者が悪用したのは、信頼されていたウェブサイト用ソフトウェアであり、スマートコントラクトの脆弱性ではありません。
10月29日、攻撃者はPolymarketに統合されたサードパーティのウェブサイト監視サービスDebugBearを通じて配布された悪意のあるJavaScriptを悪用しました。
セキュリティ研究者は、DebugBearのインフラを通じて配布された悪意のあるJavaScriptを発見しました。これは、Polymarketにログイン中のユーザーを特定し、残高やポジションを調べたうえで、プラットフォームに備わっている既存の取引機能を悪用するよう設計されていました。
攻撃の経過は以下のとおりです:
🕔 17:10 UTC:最初の5つのアカウントから、わずか3分の間に資金が引き出されました。うち1つでは約75,000ドルが失われました。
🕔 17:25:13分間の中断後、自動化された大規模な引き出しが始まり、1分あたり最大40件に達しました。
🕔 17:45:トレーダーのCar氏がユーザーに警告を公表しました。最終的な損失額273万ドルの約48%が、すでに発生していました。
🕕 18:05:Polymarketのステータスページに、キャンセルのみのモードとリレイヤーの稼働停止が記録されました。
🕕 18:10:Bitqueryが、攻撃の主要な波における最後の資金引き出しを記録しました。その約30秒後、リレイヤーは応答を停止しました。
🕕 18:37:Polymarketは問題を特定し、修正したと発表しました。
🕕 18:52:リレイヤーが稼働を再開しました。19:11には、さらに10.99ドルの引き出しが追跡されました。
Polymarketのユーザーは、Polygon上のスマート入金ウォレットに資金を保有しています。ドル建て残高はpUSDで保有され、USDCによって1対1で裏付けられています。
悪意ある活動は通常の取引経路を悪用しました。ウォレットの承認はPolymarket独自のリレイヤーを通じて送信され、リレイヤーが引き出しを実行しました。資金はpUSDからUSDCに交換され、POLにスワップされた後、攻撃者が管理するウォレットに送金されました。
Bitqueryは、737のアカウントに関わる985件の引き出しを追跡し、総額は約273万ドルに上りました。
重要な点は、追跡されたすべての引き出しに有効なウォレット承認が伴っていたことです。スマートコントラクトの脆弱性は特定されていません。ブロックチェーン上では承認が確認できますが、誰がそれを生成したかまでは独立して立証できません。
Polymarketは一時的に取引を停止した後、プラットフォームを復旧し、影響を受けたユーザーに補償すると約束しました。
教訓は?侵害されたサードパーティ製ソフトウェアが認証済みの取引環境を悪用できる場合、秘密鍵を守るだけでは不十分です。
金融上の助言ではありません。
$POL

#CryptoSecurity #Polygon #Web3