

正直に言うと、Binanceでセキュリティ侵害が起きた可能性があるという報道を初めて目にしたとき、また大げさな暗号資産関連の見出しかと思いました。しかし、詳細が明らかになるにつれ、状況は通常の取引所のセキュリティインシデントよりもはるかに深刻に見えてきました。
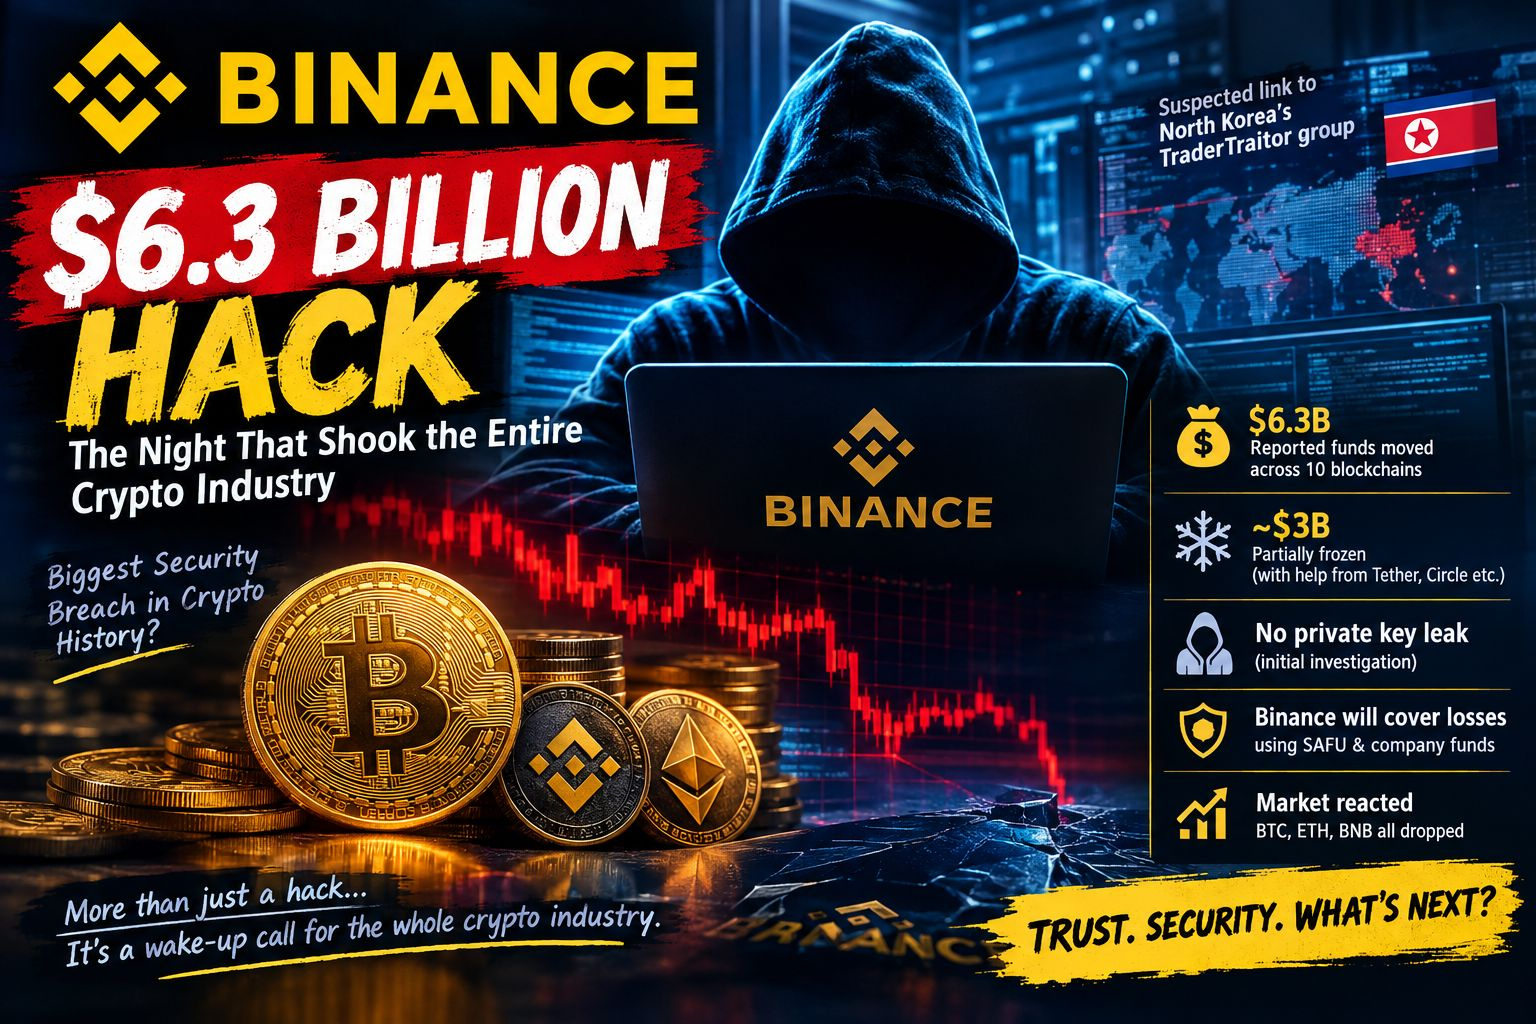
10月29日、Binanceが関与する大規模なセキュリティ侵害で、約63億ドル相当の暗号資産が移動されたとの報道がありました。報じられた数字が事実であれば、暗号資産の歴史に残る最大級のセキュリティインシデントの一つとなる可能性があります。
この話が特に懸念されるのは、攻撃がどのように行われたと報じられているかです。
初期調査によると、攻撃者はBinanceのDevOpsエンジニアが所有するノートパソコンを侵害した可能性があります。攻撃者は内部サービスコンテナへのアクセス権を利用し、不正な出金取引を送信したとされています。興味深いことに、Binanceはウォレットの秘密鍵が漏えいした証拠はないと述べています。このことから、今回の事件は秘密鍵の直接的な窃取ではなく、内部インフラの侵害が関係していた可能性が示唆されます。
ブロックチェーン調査会社による報告も、大きな進展の一つです。TRM Labsは、この攻撃を北朝鮮のハッカー集団「TraderTraitor」と結び付けたと報じられています。調査によると、資金はおよそ10種類の異なるブロックチェーンを経由して移動し、その取引のかなりの部分がわずか20分以内に行われたとされています。
資産の回収作業にも注目が集まっています。Binanceとセキュリティパートナーは、影響を受けた資産のうち約30億ドル相当を凍結できたと報じられています。Tether、Circleをはじめとする業界関係者も、資金の追跡と凍結に関与しました。しかし、残りの資産が最終的にどうなったのかは、依然として重要な問題です。
Binanceは、SAFU基金と会社の資金を使って、影響を受けた損失を補填することも約束しています。同取引所は顧客資産は安全だと述べる一方、対応中は入金と出金に一時的な影響が出たとしていました。
しかし、ハッキングそのものにとどまらず、もう少し広い視点で考えてみましょう。
ここでより大きな問題となるのは、信頼です。
長年、中央集権型取引所は暗号資産の世界に入るための主要な窓口となってきました。何百万人ものトレーダーが、現物取引、先物取引、ステーキング、資産の保有に日々利用しています。Binanceのような大手取引所がこれほど大規模なセキュリティインシデントに直面すれば、中央集権型の暗号資産インフラが本当に安全なのかという疑問が生じるのは当然です。
市場全体にも影響が及ぶ可能性があります。トレーダーがより慎重になり、取引所の流動性が一時的に圧迫される可能性があるほか、規制当局がカストディや運用上のセキュリティ基準の強化を求めることも考えられます。
今回の事件は、重要な議論に改めて焦点を当てるものでもあると思います。中央集権型取引所を使うのか、それとも自己管理するのか、という議論です。
取引所に資金を預けておけば便利ですが、それは他社のセキュリティシステムに依存することでもあります。自己管理なら資産をより直接的に管理できますが、それには独自の責任とリスクが伴います。
現時点では、Binanceの長期的な将来について性急に結論を出すべきではないでしょう。通常運営を再開できるか、透明性を示せるか、そして資産回収のプロセスを完了できるかが、見出し以上に重要になります。
一つ明らかなことがあります。暗号資産のセキュリティで守るべきものは、もはや秘密鍵だけではありません。内部システム、従業員の端末、そして業務上のアクセス権も同じくらい重要になり得ます。
今回の事件は、Binanceだけでなく、業界全体にとって警鐘となるべきです。
本当の問いは、取引所がどれだけの暗号資産を保有しているかだけではありません。その取引所が、それをどれだけ確実に守れるかです。$BTC #EarningsSeason #BitcoinDropsBelow$80K