#两地址约12.8亿枚USDT遭冻结
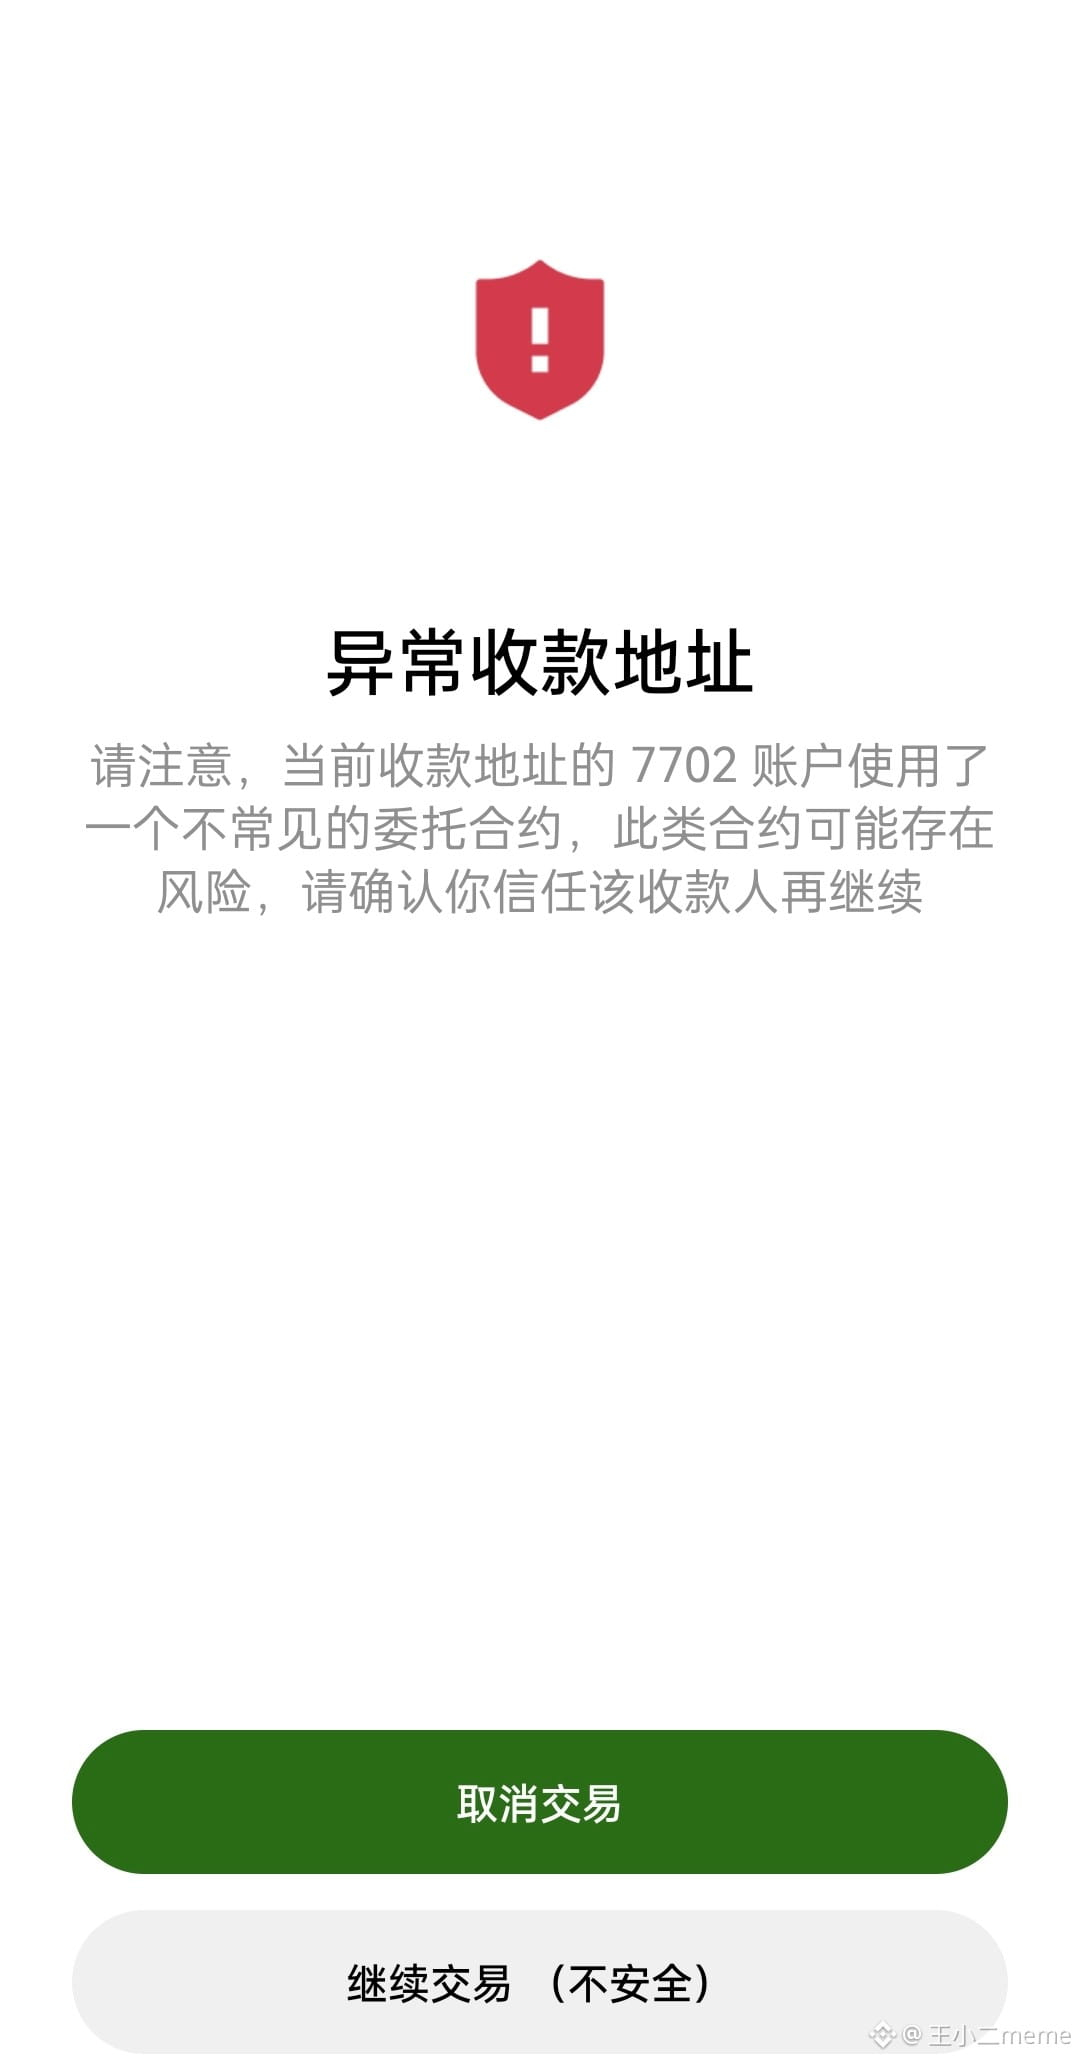
急いで自分のアドレスを確認してください。画像1のように、OKXのWebウォレットでBNBを送金する際、「EIP‑7702」「set code」「delegation」と表示されたら、すぐにやめてください。中にある価値のある資産を新しいウォレットに移してください。ホットウォレットは、承認しておらず秘密鍵も漏れていなくても、シードフレーズなどが安全でも、同じように危険です。仕組みとしては、ホットウォレットで取引した後、知らないうちに7702の委任コントラクトを承認してしまうことがあります。なにしろOKXの徐氏は技術畑の出身です。
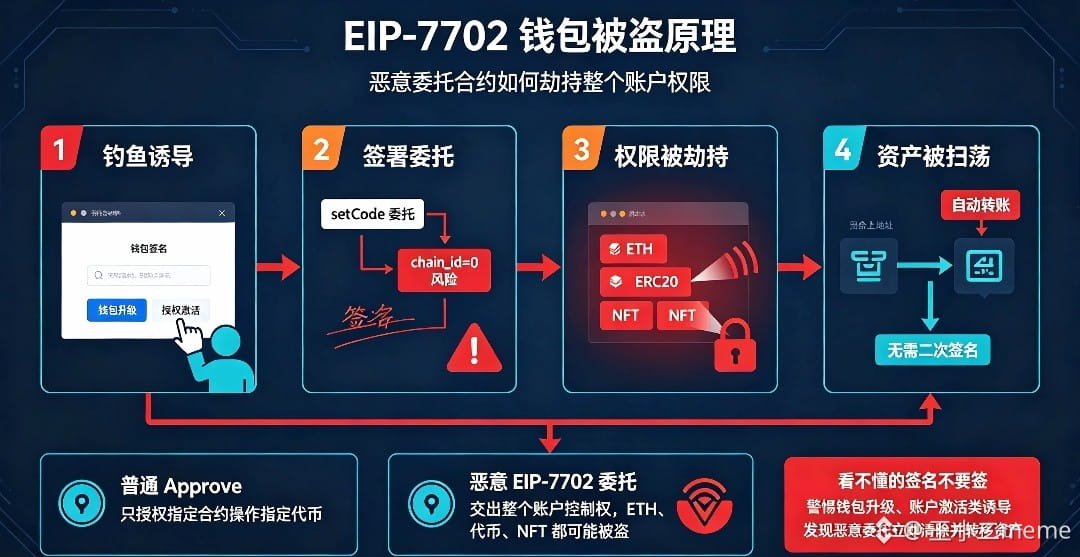
ホットウォレットを安易にアップグレードしないでください。詐欺師は「ウォレットのアップグレード|無料Gas|アカウントの有効化|AIウォレット」などを装い、EIP‑7702の委任署名をさせます。署名が成功すると、ウォレットはハッカーが用意した資産掃討コントラクトに紐付けられます。ウォレットに資産が入ると自動的に送金され、その後の署名は一切不要です。気付かないうちに資産を盗まれ、何が起きたのかさえ分からないこともあります。
取引の署名時にchain_idが0に設定されている場合、この委任署名はすべてのEVMチェーンで有効になります。
1つのチェーンで被害に遭うと、BSC、Polygon、ETHなど、すべてのチェーンにある同じアドレスの資産が危険にさらされます。初期化の処理が不十分だと、他人があなたの承認署名を先に送信し、委任を乗っ取ってアカウントの支配権を奪う可能性があります。
多くのウォレットはポップアップの説明が不十分で、一般ユーザーにはこれが通常の取引ではないと分かりにくく、アカウント全体に関わる委任承認だと気付けず、誤って署名してしまいがちです。
一般ユーザーには「通常の署名」と「EIP‑7702の承認タプル」の区別がつかず、ポップアップで簡単に確認するだけだと思っていて、被害に遭うことがあります。秘密鍵を持っていても、委任を解除しない限りリスクは残ります。
秘密鍵で取引に署名すること自体はできますが、委任コントラクトのロジックが優先されます。ハッカーが自動で資産を掃き出す仕組みを用意していれば、アカウント内の資産を自動的にすべて移動できます。新しい委任に署名して、対象を0アドレスに設定し、委任を解除しない限り、リスクは解消されません。
正規のプロジェクトであっても、委任コントラクトのコードにバグがあれば、攻撃者がコントラクトの脆弱性を利用してアカウントを乗っ取り、同じように資産を失う可能性があります。
急いで自分のアドレスを確認してください。画像1のように、OKXのWebウォレットでBNBを送金する際、「EIP‑7702」「set code」「delegation」と表示されたら、すぐにやめてください。中にある価値のある資産を新しいウォレットに移してください。ホットウォレットは、承認しておらず秘密鍵も漏れていなくても、シードフレーズなどが安全でも、同じように危険です。仕組みとしては、ホットウォレットで取引した後、知らないうちに7702の委任コントラクトを承認してしまうことがあります。なにしろOKXの徐氏は技術畑の出身です。
ホットウォレットを安易にアップグレードしないでください。詐欺師は「ウォレットのアップグレード|無料Gas|アカウントの有効化|AIウォレット」などを装い、EIP‑7702の委任署名をさせます。署名が成功すると、ウォレットはハッカーが用意した資産掃討コントラクトに紐付けられます。ウォレットに資産が入ると自動的に送金され、その後の署名は一切不要です。気付かないうちに資産を盗まれ、何が起きたのかさえ分からないこともあります。
取引の署名時にchain_idが0に設定されている場合、この委任署名はすべてのEVMチェーンで有効になります。
1つのチェーンで被害に遭うと、BSC、Polygon、ETHなど、すべてのチェーンにある同じアドレスの資産が危険にさらされます。初期化の処理が不十分だと、他人があなたの承認署名を先に送信し、委任を乗っ取ってアカウントの支配権を奪う可能性があります。
多くのウォレットはポップアップの説明が不十分で、一般ユーザーにはこれが通常の取引ではないと分かりにくく、アカウント全体に関わる委任承認だと気付けず、誤って署名してしまいがちです。
一般ユーザーには「通常の署名」と「EIP‑7702の承認タプル」の区別がつかず、ポップアップで簡単に確認するだけだと思っていて、被害に遭うことがあります。秘密鍵を持っていても、委任を解除しない限りリスクは残ります。
秘密鍵で取引に署名すること自体はできますが、委任コントラクトのロジックが優先されます。ハッカーが自動で資産を掃き出す仕組みを用意していれば、アカウント内の資産を自動的にすべて移動できます。新しい委任に署名して、対象を0アドレスに設定し、委任を解除しない限り、リスクは解消されません。
正規のプロジェクトであっても、委任コントラクトのコードにバグがあれば、攻撃者がコントラクトの脆弱性を利用してアカウントを乗っ取り、同じように資産を失う可能性があります。