
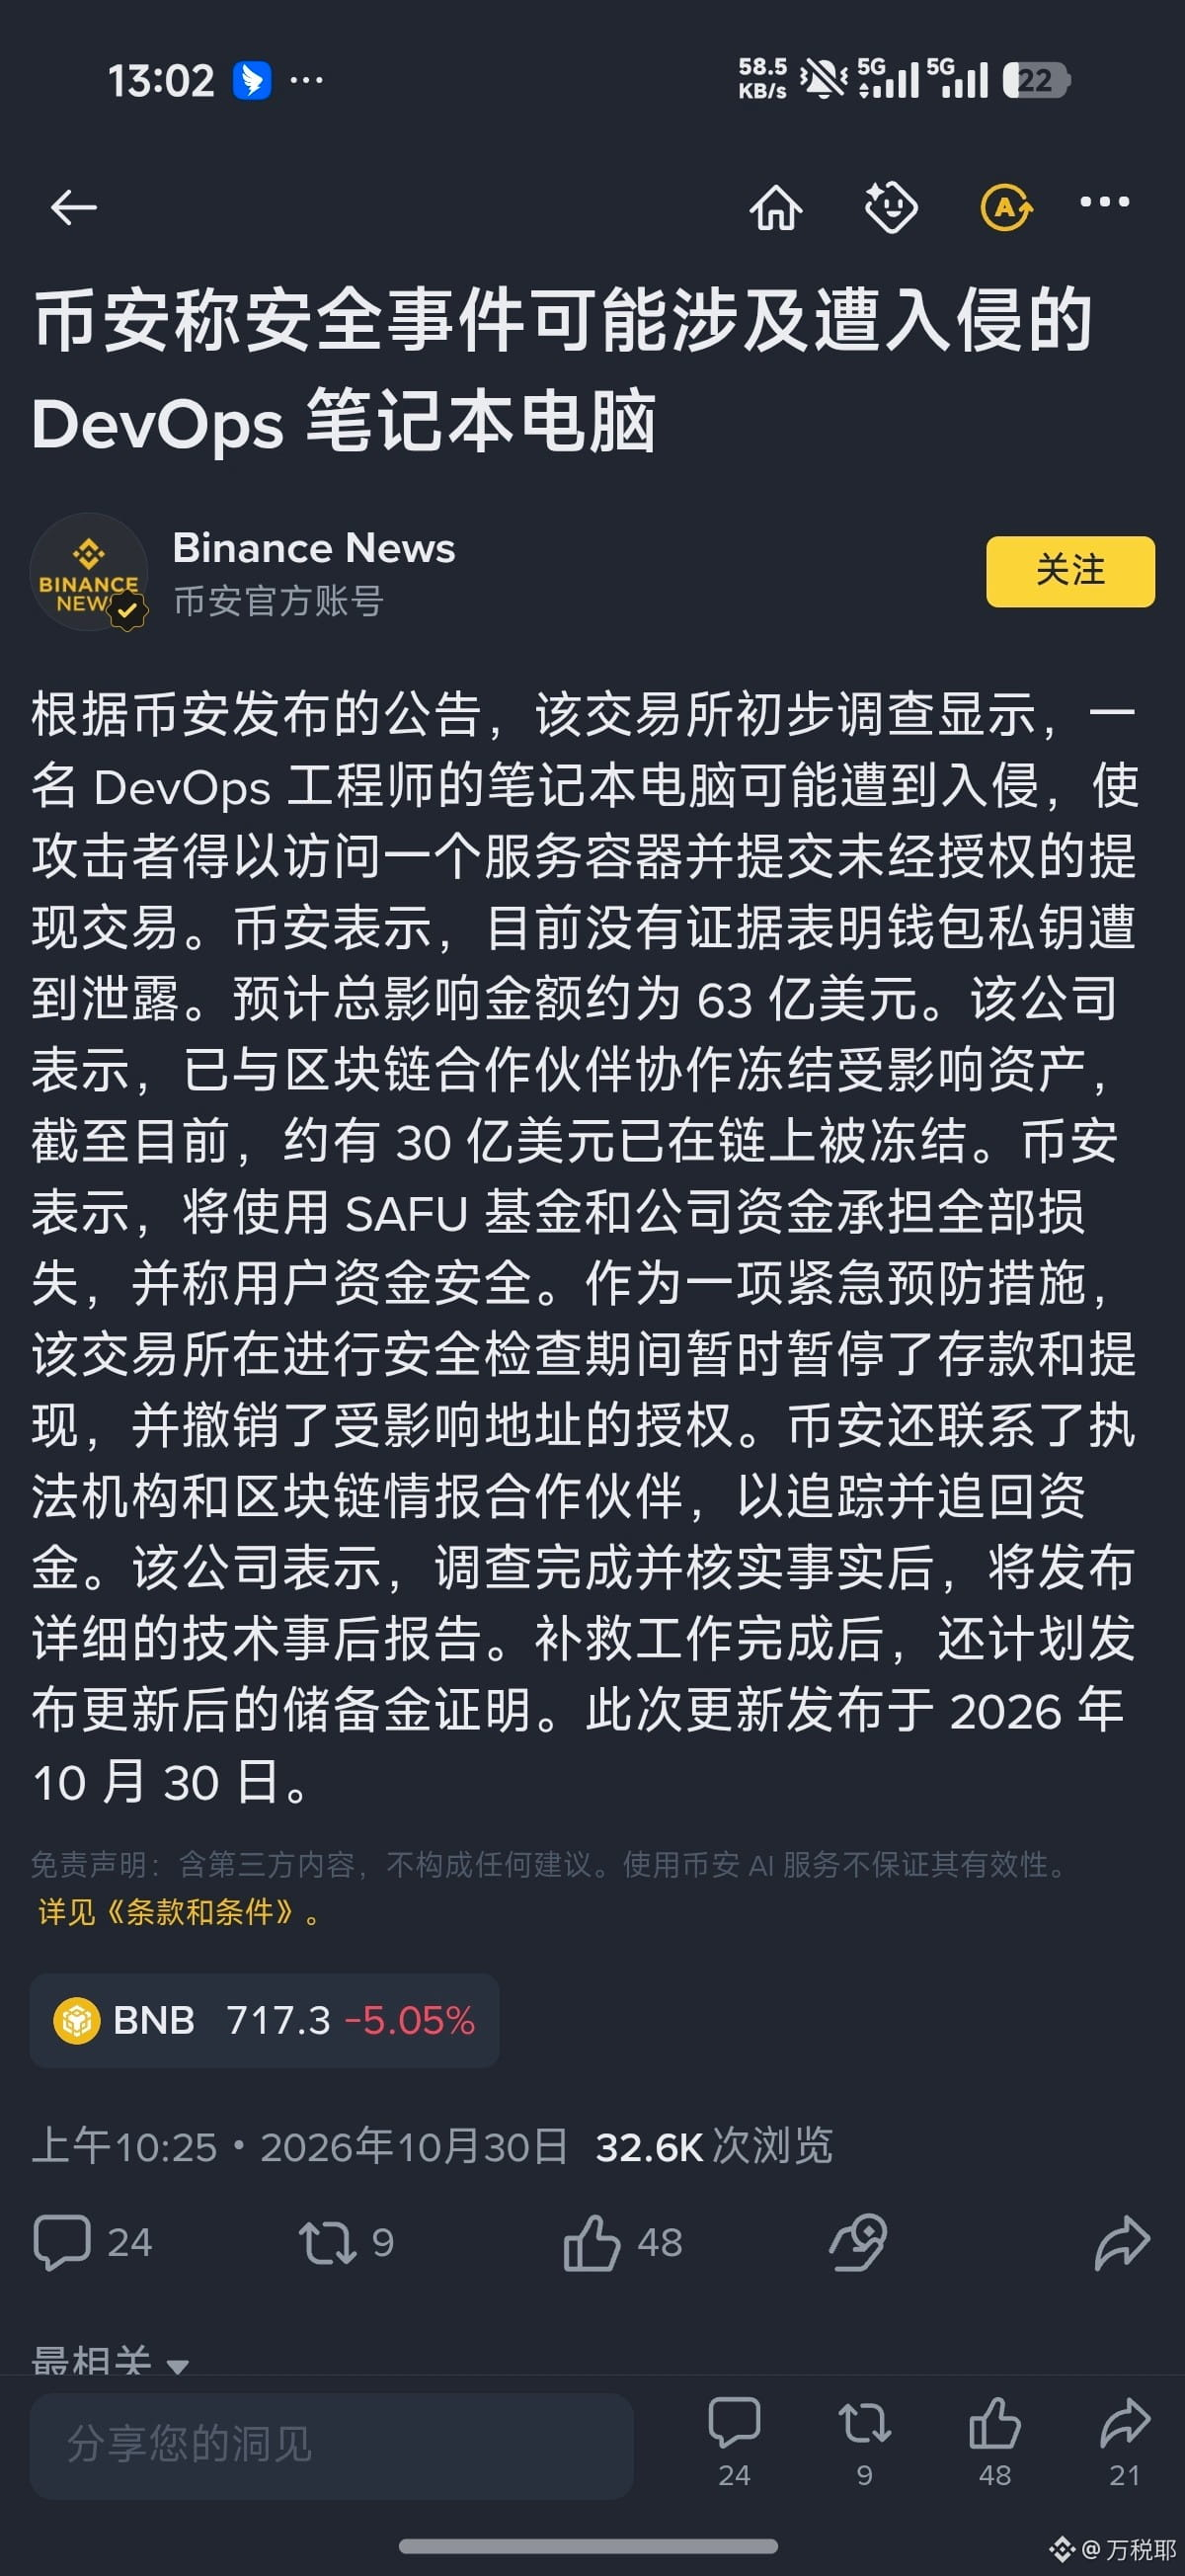
運用担当者のノートパソコンがハッキングされただけで、これほどの資金損失が発生したという事実自体が、重大な問題を露呈しています。ハッカーが運用担当者のパソコンを通じて本番環境の業務コンテナにアクセスしただけで、これほど大規模な取引を実行できたということは、バイナンスの運用担当者向けデバイスのセキュリティ管理が形骸化しており、事前承認も事後監査も行われていなかったことを示しています。もし使用中に侵入されたのだとすれば、このような高い権限を持つ運用デバイスは、常時インターネットから切り離し、プライベートネットワーク環境を通じて業務管理モジュールとのみデータをやり取りするべきではないでしょうか。
厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号