
今朝目を覚ますと、バイナンスが盗難被害に遭い、その規模は暗号資産業界で過去最大だと知り、大変驚きました。驚いた一方で、迅速な対応により、テザー社による凍結などの中央集権的な手段を活用して、損失の大部分が抑えられたことも分かりました。一方、BTCやETHのチェーン上にあるような分散型の資産は、今のところ回収できません。
では、分散化という理念に本当に未来はあるのでしょうか?もしかすると、量子コンピューターやAIの反乱を待つまでもないのかもしれません。
-
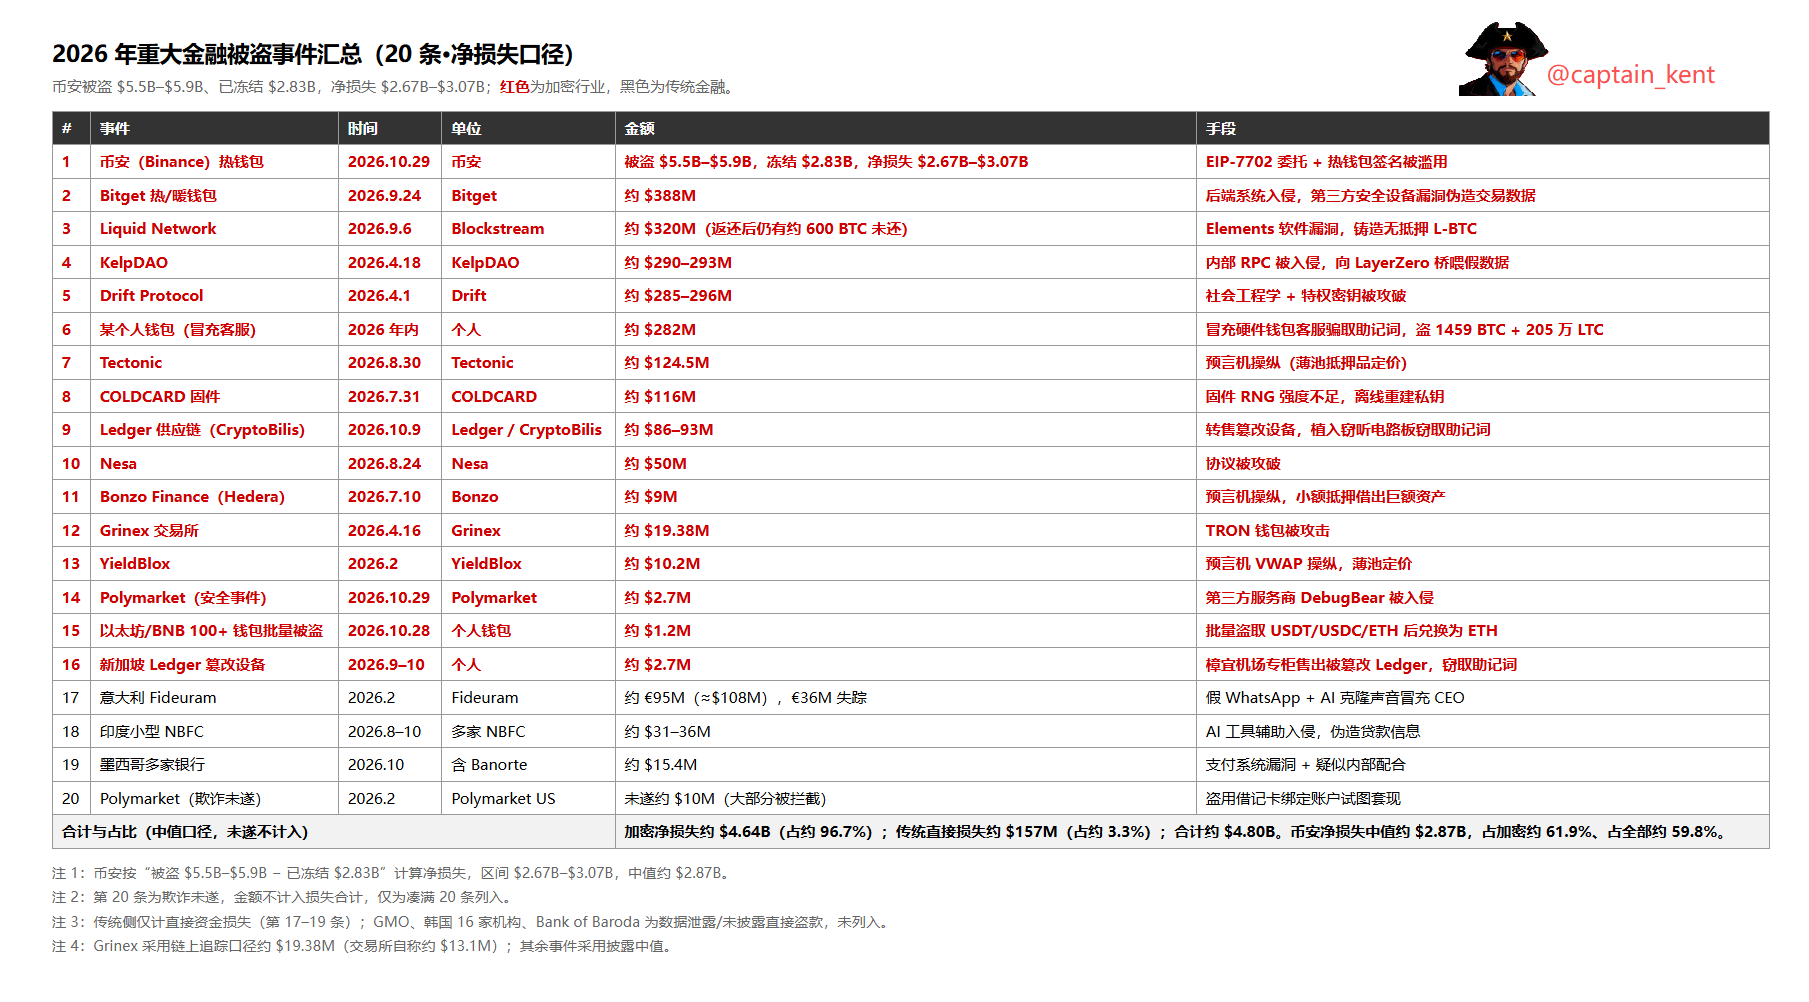
▶︎▶︎ 船長は、2026年以降に発生した金融業界で被害額の大きい盗難事件トップ20を集計しました。そのうち:
暗号資産業界:
計17件、盗難総額は約$9.79 Bで、総額の約98.4%を占めます。凍結・回収分を差し引いた純損失は約$6.69Bで、それでも約97.7%を占めています。
今回の盗難ではBinanceが大部分を占めており、現時点のオンチェーン集計では、盗難総額は約$5.9Bで、盗難総額の約59.3%に相当します。$2.83Bが凍結されており、純損失総額の約45.9%に相当します。
Binanceの積極的な事後対応により、その割合は13.4%低下し、6割から4.5割まで下がったことがわかります。
注:暗号資産業界の主な盗難手法は、【署名・秘密鍵の仕組み】と【ブリッジによるクロスチェーンの仕組み】に集中しています。前者が盗難被害の上限を決め、後者が盗難の発生回数を決めます。
- 伝統的な業界:
計3件で、盗難総額は約$157M。盗難総額の約1.6%、純損失の約2.3%にすぎません。
そのうち、イタリアのFideuramの事案が伝統的な業界の直接損失の約68.8%、インドのNBFCが約21.3%、メキシコの銀行が約9.8%を占めています。
主な攻撃手法は、AIで幹部や弁護士の身元・声を偽造して社内の人間を欺き、自ら送金させること、認証情報を盗んで業務上のリスク管理を回避し、直接送金すること、決済プロセスの脆弱性を社内の人間と共謀して悪用し、資金を現金化することです。
注:伝統的な金融に対する攻撃は、秘密鍵の窃取のように資金の支配権を直接奪うものではありません。権限を持つ人を欺いたり、正当なリクエストに対するシステムの信頼を悪用したりするものです。
-
▶︎▶︎ 最も危険なのは中央集権的な依存関係!
上のデータからわかるように、盗難の大部分は暗号資産業界で発生しています。伝統的な業界も中央集権型ですが、より厳重な対策が講じられています。一方、暗号資産業界では、分散型技術が中央集権的な依存関係に過度に依存している実態が露呈しました。
こうした中央集権的な依存関係こそ、暗号資産業界全体が最も認めたがらず、修正も最も難しい部分です。業界が10年以上にわたって「トラストレス」を掲げてきたにもかかわらず、エンジニアリングの現場では実現できていないという、気まずい事実があるからです。
攻撃は常にエンジニアリングの現場で起こります。ブリッジの検証は複数のRPCノードに依存し、フロントエンドは一社のクラウドサービス事業者に依存し、ハードウェアウォレットは国境をまたぐサプライチェーンに依存し、取引所のホットウォレットは中央集権型の署名システムに依存しています。
- たとえばKelpDAO:
ユーザーは分散型のリキッドステーキングプロトコルを利用していると思っていました。しかし攻撃者は、プロトコル内のRPCノードを1つ侵害し、そのノードからLayerZeroブリッジへ偽データを送り込んだだけでした。ブリッジはロジックどおり忠実に処理し、検証を通過させて資産を解放しました。この過程で分散型コンポーネントは一つも裏切っていません。問題を起こしたのは、中央集権的に管理された入力元でした。
つまり、分散型技術を破る必要はありません。分散型技術が信頼している中央集権的な入口を破ればよいのです。
- もう一つ、Binanceの例:
EIP-7702自体はプロトコル層の機能であり、脆弱性ではありません。ホットウォレットでの署名も標準的な運用であり、欠陥ではありません。しかし、この2つが中央集権型取引所の署名システム内で結びついたことで、攻撃者に機会を与えてしまいました。中央集権型システムを侵害し、分散型プロトコルを利用することで、数時間のうちに数十億ドル規模の資金を抜き取ることができたのです。
ここでは、EIP-7702の抽象化アップグレードは安全性をあまりにも軽視し、安全性を犠牲にして柔軟性を高めています。これは非常に危険であり、今回のAOE攻撃が成功する一因にもなりました。
しかし、侵害されたのは依然として中央集権的な部分です。そのため業界は構造的なジレンマに陥っています。分散型技術を使って資産規模やコンポーザビリティを拡大しようとするほど、中央集権的な要素への依存が強まります。そして、これらはまさにオンチェーンガバナンスの及ぶ範囲外にあります。
-
▶︎▶︎ 中央集権的な依存関係について、今後考えられること!
1、中央集権的な依存関係を監査し、業界標準を設けることはできるでしょうか?
各分散型プロトコルが、どのRPCを使っているのか、どのオラクルやフロントエンドサービス事業者を利用しているのか、どのハードウェアサプライチェーンに依存しているのかを明示した一覧を作り、これらの依存先を複数の情報源で相互検証することはできないでしょうか?
また、説明責任のチェックリストを通じて業界標準を確立することもできますし、こうした業界団体を設立することもできます。なぜ各自が個別に動き、共有しようとしないのでしょうか?
2、署名と鍵の仕組みを、欺くことのできないものへとアップグレードできるでしょうか?
BinanceもBGも、欺かれて承認してしまったことを利用されて攻撃を受けました。そこで、署名前の各段階、たとえば取引データの取得元、デバイスの完全性、承認リクエストの真正性について、検証可能な信頼の連鎖を構築できないでしょうか?
さらに、EIP-7702のような抽象化アップグレードには、適切な制限を設け、安全性の境界を厳格に管理できないでしょうか。そうしないと、これは本当に核兵器のようなものです。うまく使えば発電でき、使い方を誤れば核爆発を起こします!
3、業界は「検証可能性」を掲げる中央集権的な言説から、「安全性」を掲げる中央集権的な言説へと移行すべきではないでしょうか?
分散型技術そのものに問題があるわけではありません。しかし、エンジニアリング面での中央集権的な依存関係が見過ごされています。今年盗難被害に遭ったプロジェクトでは、分散型技術そのものの欠陥による損失は1〜2割にすぎず、中央集権的な依存関係が損失の大半を引き起こしました。
業界全体が、検証可能性から安全性を最優先するガバナンスの言説へと移行することで合意できないままなら、量子コンピューターやAIの反乱を待つまでもありません。今ある、魅力的でありながら致命的なエンジニアリング上の問題によって、1、2年のうちに業界全体が完全に崩壊するでしょう。
-
最後に、あらゆる中央集権的な依存関係を攻撃対象領域として捉え、すべての署名・承認を信頼境界として検証し、オフチェーンのサプライチェーンをすべてガバナンスの対象として制約すべきだと思います。
そうして初めて、分散化は未来を語る資格を得られます。そうでなければ、どれほど壮大な物語を掲げても、次に現れるキム将軍のサイバー軍団には太刀打ちできません。
業界全体のアップグレードを急がなければ、今回の攻撃規模は業界の過去最高ではなく、始まりにすぎないかもしれません!