

バイナンスのハッキング発生時系列は以下のとおりです。
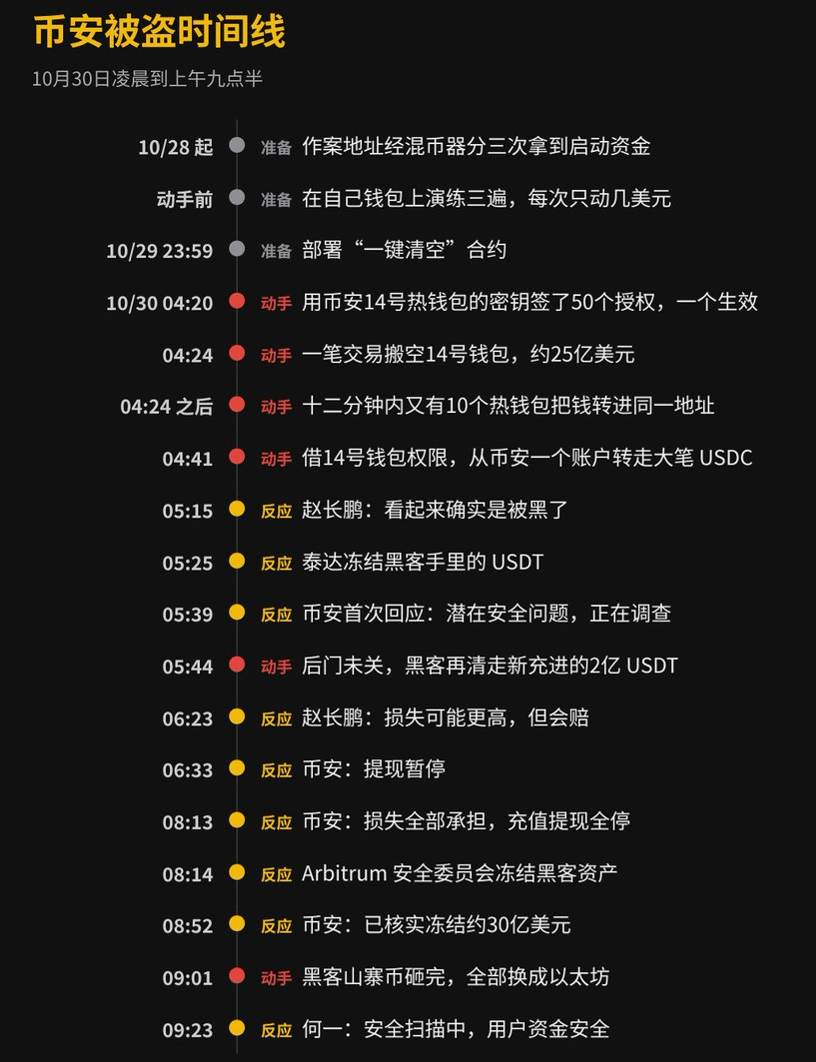
一:未明4時24分、たった1回の取引でウォレットが空に。
今日未明、イーサリアム上で最も稼働しているホットウォレットの一つ、バイナンスの「14番ウォレット」が、たった1回の取引で空にされました。
16万7,000イーサリアム、16億超のUSDTに加え、60種類余りのトークンが、一気に、作成されたばかりで取引履歴のない新しいアドレスへ送金されました。送金後、14番ウォレットに残ったのは1イーサリアムだけ。当時の価格で、この取引の額は約25億ドルでした。
24秒後、バイナンスの16番ウォレットも同じアドレスに2万8,000イーサリアムと複数のステーブルコインを送金しました。その後12分間で、複数のチェーンにあるホットウォレットも次々に送金し、合計10個に上りました。
4時41分、ハッカーは14番ウォレットの権限を利用し、バイナンス名義のコントラクトアカウントからさらに7億8,000万USDCを送金し、その後4,300万を追加しました。
その時間、アジアの大半は眠っていて、米国ではもうすぐ仕事が終わるころでした。複数のオンチェーン分析会社が後に算出した総額は、58億〜59億ドルです。バイナンスは現時点でも最終的な数字を公表していません。
二:ハッカーは前日からリハーサルしていた。
セキュリティ企業Blockaidの分析によると、犯行に使われたアドレスは28日から3回に分けてミキサーから資金を引き出し、活動資金にしていました。実行前には、自分が管理する3つのウォレットで一連の手順を3回試しており、1回あたり動かしたのはわずか2〜6ドルでした。
29日午後11時59分、「ワンクリックで全額を抜き取る」ためのコントラクトがオンチェーンにデプロイされました。このコントラクトを呼び出せるのはハッカーだけで、役割は一つ。ウォレットに登録されたトークンとイーサリアムをすべて送金することです。
4時20分、実行に移りました。ハッカーはバイナンス14番ウォレットの秘密鍵を使って、50件の承認に一気に署名しました。それぞれに取引シーケンス番号が割り当てられています。当時もウォレットはユーザーへの出金を通常どおり処理しており、番号は次々と変わっていました。どれが有効な番号か分からないため、まとめて署名したのです。49件は無効となり、1件が有効になりました。3分24秒後、資金を抜き取る取引がオンチェーンに記録されました。
これらの承認への署名に使われたのは、バイナンスウォレット自体の秘密鍵でした。Blockaidは、鍵が何者かに取得されたと判断しています。どうやって入手されたのか、バイナンスはまだ説明していません。
資金を抜き取った後も、この承認は取り消されませんでした。5時44分、2億USDTと十数種類のトークンが通常どおり14番ウォレットに入金されると、ハッカーは署名すらせず、再び資金をすべて抜き取りました。
三:最初に動いて阻止したのは、ステーブルコインの発行会社。
ステーブルコインを凍結できることが、今回ハッカーにとって最大の厄介事でした。
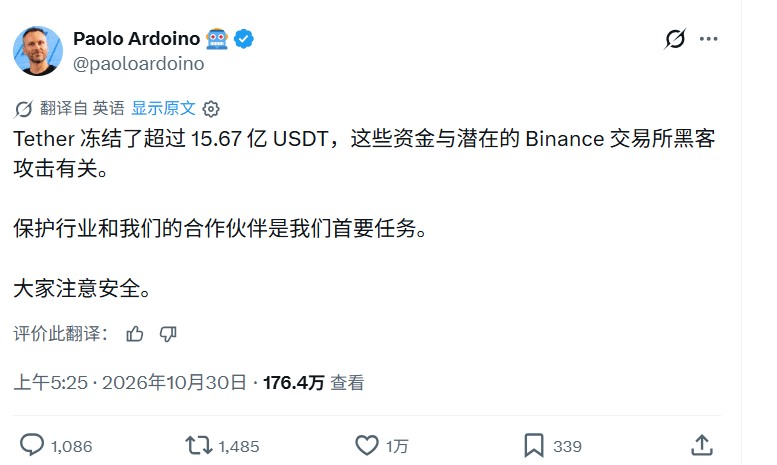
テザーのCEOは5時25分に投稿し、15億6,700万USDT超を凍結したと発表しました。Circle側も8億USDC超を凍結しました。趙長鵬がそれより少し前に公表した数字は、テザーが9億7,100万、Circleが8億2,300万でしたが、その後テザーはさらに額を上積みしました。
その後、ほかにも複数の企業が加わりました。Rippleはハッカーが保有するRLUSDを凍結中だと発表し、USD1の発行元は2,700万USD1を凍結しました。
8時14分、Arbitrumのセキュリティ委員会は取引を実行し、ハッカーがこのチェーン上に残していた約3,050万ドルを凍結しました。オンチェーン調査員のZachXBTも署名者の一人でした。余烬の分析によると、この資産は8,426イーサリアムと7,456万ARBです。ハッカーはネイティブトークンなら問題ないと思ったのか、急いで移動させていませんでした。
8時52分、バイナンスは数字を更新し、凍結額の合計は約30億ドルと確認しました。
凍結できたのは、ほぼすべてステーブルコインです。イーサリアムやビットコインなどのネイティブ資産はオンチェーンで凍結できず、今もハッカーの手元にあります。
四:CZが5時15分に声明。
最初に事件の性質を明らかにしたのは趙長鵬でした。5時15分、ハッキング被害に遭ったようだが、ユーザー資産は安全だと投稿しました。さらに、自分はすでにバイナンスの経営に携わっておらず、株主として、ユーザー資産は全額補填されると見込んでいる、と付け加えました。
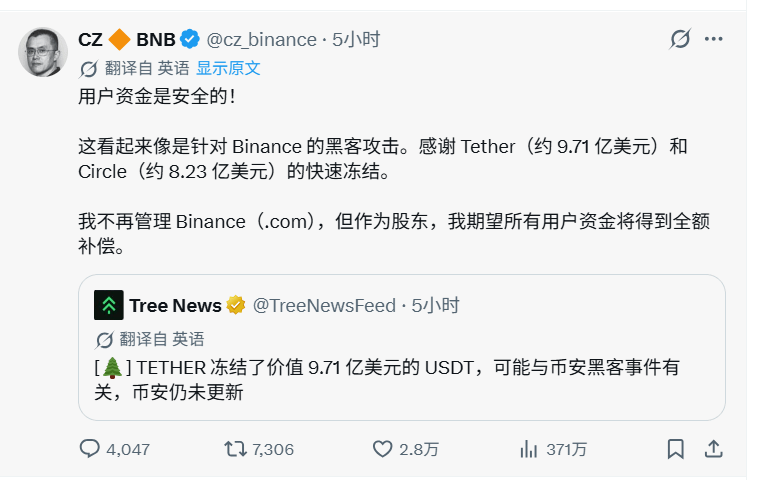
5時26分、DefiLlamaの創業者が試算を発表しました。バイナンスが預かる資産は約1,440億ドルで、凍結されたステーブルコインを差し引けば、純損失は10億ドル程度、預かり資産総額の1%未満とのことです。6時23分、趙長鵬はこの投稿を引用し、「損失はこれより少し大きいかもしれないが、補填する」と返信しました。
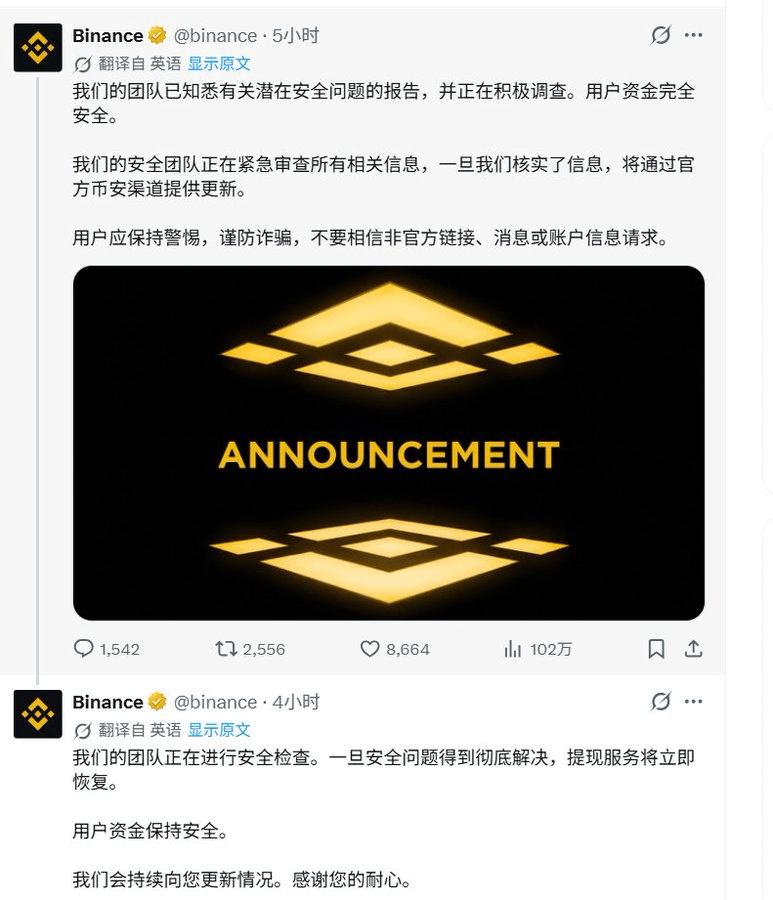
バイナンス公式の最初の声明は5時39分、中国語アカウントから発信されました。表現はまだ「潜在的なセキュリティ問題」で、調査中であり、ユーザー資産は安全だと説明し、非公式リンクをクリックしないよう注意を促しました。
8時04分に何一が声明を発表し、8時13分にバイナンス公式も続きました。内容は同じで、損失はすべてバイナンスが負担すること、入金と出金をすべて停止したこと、セキュリティチェックと資金凍結を進めていること、法執行機関にも協力していること、調査完了後に詳細な事後検証を公表することを明らかにしました。
五:ハッカーはこの数時間、何をしていたのか?
手元のトークンを凍結できない資産に交換するのに忙しくしていました。
Lookonchainによると、夜明けごろ、ハッカーはオンチェーンでUNIやPEPEなど7種類のアルトコインを売り始め、9時ごろまでに売却を終え、約7万イーサリアムを手にしました。PEPEだけでも7兆7,000億枚以上が売却されました。
盗んだUSDTも担保にして、レンディングプロトコルのAaveで2万WETH、約4,400万ドルを借りていました。CoinDeskによると、これを回収できなければ、Aaveは多少の損失を被る可能性があります。
9時半ごろ、PeckShieldは、ハッカーが複数のアドレスで交換したイーサリアムを新しいアドレスに集約しているのを確認しました。
六:Bybitの事件のほぼ4倍。
これまでの記録は2025年2月のBybitで、約15億ドル。当時、暗号資産業界史上最大の被害でした。今回はオンチェーンの推定で、そのほぼ4倍に上ります。
バイナンスが被害に遭うのは初めてではありません。2019年5月にも7,000ビットコインを盗まれ、そのときはSAFU基金で補填しました。今回とは被害額に2桁の差があります。
七:バイナンスに資産を預けている人は、今どうなっている?
入金・出金は一時停止中で、オンチェーン取引に関するAlpha機能も停止しています。Cointelegraphによると、バイナンスの米国向けサービスには影響ありません。
公式は未明から少なくとも5、6回、「ユーザー資産は安全」と発表し、損失はすべて自社で負担すると明言しています。何一は9時20分過ぎにも投稿し、全プラットフォームのセキュリティスキャンを実施中だと述べました。
こういうときは、カスタマーサポートを装って「返金リンク」を送る詐欺が最も多発します。バイナンスも最初の声明で、リンクをクリックしないよう注意を促していました。
秘密鍵がどう流出したのか、最終的な損失額はいくらなのか、入出金はいつ再開するのか、事後検証レポートはいつ公表されるのか——これらは今のところ、すべて不明です。
午前9時半時点で、入出金はまだ停止中で、事後検証レポートも公表されていません。バイナンスは今回の損失を補填できるでしょう。私が知りたいのは、あの秘密鍵について事後検証でどう説明するかです。