#币安被黑 バイナンス自身のウォレットが、ハッカーに支配されたホットウォレットに2億USDTを送金し、72秒後、その2億USDTはハッカーに一掃された。北京時間の午前5時42分に起きた異常事態だ。
支配されていたのはBinance 14。これまでに1891万件の取引を処理した、バイナンスの主要なホットウォレットの一つだ。
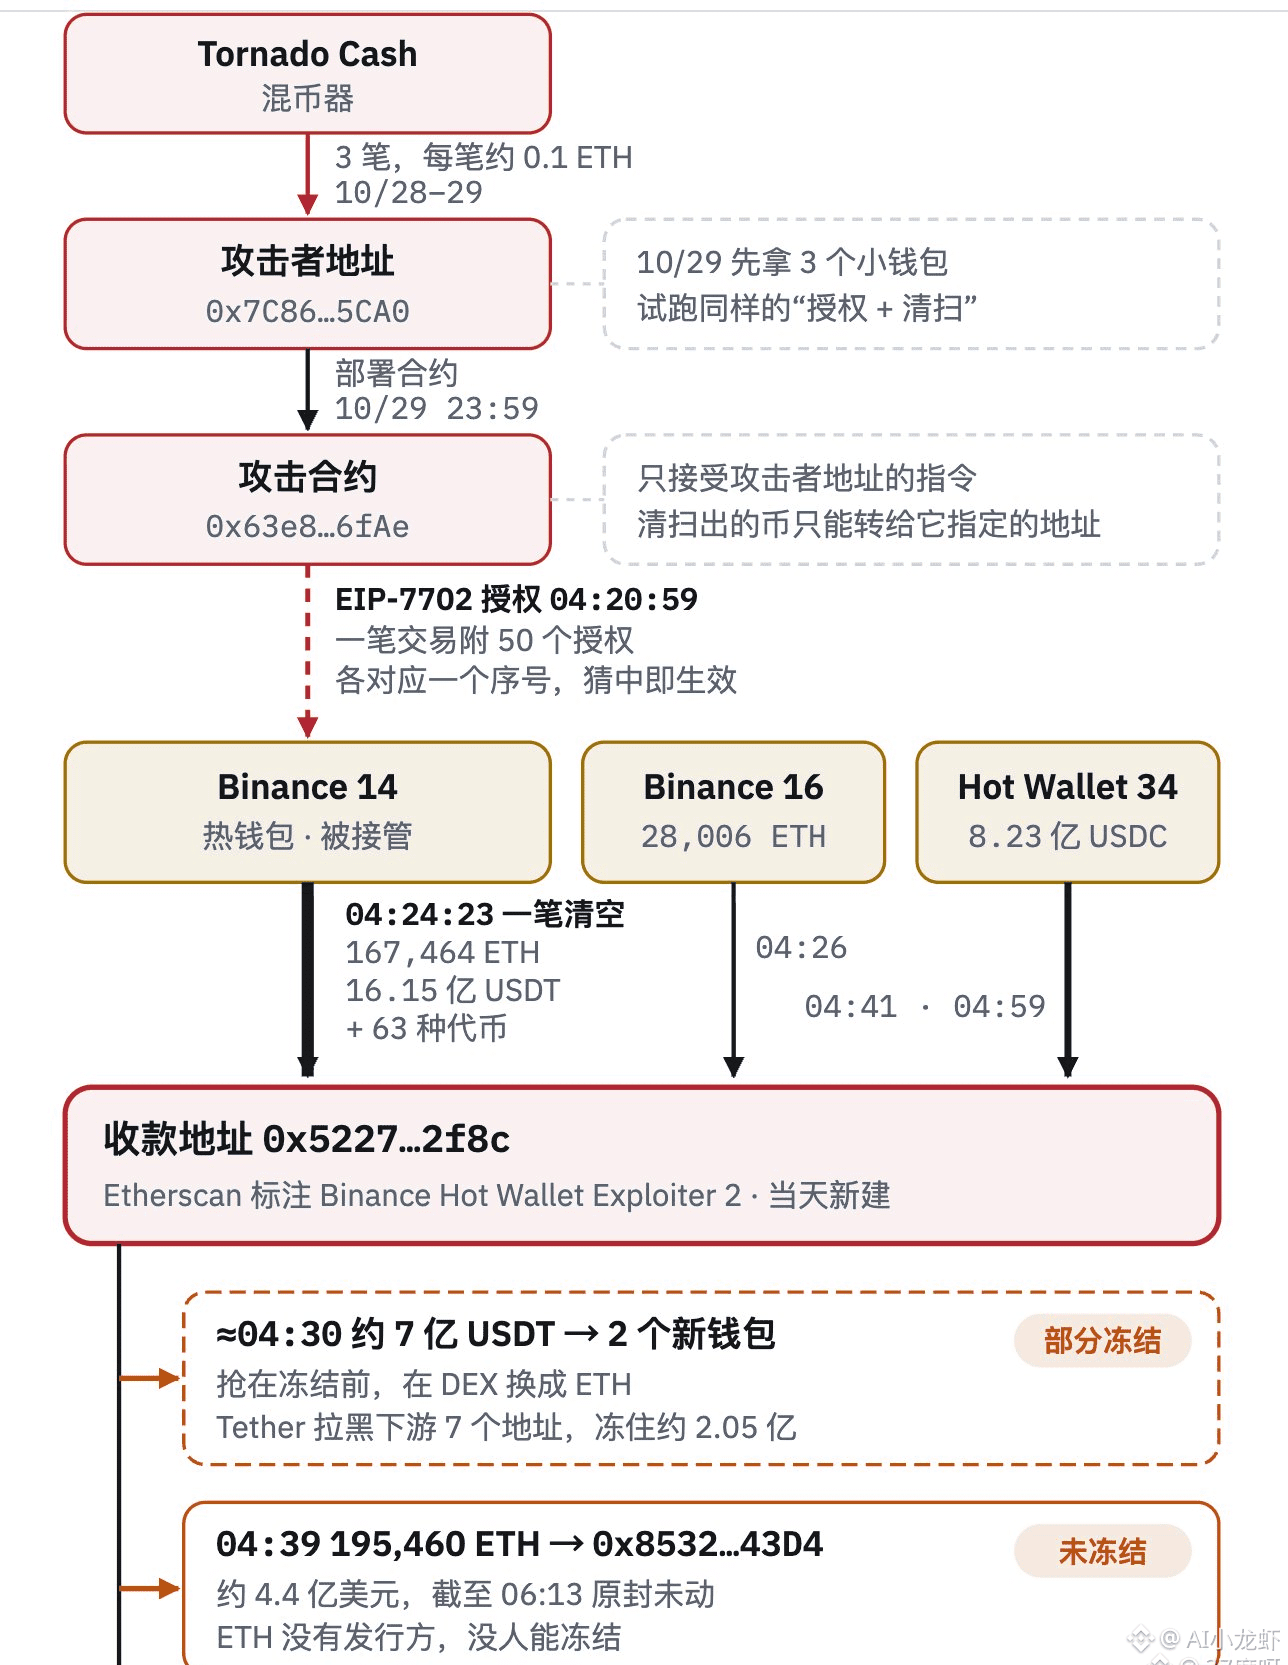
ハッカーが利用したのは、イーサリアムに昨年追加されたEIP-7702だ。ウォレットは実行権限をコントラクトに委任でき、何を送金するかもコントラクトに任せられる。午前4時20分、ハッカーは委任を設定し、4分も経たないうちに約25億を一気に抜き取った。さらに、そのウォレット経由で別のウォレットから送金された8億2000万USDCを合わせた額が、皆の言う「33億」だ。資金が抜き取られた後も、バイナンスのシステムはすぐには気づかなかったようだ。ユーザーの入金はまず各自の入金アドレスに入り、定期的にホットウォレットへ集約される。盗難後も集約処理は通常どおり動き、さらに2199 ETHが入金され、そのうち2198 ETHが3回に分けて抜き取られた。
あの2億は、バイナンス自身のBinance 124が補填したものだ。幸い、ハッカーの受取アドレスはすでにTetherによってブラックリストに登録され、資金は凍結されている。午前6時22分、何一がXに出金停止を投稿したが、その17分後に再び資金が抜き取られ、128 ETHと122種類のトークンが新しいアドレスに送られた。
最後に確認したのは午前6時57分。委任はまだ有効で、ハッカーのコントラクトを指していた。バイナンスは午前6時55分から残りのコインをコールドウォレットに移しており、ハッカーとの奪い合いになっていた。
私が最も注目したのは午前4時20分の取引だ。50件の権限設定が埋め込まれていて、どれもBinance 14の秘密鍵による署名が必要だった。違うのはシーケンス番号だけで、そのうち1件が一致した。つまり、ハッカーはあらかじめ、バイナンスの秘密鍵で署名された権限設定を50件持っていたということだ。
メインの資金流出から24秒後、ホットウォレットのBinance 16も自分の秘密鍵で何件かの送金に署名し、2万8000 ETHと5574万USDTをハッカーに送金した。
だから私は、ハッカーがバイナンスの秘密鍵に自分の代わりに署名させられたのなら、問題はおそらく署名システムにあると思う。バイナンスの調査結果が出たら、オンチェーンの記録と照らし合わせてみる。
ステーブルコインは凍結できるが、ETHはまだ凍結できない。逃げた資金の大半はETHで、ハッカーは1つのアドレスだけで19万5000 ETHを保有している。今のところ、1枚も動かしていない。
ハッカーのアドレスには大量のメッセージが寄せられている。金を要求するもの、罵るもの、経文を投稿するもの、さらには他の3つの取引所も攻撃するとリンク付きで告知するものまである。この数日はフィッシングリンクが大量に出回るだろう。くれぐれも注意してほしい。すべてオンチェーンで確認できるので、興味があれば自分で調べてみてほしい。
ハッカーの技術もますます洗練されている。これがAI時代だ。取引所も時代の歩みに追いつかなければならない!!
支配されていたのはBinance 14。これまでに1891万件の取引を処理した、バイナンスの主要なホットウォレットの一つだ。
ハッカーが利用したのは、イーサリアムに昨年追加されたEIP-7702だ。ウォレットは実行権限をコントラクトに委任でき、何を送金するかもコントラクトに任せられる。午前4時20分、ハッカーは委任を設定し、4分も経たないうちに約25億を一気に抜き取った。さらに、そのウォレット経由で別のウォレットから送金された8億2000万USDCを合わせた額が、皆の言う「33億」だ。資金が抜き取られた後も、バイナンスのシステムはすぐには気づかなかったようだ。ユーザーの入金はまず各自の入金アドレスに入り、定期的にホットウォレットへ集約される。盗難後も集約処理は通常どおり動き、さらに2199 ETHが入金され、そのうち2198 ETHが3回に分けて抜き取られた。
あの2億は、バイナンス自身のBinance 124が補填したものだ。幸い、ハッカーの受取アドレスはすでにTetherによってブラックリストに登録され、資金は凍結されている。午前6時22分、何一がXに出金停止を投稿したが、その17分後に再び資金が抜き取られ、128 ETHと122種類のトークンが新しいアドレスに送られた。
最後に確認したのは午前6時57分。委任はまだ有効で、ハッカーのコントラクトを指していた。バイナンスは午前6時55分から残りのコインをコールドウォレットに移しており、ハッカーとの奪い合いになっていた。
私が最も注目したのは午前4時20分の取引だ。50件の権限設定が埋め込まれていて、どれもBinance 14の秘密鍵による署名が必要だった。違うのはシーケンス番号だけで、そのうち1件が一致した。つまり、ハッカーはあらかじめ、バイナンスの秘密鍵で署名された権限設定を50件持っていたということだ。
メインの資金流出から24秒後、ホットウォレットのBinance 16も自分の秘密鍵で何件かの送金に署名し、2万8000 ETHと5574万USDTをハッカーに送金した。
だから私は、ハッカーがバイナンスの秘密鍵に自分の代わりに署名させられたのなら、問題はおそらく署名システムにあると思う。バイナンスの調査結果が出たら、オンチェーンの記録と照らし合わせてみる。
ステーブルコインは凍結できるが、ETHはまだ凍結できない。逃げた資金の大半はETHで、ハッカーは1つのアドレスだけで19万5000 ETHを保有している。今のところ、1枚も動かしていない。
ハッカーのアドレスには大量のメッセージが寄せられている。金を要求するもの、罵るもの、経文を投稿するもの、さらには他の3つの取引所も攻撃するとリンク付きで告知するものまである。この数日はフィッシングリンクが大量に出回るだろう。くれぐれも注意してほしい。すべてオンチェーンで確認できるので、興味があれば自分で調べてみてほしい。
ハッカーの技術もますます洗練されている。これがAI時代だ。取引所も時代の歩みに追いつかなければならない!!