

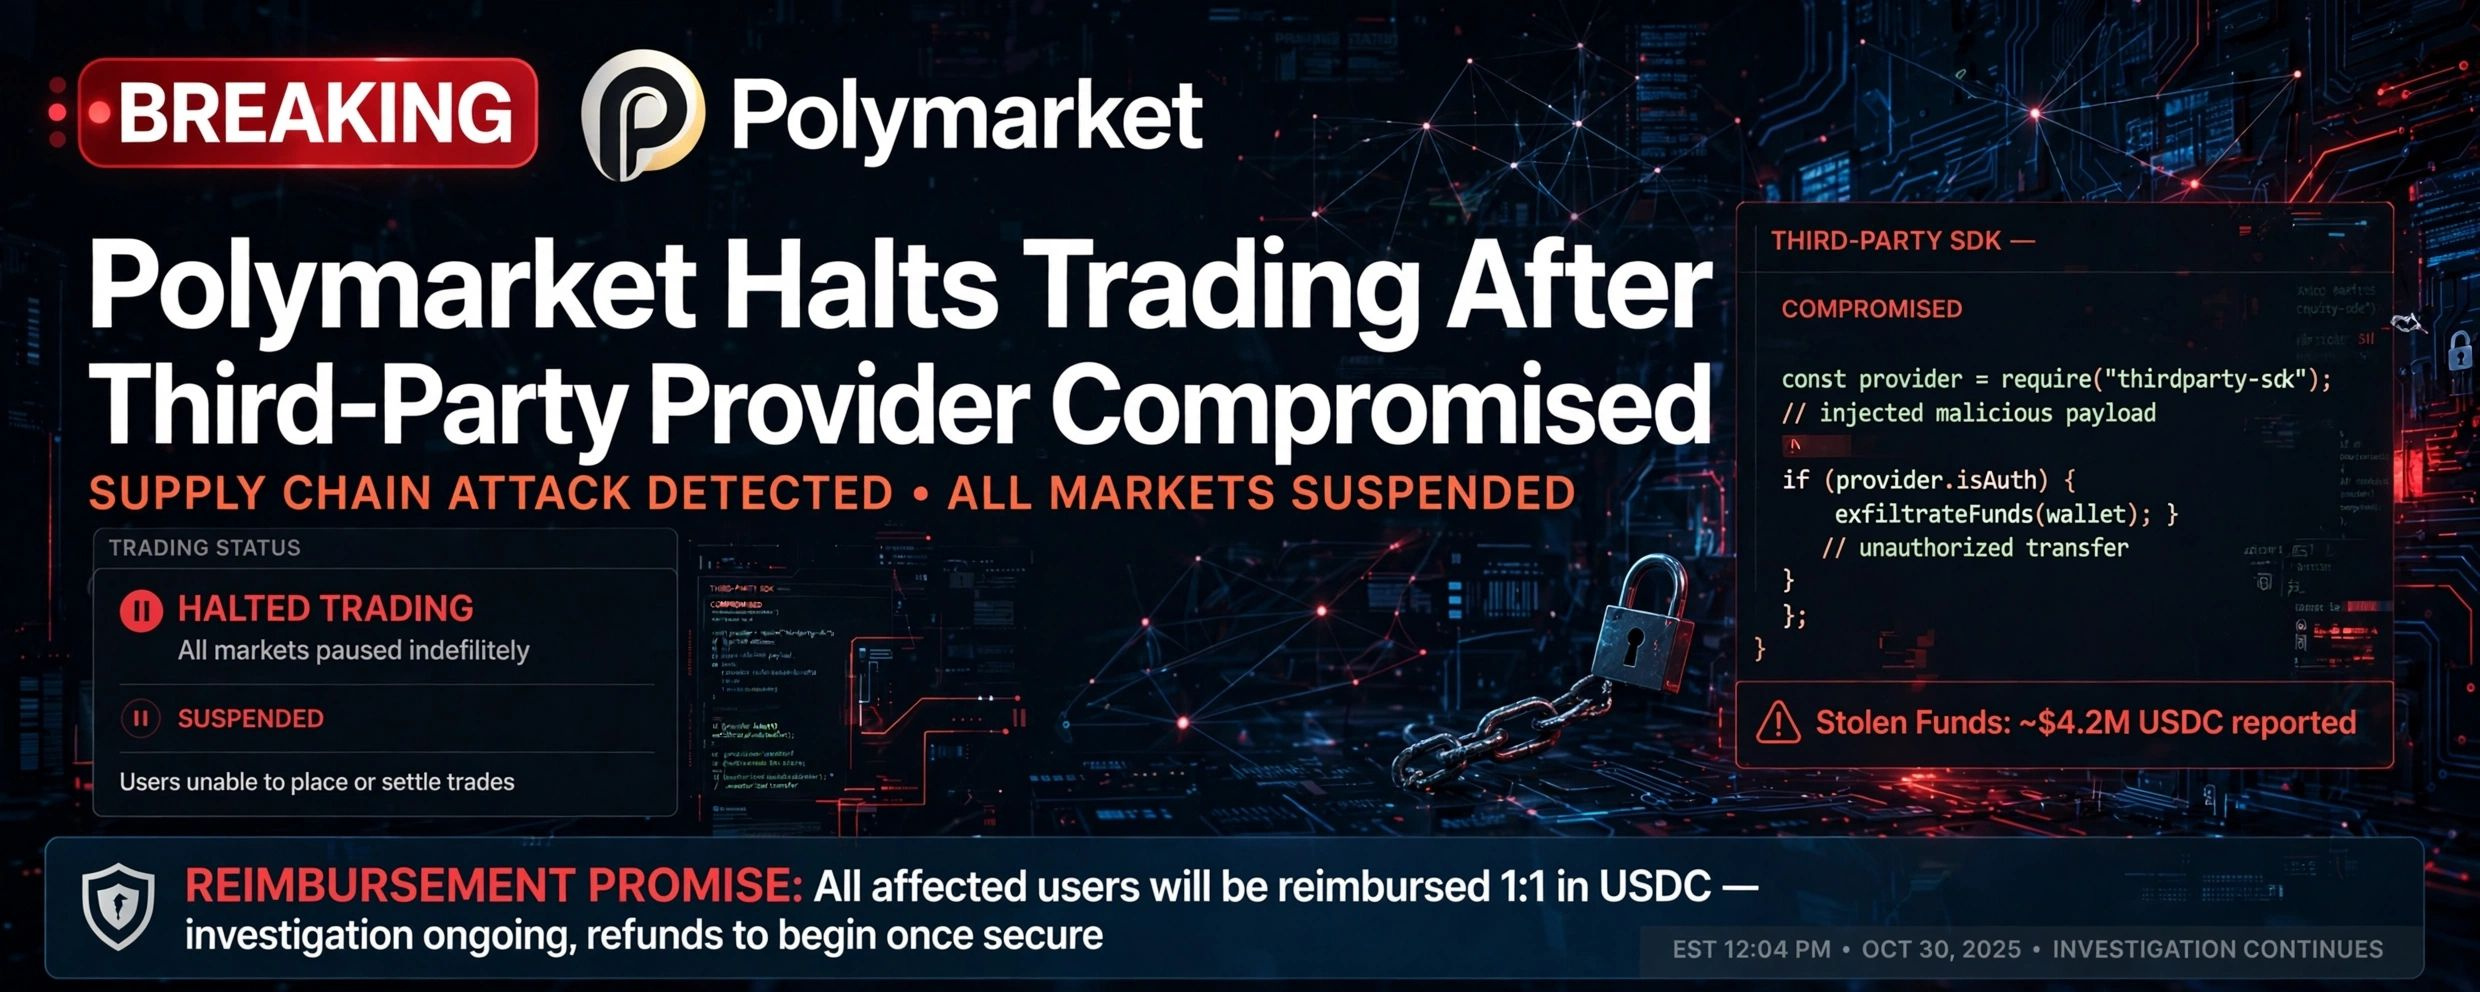
10月29日午後2時5分ごろ(米東部時間)、http://Polymarket.com(国際版)のユーザーから、ウォレットの資産が抜き取られたとの報告がありました。Polymarketは取引所をキャンセルのみ可能なモードに切り替え、署名済みの取引を送信するリレイヤーを一時停止しました。
午後2時33分(米東部時間)、Polymarket TradersのXアカウントは次のように投稿しました。「問題を特定し、修正しました……当社のサードパーティープロバイダーの1社が侵害されました。この件は関係する法執行機関に報告しています。影響を受けた方には、損失を補償します。」
プロバイダーは英国のウェブパフォーマンス監視企業DebugBearです。Polymarketに埋め込まれていたDebugBearのRUMスクリプトが乗っ取られ、暗号資産を抜き取るJavaScriptを配信していました。Hudson Rockの研究者によると、このスクリプトはログイン中のセッションを乗っ取り、予測ポジションを自動売却し、Relay経由でUSDC.eをPOLに交換して、ウォレット0x3F99...fc18に送金していました。
オンチェーンの推定では、∼700~710個のウォレットから∼900件の取引を通じて250万~270万ドルが盗まれました。Arkhamは、∼2,860万POL(∼257万ドル)が3つのウォレットに送金されたことを追跡しました。一部のユーザーは、数十万ドルの損失を被ったと主張しています。
取引は東部時間午後3時5分ごろ、∼1時間後に再開し、現在は完全に稼働しています。Polymarketによると、米国向けプラットフォームへの影響はなく、「影響を受けたすべてのトレーダーに全額を返金する」とのことです。今年2件目のフロントエンドのサプライチェーン侵害で、6月には300万ドルの被害が発生しています。