Binanceハッキング:攻撃者の侵入経路をブロックチェーンから直接たどる。
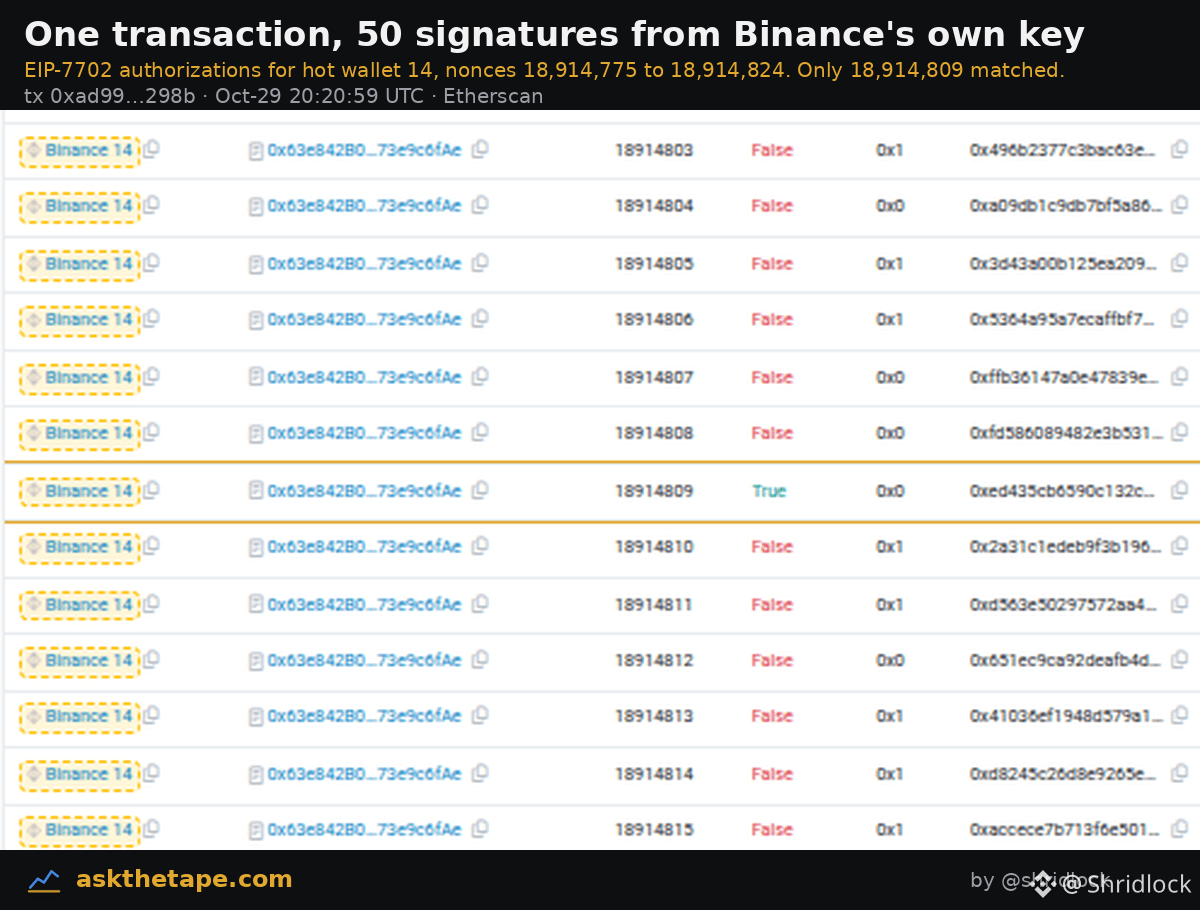
UTC 20:21、あるトランザクションによってホットウォレット14が攻撃者のコードに制御された。このトランザクションには50件の承認が含まれており、すべてウォレット自身の鍵で署名されていた。対象は18,914,775から18,914,824までの連続する50個のノンスで、そのうち実行されたのはウォレットの次のノンスと一致する1件だけだった。実行者はBinanceの鍵に、要求に応じて署名させることができた。
送信元の0x7c86…5ca0は、現在Etherscanで「Binance Hot Wallet Exploiter」とタグ付けされており、3回すべての資金流出処理を実行した。ガス代の一部はTornado Cashから調達されていた。0.1 ETHプールから3回出金されており、最初の出金は攻撃の37時間前、10月28日07:39 UTCだった。
イーサリアム上の資金の94%は、依然として凍結されたままだ。Binanceの追跡情報をフォローして最新情報をチェックしよう。