



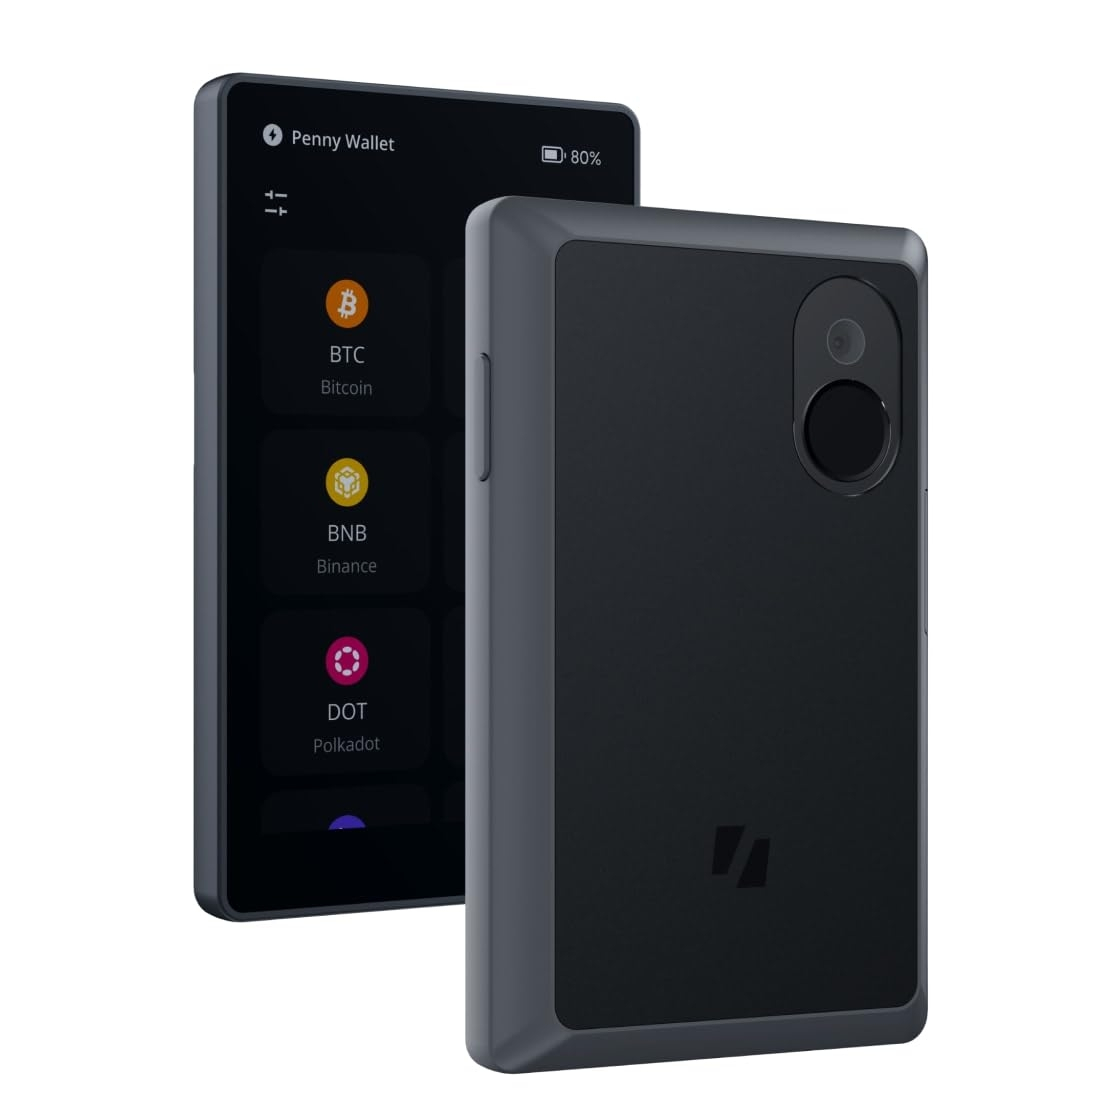
Keystoneによると、攻撃者は同社のWebAuthキーを盗み、偽造されたハードウェアウォレットが同社の公式認証チェックを通過できるようになった可能性があります。
何が起きたのか、以下に説明します。
▪️ 侵害は2026年10月20日、サードパーティ製の監視ツールを通じて検知されました。
▪️ 侵害されたキーは製造時に組み込まれており、消去も交換もできません。
▪️ 在庫のあるウォレット18,835個は廃棄されます。出荷は停止され、新しいキーが用意されるまで販売は予約販売に切り替わります。
▪️ 氏名、メールアドレス、電話番号、配送先住所など、顧客25,964人分の記録が漏えいしました。
▪️ Keystoneによると、シードフレーズ、秘密鍵、決済情報への影響はありませんでした。
🔐 もっと大きな問題は?
ハードウェアウォレットは秘密鍵を保護できますが、そのデバイス自体が本物だとどうすれば確認できるのでしょうか?
認証システムが侵害される可能性があるなら、デバイスの検証に成功しても、以前と同じ保証が得られるとは限りません。
$BTCやその他の暗号資産をコールドストレージで保管している人にとって、これは最初のコインを保管する前から、自己管理のセキュリティ対策が始まっていることを思い出させてくれます。
ウォレットの信頼性は、それを支えるセキュリティ対策の信頼性次第です。
💬 認証キーが侵害されていたとしても、ハードウェアウォレットを信頼し続けますか?