Bitcoin Coreのニュースを見て慌てる前に:今回、誰かのコインが盗まれたわけではありません。だからこそ、この話には今も意味があると思っています。
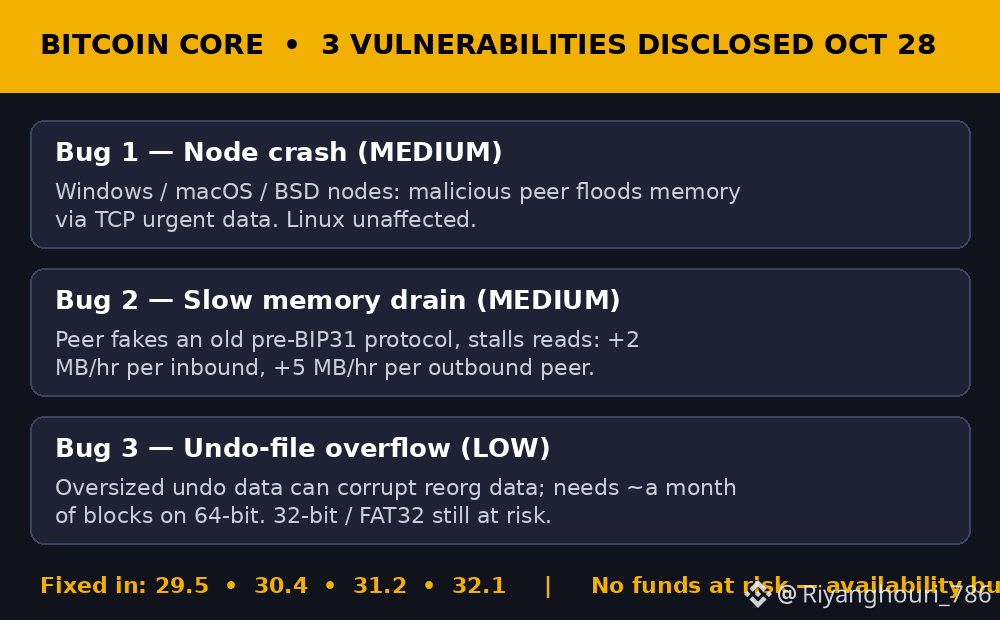
CoinDeskとKuCoinは昨日、Bitcoin Coreが10月28日に3件の脆弱性を公表したと報じました。これらはProject LoupeというAI支援型スキャンで発見され、公開前に人間のコントリビューターによって検証されました。深刻度は2件が中程度、1件が低程度で、修正はすでにバージョン29.5、30.4、31.2、32.1で提供されています。3件のうち最も深刻なものは、悪意のあるピアがWindows、macOS、BSDで動作するノードにネットワークデータを大量に送りつけ、メモリ不足でクラッシュさせるというものでした。Linuxノードはこの脆弱性の影響を受けません。2件目も同様にメモリをじわじわ消費し、インバウンドピア1つあたり最大で1時間に2MB、アウトバウンドピア1つあたり5MBを消費します。3件目はアンドゥファイルのオーバーフローですが、現代の64ビットマシンで悪用するのは現実的ではありません。
つまり、これはBitcoinが壊れたという話ではありません。ノードの可用性に関する問題です。ノードがクラッシュすると、誰かが再起動するまで検証と中継を停止します。ただ、私が本当に考えているのは、脆弱性の公表そのものです。先週まで、Coreは運用者がひそかにアップグレードできるよう、中程度の深刻度のバグを最長1年間公表せずにいました。10月22日、AIが簡単に発見できるバグについては、その方針を変更しました。スキャナーが低コストで見つけられるなら、攻撃者にも見つけられるからです。私には、それが正しい判断に思えます。欠陥を見つけるのが難しいときにしか、秘密にしておくことは機能しません。そして、そういう時代は終わりつつあります。
今、私が注目しているのは、実際に重要性を左右する地味な部分です。取引所、ウォレット、ノード運用者がどれだけ速くアップグレードするか。そして、バージョン30ですでに修正済みの、深刻度が中程度から高程度の脆弱性3件が、予想どおり2週間後に公表されるかどうかです。アップグレードが遅れれば、公表されてからパッチが適用されるまでの期間に、本当のリスクが生じます。
あなたはノードを運用していますか?それとも、取引所やウォレットが常に最新の状態だと信頼しているだけですか? $BTC