
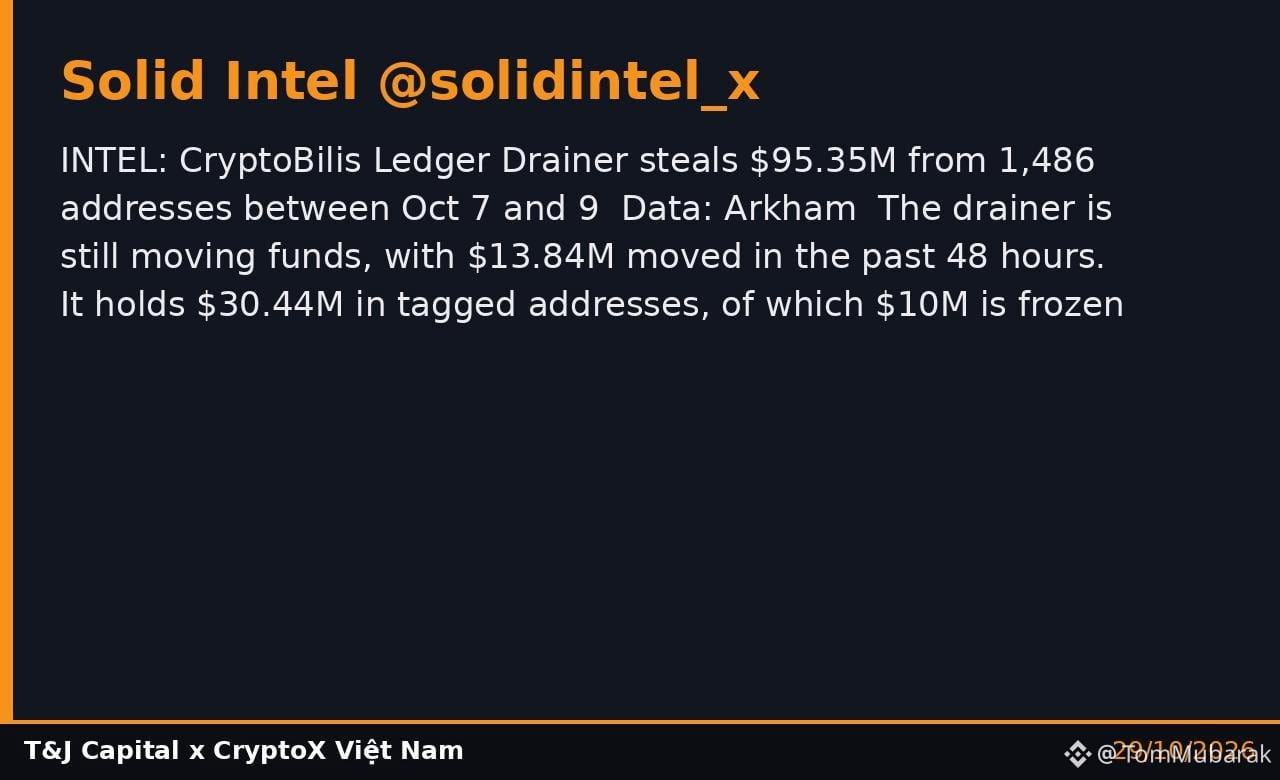
Arkhamのデータによると、CryptoBilisのドレイナー集団はLedgerウォレットのユーザーを標的にし、10月7日から9日のわずか3日間で、約1,500のアドレスから約9,500万ドルを引き出しました。一部の資金は凍結されたものの、攻撃者は今も資金を移動させ続けています。ハードウェアウォレットを使っている方は、署名リクエストを慎重に確認し、シードフレーズをどこにも入力しないようにしてください。

厳選トピックで世界の暗号資産トレーダーの仲間入り
⚡️ 暗号資産に関する最新かつ有益な情報が見つかります。
💬 世界最大の暗号資産取引所から信頼されています。
👍 認証を受けたクリエイターから、有益なインサイトを得られます。
メール / 電話番号