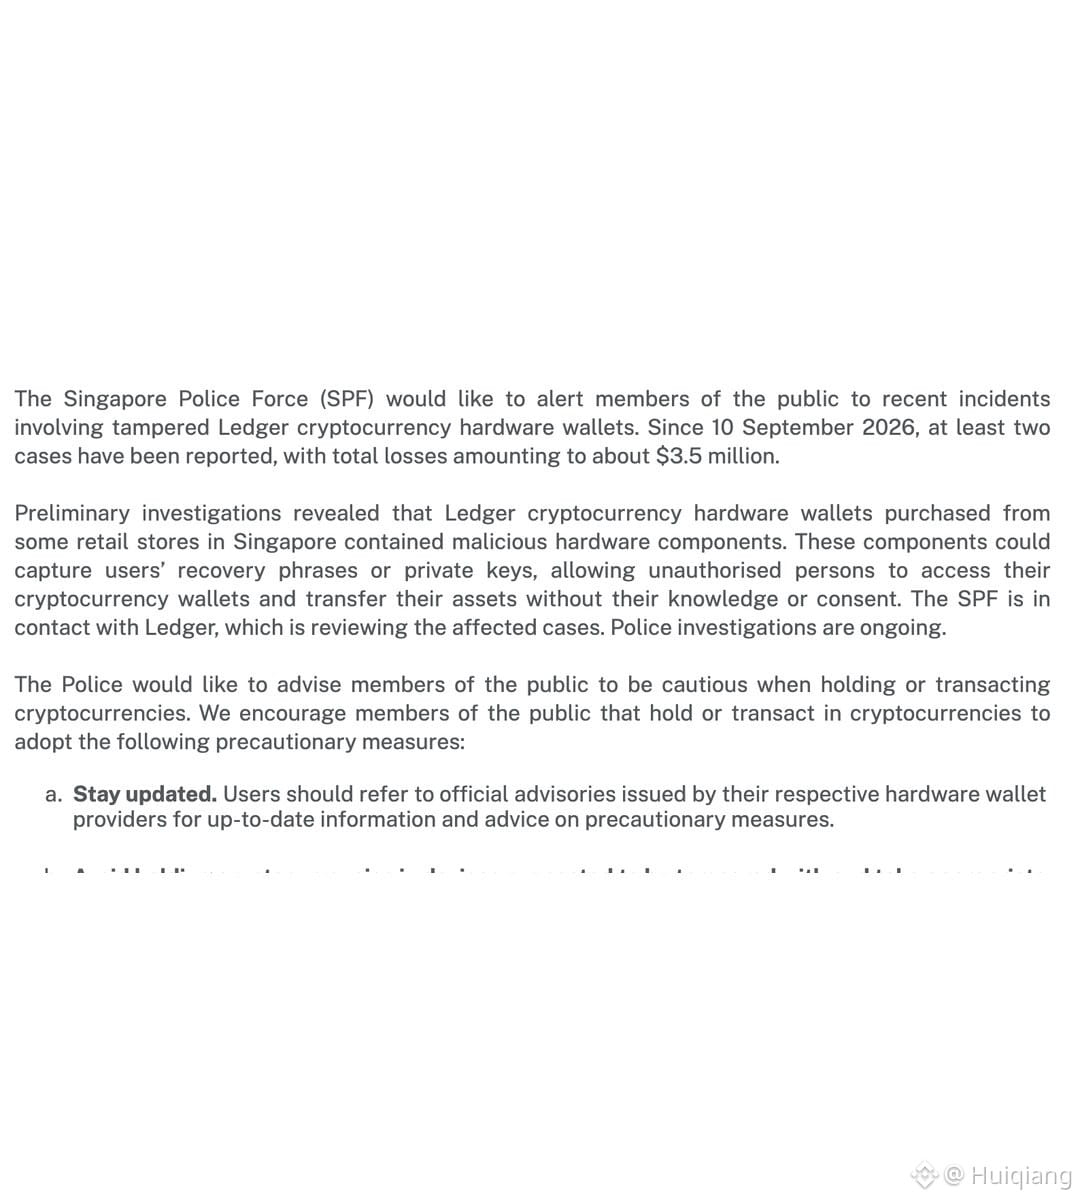
シンガポール警察は10月28日に公式発表を行いました。この件は、ハードウェアウォレットを使うすべての人にとって重要です。
9月10日以降、少なくとも2件の被害が発生し、損失額は約350万シンガポールドル(約270万米ドル)に上ります。初期調査では、シンガポールの一部実店舗で購入されたLedgerハードウェアウォレットに悪意あるハードウェアが仕込まれており、リカバリーフレーズや秘密鍵を直接読み取れることが判明しました。
その手口は想像以上に悪質です。正規品を分解して追加のチップとeSIMを埋め込み、初期設定時に画面に表示される24個の単語をそのまま読み取り、モバイルネットワーク経由で送信します。筐体を開けると、追加されたアンテナ線を確認できます。参考までに、改造品は正規価格の約半額で販売されていました。
Ledgerは10月13日から、東南アジアと香港の7つの市場で販売を一時停止するよう求めており、これは特定の販売代理店を標的とした局所的な流通攻撃であり、システム全体に及ぶサプライチェーン侵害ではないと説明しています。オンチェーン分析者は、事件全体の損失を8600万〜9300万米ドルと推定し、Tetherは約1000万USDTを凍結しました。
最も覚えておくべき点は、LedgerのGenuine Checkはチップが本物かどうかを確認するだけで、純正チップが交換されていなければ、物理的な改造を検知できないということです。したがって、自己管理における本当のリスクは、往々にしてデバイスそのものではなく、誰から購入したかにあります。
9月10日以降、少なくとも2件の被害が発生し、損失額は約350万シンガポールドル(約270万米ドル)に上ります。初期調査では、シンガポールの一部実店舗で購入されたLedgerハードウェアウォレットに悪意あるハードウェアが仕込まれており、リカバリーフレーズや秘密鍵を直接読み取れることが判明しました。
その手口は想像以上に悪質です。正規品を分解して追加のチップとeSIMを埋め込み、初期設定時に画面に表示される24個の単語をそのまま読み取り、モバイルネットワーク経由で送信します。筐体を開けると、追加されたアンテナ線を確認できます。参考までに、改造品は正規価格の約半額で販売されていました。
Ledgerは10月13日から、東南アジアと香港の7つの市場で販売を一時停止するよう求めており、これは特定の販売代理店を標的とした局所的な流通攻撃であり、システム全体に及ぶサプライチェーン侵害ではないと説明しています。オンチェーン分析者は、事件全体の損失を8600万〜9300万米ドルと推定し、Tetherは約1000万USDTを凍結しました。
最も覚えておくべき点は、LedgerのGenuine Checkはチップが本物かどうかを確認するだけで、純正チップが交換されていなければ、物理的な改造を検知できないということです。したがって、自己管理における本当のリスクは、往々にしてデバイスそのものではなく、誰から購入したかにあります。