X100、ガバナンスとフラッシュローンの脆弱性を突かれ600万ドルの損失
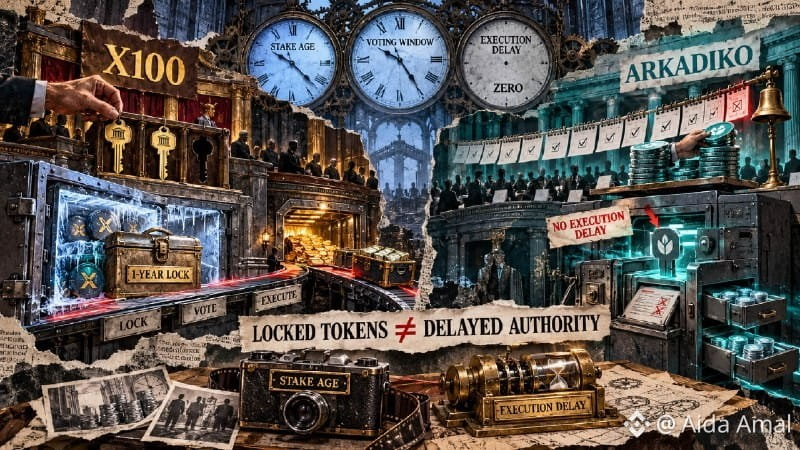
X100のガバナンスシステムの脆弱性により、攻撃者がフラッシュローンを利用してプロトコルの投票を操作し、資金を流出させた結果、600万ドルの損失が発生しました。
この攻撃では、2つの弱点が組み合わされました。攻撃者はステーキングしたポジションをロックしたまま、盗んだ資金でフラッシュローンを返済しました。また、投票がすでに始まった後に購入されたトークンも投票に受け入れられたため、攻撃者は投票の進行中に投票権を獲得し、悪意ある提案を可決させることができました。
今回の事件は、DeFiのガバナンス設計に繰り返し見られるリスクを浮き彫りにしています。スナップショットのタイミングとフラッシュローンの利用しやすさが組み合わさると、悪用される可能性があります。投票の開始後に購入されたトークンを進行中の投票に反映させるプロトコルは、特にこの攻撃手法にさらされやすい状態にあります。