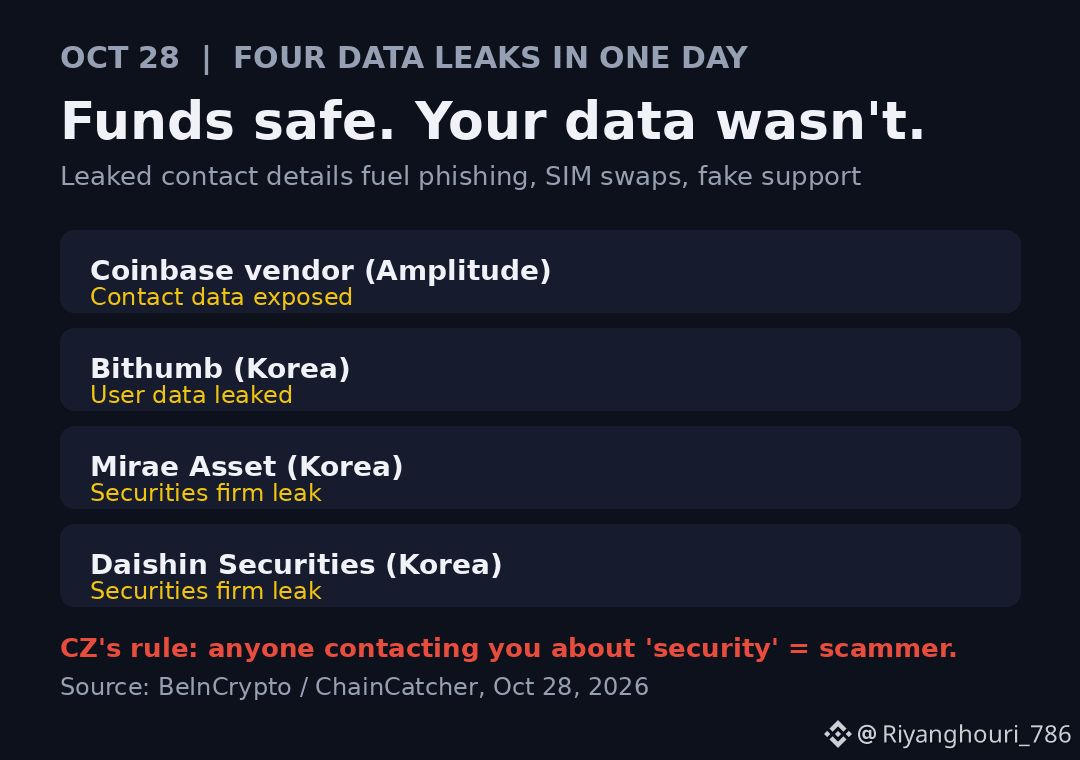
1日で4件のデータ漏えい——どれも誰かの資金には手をつけていない。だからこそ危険です。
Binanceの創設者CZが今日、警鐘を鳴らしました。Coinbaseの委託先Amplitudeが一部ユーザーの連絡先データを漏えいし、韓国ではBithumbがユーザーデータを流出。さらに韓国の証券会社2社、Mirae AssetとDaishinでも、同じ日に情報漏えいが報告されました。どこでもコインは盗まれていません。しかし、氏名、メールアドレス、電話番号、住所が詐欺師の手に渡っています。これはフィッシング、SIMスワップ、偽サポート詐欺の格好の材料です。
私の見方では、これは多くのトレーダーがいまだに軽視しているタイプの攻撃です。あなたの名前や残高、直近の取引まで知っている「サポート担当者」にシードフレーズを渡してしまったら、ハードウェアウォレットも役には立ちません。CZの助言はシンプルで、最も効果的だと思います。取引所ごとに別のメールアドレス(エイリアス)を使えば、情報漏えいが起きた際に、どのサービスからデータが漏れたのかがすぐに分かります。また、電話番号の漏えいがSIMスワップの入り口になるため、SMSによる2段階認証はやめて、認証アプリかハードウェアキーに切り替えましょう。
誰にでも繰り返し伝えたいルールがあります。セキュリティ上の問題や返金について誰かから連絡が来たら、相手があなたの情報を知っていたとしても、詐欺師だと思ってください。本物のサポートが、何かを解決するよう求めてDMを送ってくることはありません。
あなた自身のことを不自然なくらいよく知っている相手から、フィッシングメッセージを受け取ったことはありますか?何がきっかけで怪しいと気づきましたか? $BNB