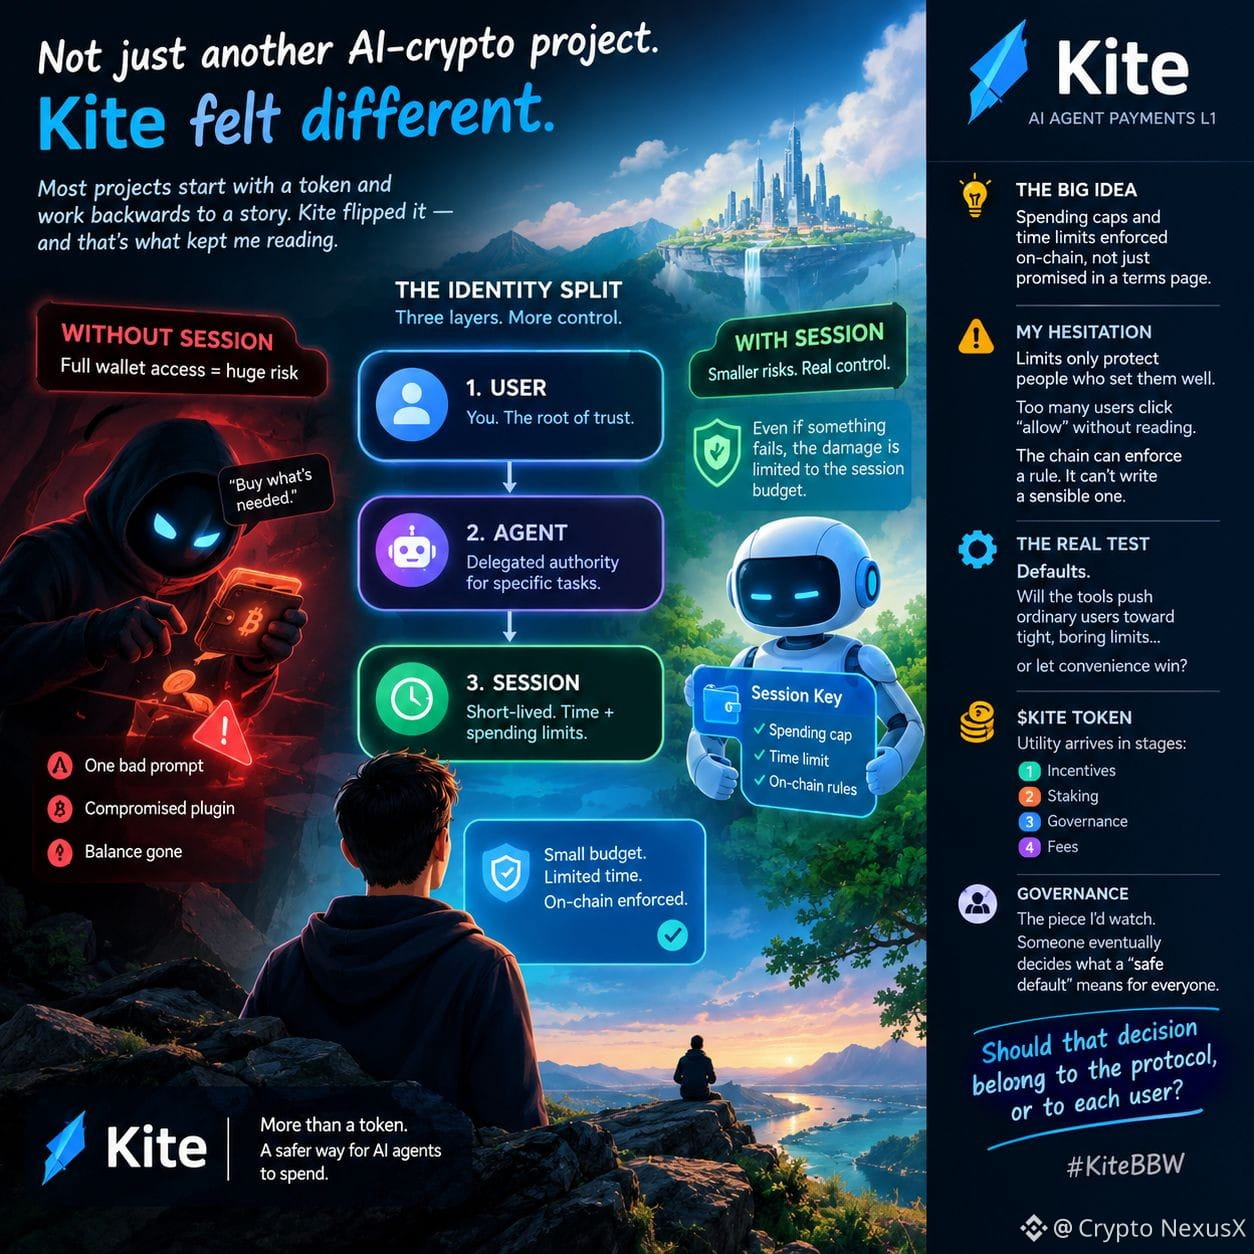
私が読んだAI・暗号資産プロジェクトのほとんどは、まずトークンありきで、あとからストーリーを組み立てている。Kiteは逆の順序で進んでいるように感じた。それが読み続ける理由になった。
印象に残ったのは速度ではない。アイデンティティの分離だ。ルートにユーザーがいて、その下に委任された権限を持つエージェントがあり、さらに期限切れになるセッションがある。別の仕組みを想像するまでは、ただの書類仕事のように聞こえる……エージェントがウォレットの秘密鍵を丸ごと持ち、「必要なものを買って」という曖昧な指示を受ける仕組みだ。プロンプトが一つ悪ければ、プラグインが一つ侵害されれば、残高は消えてしまう。
セッション層があれば、最悪の場合の被害は、そのタスク一つに割り当てられた予算の範囲にとどまる。設計全体の中で、これが最も実用的なアイデアだと思う。利用規約のページで約束するのではなく、支出上限と時間制限をオンチェーンで強制できる。
ただ、気になる点もある。制限が人々を守れるのは、適切に設定されている場合だけだ。OAuthの画面を何年も、権限を一つも読まずにクリックして進むユーザーを見てきた。エージェントの予算だけは違うと、なぜ言えるだろう?タスクがそれ以外では失敗し続けるからと、「無制限」に設定する人も出てくるだろう。ブロックチェーンはルールを強制できる。でも、妥当なルールを考えてくれるわけではない。
だから本当の試金石は、デフォルト設定なのかもしれない。ツールが一般ユーザーを、厳格で地味な制限へと導くのか……それとも利便性が優先されるのか。
$KITE ユーティリティは段階的に導入される。まずインセンティブ、その後にステーキング、ガバナンス、手数料だ。私が注目したいのはガバナンスだ。いずれ誰かが、誰にとっても「安全なデフォルト」とは何かを決めることになるからだ。
まだドキュメントを読んでいる途中なので、ひとまずの見解として受け取ってほしい。
その決定はプロトコルに委ねるべきだろうか、それとも各ユーザーに委ねるべきだろうか? #KiteBBW
@KITE AI 中文