邮件域名都对,你还敢把助记词填进「官方召回」网页吗?
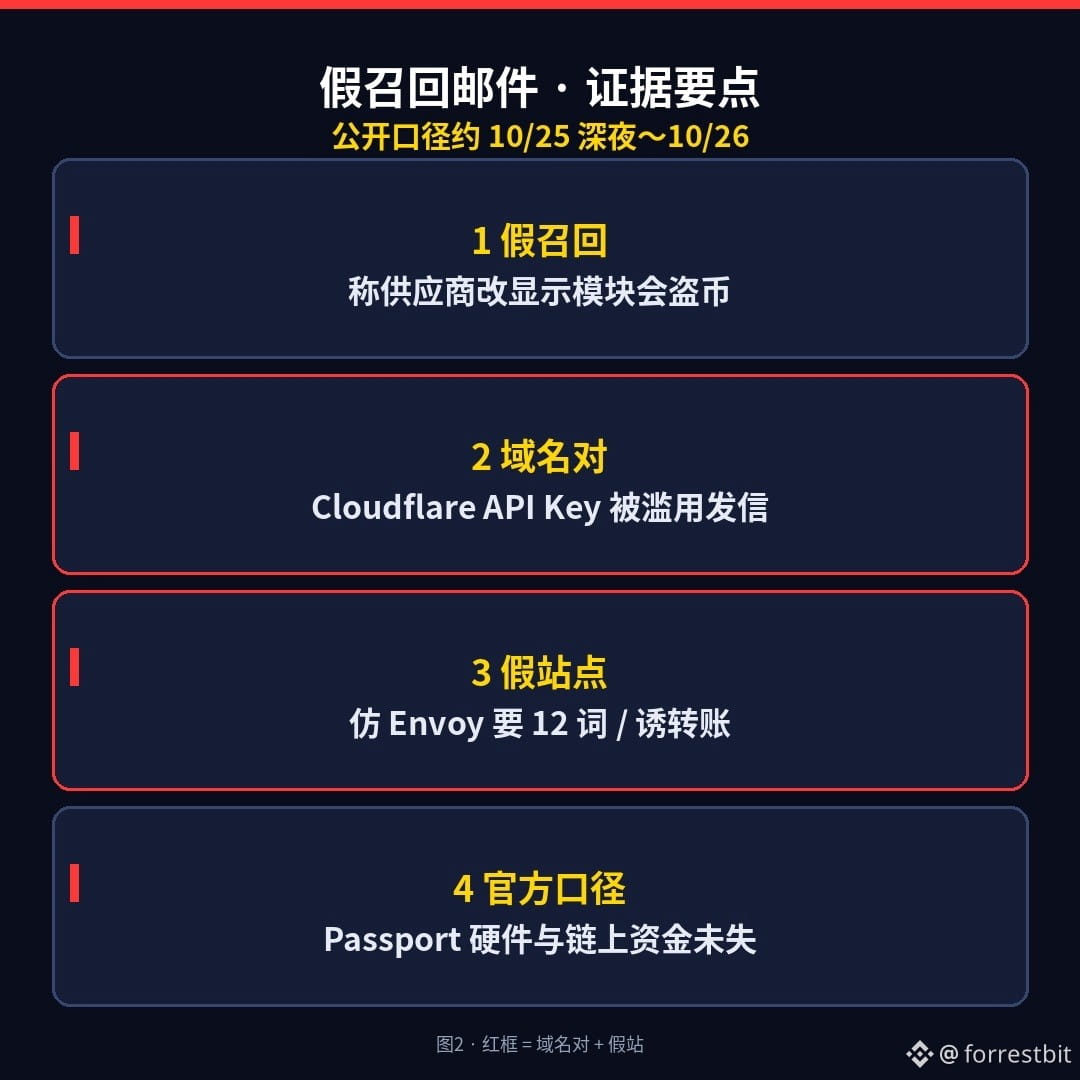
约 2026-10-25 深夜到 10-26:硬件钱包 Foundation Passport 用户陆续收到假「召回」邮件——称供应商改了显示模块会盗币,点链接进仿 Envoy 的假站,要你交 12 词或转账「自救」。吓人点在:发件看起来来自官方域名(Cloudflare API Key 被滥用);部分邮件还带真实姓名/地址/订单,更像社工。
官方口径打脸一句:Passport 硬件与链上资金未失;已吊销 API Key、下线恶意域。CEO 称自托管应用漏洞导致后端/客服邮箱可能被入侵——问题不在芯片被改,而在「域名对的邮件」照样能钓鱼。
你以为「发件域名对 = 安全」?其实域名对也可能被滥用发钓鱼;真信息邮件更危险,不是更可信。铁律不变:官方永不索要助记词;任何召回/客服网页要 12 词或私钥 = 钓鱼。
今晚就能做的三件事:
1)接到「Passport 召回/换显示模块」邮件 → 别点链接,只走你自己存的官方渠道核对
2)别在任何网页输入助记词「升级/迁移/自救」
3)若已交过助记词:视为该钱包已失,用新助记词钱包转走剩余资金(本人不交易,仅机制提醒)
你更怕哪一种:A 域名对的假召回邮件,还是 B 拿真收货地址打来的假退换电话?评论区选一个(千万别贴助记词/私钥)。
(科普向,不构成投资建议。本人不交易、不喊单。日期与口径来自 Foundation 官方 X 约 10/25~26 及公开报道转述,发前请再核最新声明。本内容含 AI 辅助生成,经人工整理。)
$BTC
#加密安全 #硬件钱包 #Web3科普