

ハッカーがサードパーティ製ソフトウェアの脆弱性を悪用し、9,408 $SOLを盗み出した
SolanaおよびEthereum Virtual Machine(EVM)ネットワークに対応するTelegramベースの暗号資産取引ボット「Bloom」が、2026年10月26日にセキュリティ侵害を受け、ユーザーのウォレットから約9,408 $SOL が消失した
Bloomの公式調査によると、盗まれた暗号資産の価値は約94万7,000ドルでした。一方、ブロックチェーン分析に基づく初期推定では、被害額は約95万4,000ドルに近いとされていました。
ブロックチェーン監視アカウントのOnchain Lensが不審な送金を確認し、Onchain Alertは、攻撃者が盗んだ資金をドレイナー用とみられるウォレットに集約したと報告しました。Onchain AlertはXで次のように警告しました。
「ハッカーは49人の被害者から9,408 SOLを盗み、自身のドレイナーウォレットの1つに送金しました[wallets]。最終的な被害額はこれより大幅に増える可能性があります」
監視アカウントによると、単一の送金として最大だったのは1,636 $SOL で、約16万6,000ドル相当でした。初期の報告では、攻撃者は主に$SOLの残高を狙い、一部の$USDC DCステーブルコイン残高には手をつけなかったとされています。
Bloom、被害者は9人と確認 秘密鍵の窃取を否定
初期の報告では、被害者は49人とされていました。その後の調査でBloomは、被害に遭った49のウォレットアドレスを管理するユーザーは9人に絞られると明らかにしました。同社は、攻撃の侵入口として、サードパーティ製ソフトウェアモジュールに関連する高度なリモートコード実行(RCE)の脆弱性を特定しました。
BloomはXで次のように述べました。
「秘密鍵は一切侵害されておらず、影響を受けていないウォレットは安全です。被害に遭ったユーザーには、Bloomが全額を補償します」
これは重要な違いです。RCEの脆弱性を悪用すれば、ユーザーの秘密鍵を直接盗み出すことなく、侵害したソフトウェア環境を操作できる可能性があるためです。しかしBloomは、不正な送金を承認させた正確な仕組みを公表していません。
予防措置として、同社はサービスを一時停止し、影響を受けた顧客にサポート窓口を案内しました。
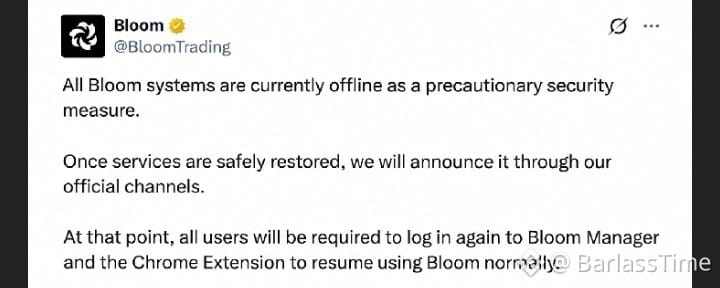
「予防措置として、現在Bloomのすべてのシステムを停止しています。サービスを安全に復旧でき次第、公式チャネルを通じてお知らせします。その後、Bloomを通常どおりご利用いただくには、すべてのユーザーがBloom ManagerとChrome拡張機能に再度ログインする必要があります。ご理解とご辛抱に感謝いたします」と、チームはXに投稿しました。
Bloom、調査を続けるなかで被害額の全額補償を約束
Bloomは顧客に損失を負わせるのではなく、すべての費用を負担すると約束しました。同社は次のように述べています。
「Bloomは、盗まれた資金の100%を、被害に遭ったユーザーが指定する安全なウォレットに直接返金します」
Bloomは、盗まれた暗号資産の追跡と凍結・回収の可能性の調査を進めるとともに、攻撃者の特定にも取り組んでいると強調しました。また、チームは2018年からソフトウェアを開発し、2021年から暗号資産市場で事業を展開していると声明で述べています。被害に遭った顧客には、残りの資産を新たに作成したウォレットに移すよう勧めています。
Bloomは補償の期限を公表しておらず、通常のサービスがいつ再開するかも明らかにしていません。このニュースは、暗号資産業界でシステム障害、データ漏えい、ハッキングが相次ぐなかで報じられました。その多くでは、人工知能(AI)システムに責任があるとの指摘が上がっています。
今回の情報漏えいは、顧客のウォレットを管理する取引ボットをめぐる、厄介な技術的疑問を浮き彫りにしています。秘密鍵が安全だったのなら、侵害されたサードパーティ製ソフトウェアはどのようにして、約100万ドルを送金する権限を得たのでしょうか。