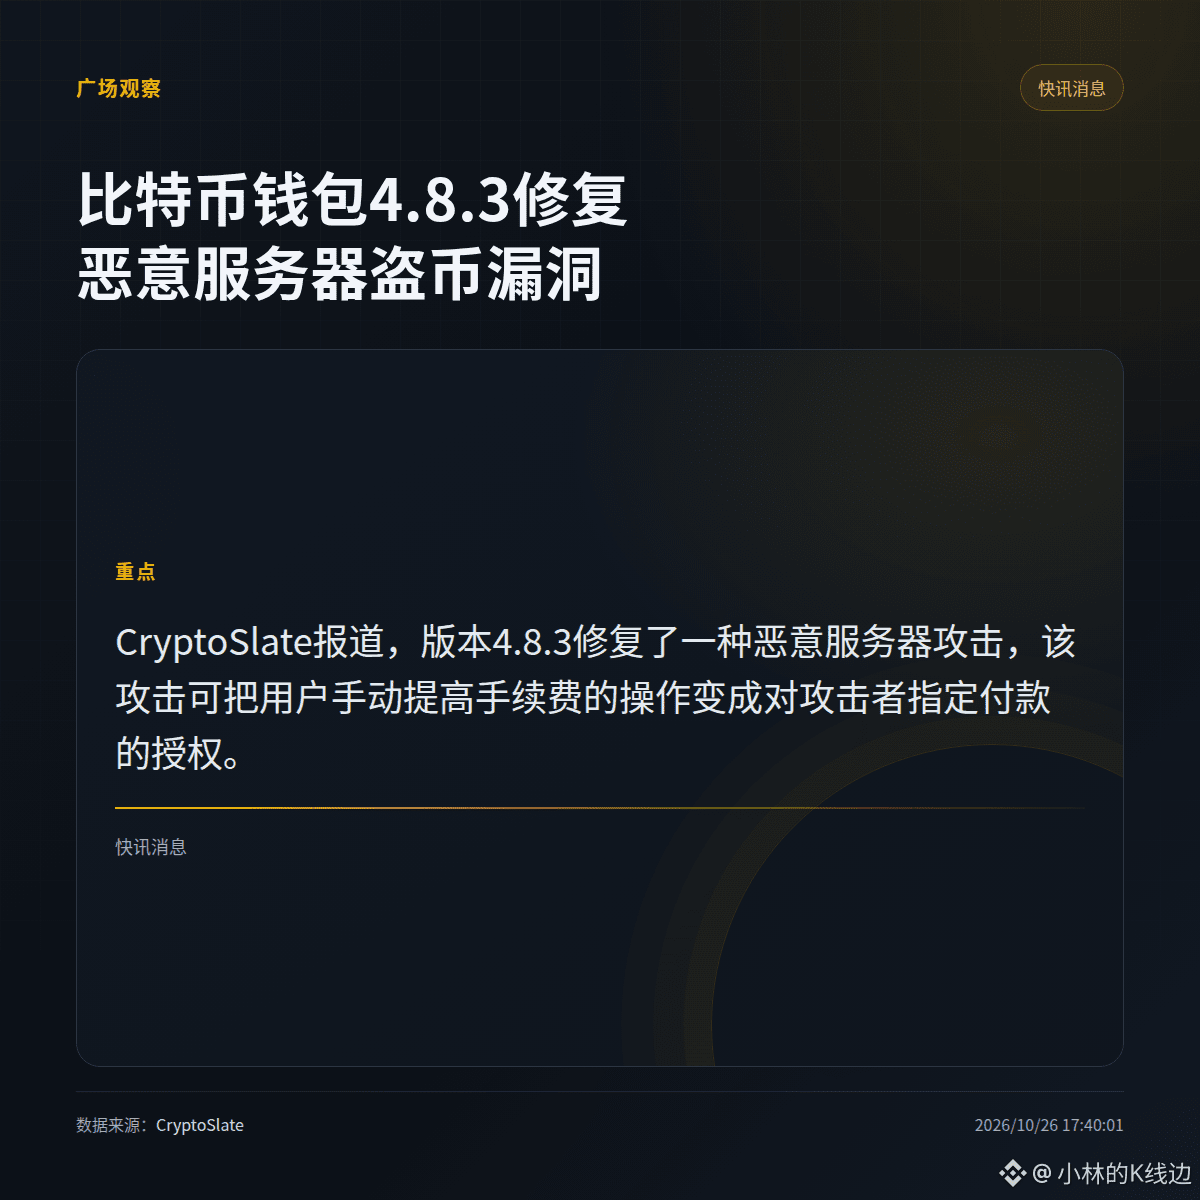
CryptoSlateは、秘密鍵なしでビットコインを送金できる攻撃手法を報じました。問題はウォレットの手数料処理にあり、ユーザーが手動で手数料率を引き上げる際、悪意のあるサーバーがその操作を、攻撃者が指定した支払いを承認する操作に置き換えることができます。
つまり、盗難の鍵となるのは秘密鍵の保管ではなく、ウォレットとサーバーがやり取りする際の確認手順です。バージョン4.8.3でこの問題は修正されています。報道では、影響を受けたウォレットの名称や、実際の環境で攻撃が行われたかどうか、影響を受けた資金の額については明らかにされておらず、これらはまだ確認が必要です。
つまり、盗難の鍵となるのは秘密鍵の保管ではなく、ウォレットとサーバーがやり取りする際の確認手順です。バージョン4.8.3でこの問題は修正されています。報道では、影響を受けたウォレットの名称や、実際の環境で攻撃が行われたかどうか、影響を受けた資金の額については明らかにされておらず、これらはまだ確認が必要です。