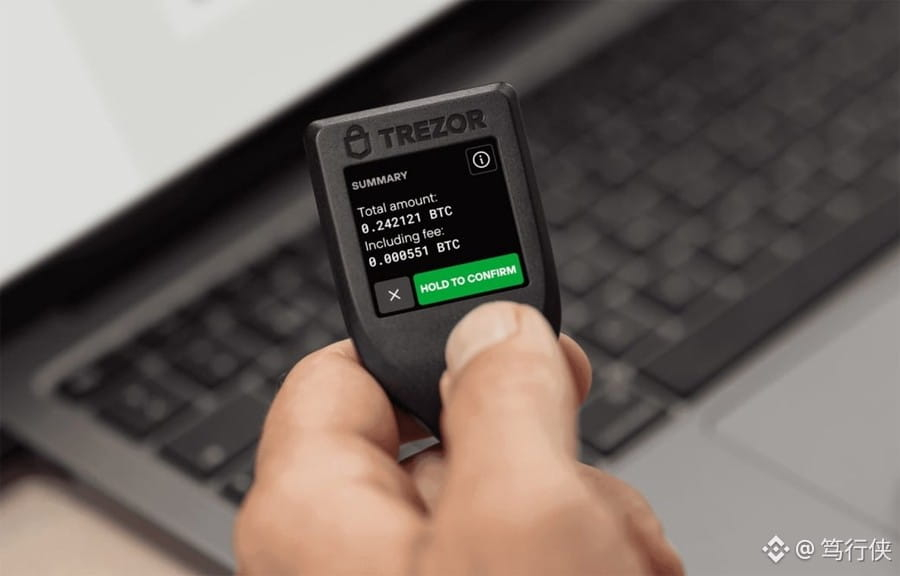
以前は、こう覚えておけばよかった。「秘密鍵を失くしていなければ、コインは安全だ。」
10月24日、Electrumがその定説を覆した。秘密鍵を2台のTrezorに保管していたユーザーのコインが、あやうく送金されるところだった。
3つの事例を見てみよう。
10月11日と18日の2件の攻撃では、2人目の被害者が「取引を加速」しようとして、コインをそのまま失った。
攻撃者のアドレスは末尾4桁以外を偽装し、手数料ゼロで「加速」をクリックさせようとした。
2018年にも同じ手口の攻撃があり、771枚の$BTC が盗まれた。
「ハードウェアウォレットなら大丈夫」と決めつけるのはまだ早い。被害者が使っていたのは、Trezorを2台使った3-of-3マルチシグだった。
仕組みは簡単だ。軽量ウォレットはブロックチェーンをダウンロードせず、取引が本物かどうかを見知らぬサーバーに全面的に頼っている。サーバーは本物の支払い情報を隠し、偽の取引を差し込む。あなたが「加速」をクリックすれば、署名するのは盗人の取引だ。
かみ砕いて言えば、秘密鍵で守られるのは署名する権限であって、あなたの目ではない。軽量ウォレットの「安全性」は借り物で、サーバーはいつでもそれを取り上げられる。
あなたの資産にも関係する話だ。次の4つを順番に実行しよう。
アップグレードはelectrum.orgからのみ行い、GPG署名を確認する。告知が出ると、偽のアップデートを使ったフィッシングがすぐに続く。
署名する前にアドレス全体を確認する。末尾だけを見てはいけない。今回の攻撃は、末尾しか見ない人を狙っている。
確認待ちの取引が止まっている場合は、まずブロックエクスプローラーでtxidを調べてから、「加速」をクリックするか判断する。
長期的な対策は、自分でノードを立てるか、多額の資産をハードウェアウォレットに入れてオフライン保管すること。
リスクに関する注意:
盗まれた総額と悪意あるサーバーの数は、現在まで公表されていない。
判断基準はただ一つ。被害者がさらに公表されれば、軽量ウォレットへの信頼の問題は業界全体のリスクへと拡大し、ハードウェアウォレットと自前のノードは「推奨」から「必須」になる。
検証ポイント:被害規模に関する公式の続報
盗まれたのはあなたの秘密鍵ではない。「ひと目見れば安心」という習慣だ。
やることリストは以上。4.8.3へのアップグレードを、今日実行しよう。
#Electrum钱包漏洞致资金被盗 #Electrum修复4.8.3前版本高危漏洞