


⚠️#electrumwalletbugletrogueserversstealfunds ⚠️ 難読化の手口:小さな画面での簡易確認時に送金先の変更が一目で発覚するのを防ぐため、攻撃者はコンピューターツールを使って送金先となる大量のウォレットを何百万個も事前に生成し、実際の受取人の元のアドレスと末尾4文字が完全に一致するアドレスを見つけ出しました
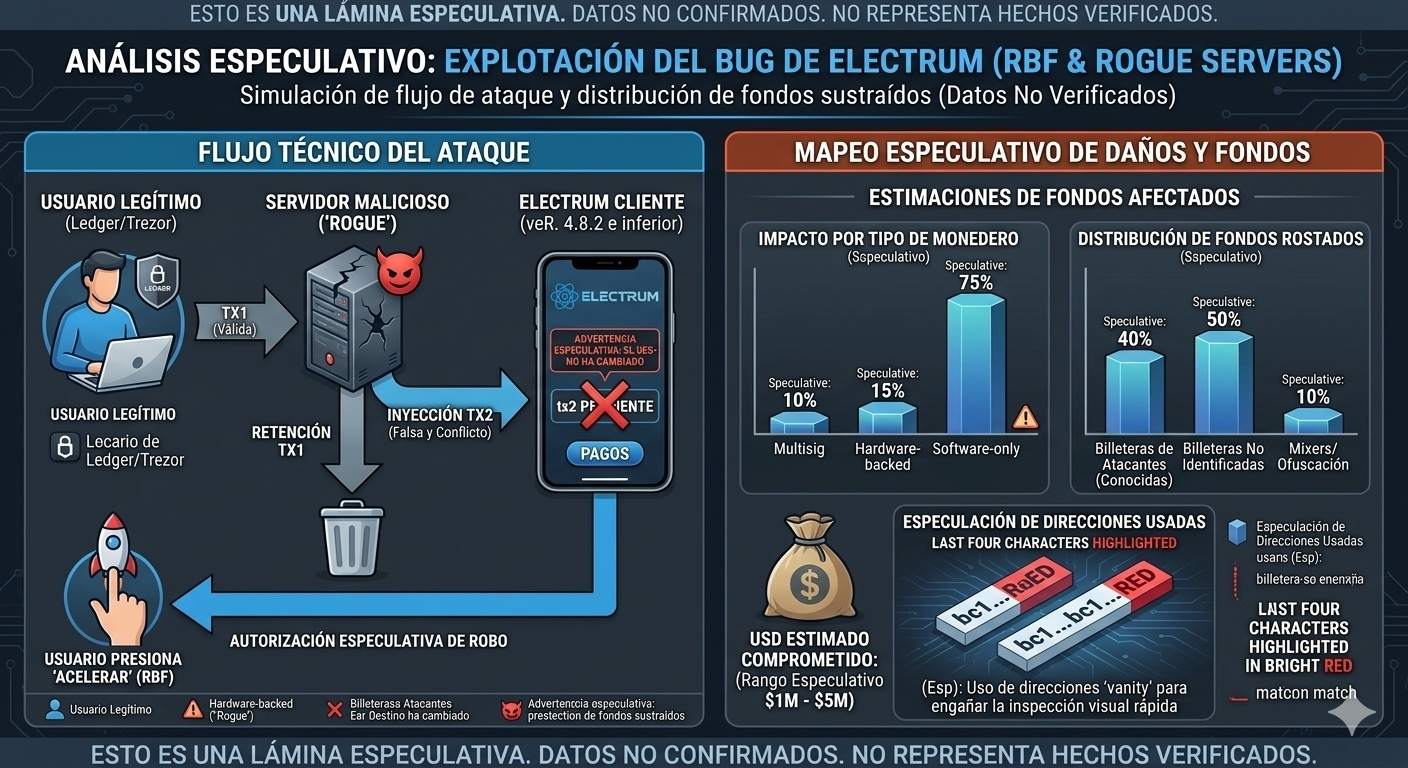
⚠️ビットコインのセキュリティ界隈は、ソフトウェアウォレットElectrumの重大な脆弱性が実際に悪用されていることが確認され、厳戒態勢に入っています。この脆弱性を利用すると、悪意のあるサーバー(不正サーバー)が保留中の取引を偽装し、ユーザーの資金を盗むことができます 。
⚠️オープンソースプロジェクトの開発チームは、攻撃経路を封じるため、緊急にバージョン4.8.3をリリースしました Crowdfund Insider。以下では、エクスプロイトの技術的な仕組み、被害報告、直ちに実施すべき緩和策を詳しく解説します:
⚠️攻撃の技術的な仕組み:RBFの罠
⚠️このエクスプロイトは、軽量クライアント(lightweight clients、またはSPV)の基本設計を悪用します。軽量クライアントは、未承認取引の履歴(mempool)の確認や手数料の見積もりを、意図的に外部のリモートサーバーに委ねています Crowdfund Insider。
⚠️攻撃は、次のような傍受の流れで実行されます:
1. 元の注文(tx1)を隠す:正規のユーザーが、信頼できる受取人に有効な送金(tx1)を開始して送信すると、接続先の悪意あるサーバーがその注文を傍受し、ノードのグローバルネットワークに伝播しないよう意図的に保留します The Defiant。
⚠️2. 不正な取引(tx2)を挿入する:クライアントのウォレット履歴に元の取引を表示する代わりに、サーバーは競合するよう改変した取引(tx2)を送信します。この取引では、正規の受取人のアドレスが攻撃者の管理下にあるウォレットに置き換えられています The Defiant。
⚠️3. 旧バージョンのクライアントによる検証の欠如:この新たな偽取引には、無効な暗号署名が付いています。しかし、Electrum 4.8.2以前のバージョンは未承認ブロックの署名を自動検証していなかったため、グラフィカルインターフェースは単にその取引を処理し、保留中の正規取引として画面に表示していました 。ユーザーをだますため、攻撃者はネットワーク手数料を設定せずに送金を行い、被害者の取引履歴上で視覚的に「停滞」しているように見せかけていました 。
⚠️4. RBFによる罠の発動:送金が遅れているように見えると、ユーザーは自然な流れで、内蔵のReplace-by-Fee(RBF)機能を使ってネットワーク手数料を引き上げ、処理を早めようとします 。このボタンを押すと、ウォレットソフトウェアは改変されたデータ(tx2)を読み込み、構造を再生成して新しい手数料を計算し、最終署名をユーザーに求めます。被害者が秘密鍵またはハードウェアウォレットを使って手数料の引き上げを承認した瞬間、ハッカーのアドレスに正当な署名が付与され、取り消し不能な盗難がブロックチェーン上に送信されます The Defiant。
⚠️偽装の手口:小さな画面での簡単な確認では送金先の変更に気づかれないよう、攻撃者はコンピューターツールを使い、元の正規受取人アドレスの末尾4文字と完全に一致するアドレスが見つかるまで、膨大な数の送金先ウォレットを事前に生成していました 。
⚠️確認されたインシデントと警戒状況
⚠️ビットコインの世界的なコミュニティで最初のインシデントが報告された後、セキュリティ上の欠陥が発見され、内部告発によって明らかになりました X / @BitcoinNewsCom:
⚠️• 最初の報告(10月11日):Trezor製ハードウェアデバイス2台で保護された高度なマルチシグウォレット(3つの署名のうち2つが必要なマルチシグ)を使用していたユーザーが、複雑な異常を検知しました 。両方の画面で最初の送金先を物理的に確認していたにもかかわらず、二つ目の履歴にまったく異なる出金記録があることに驚きました。間に合うように処理を中止したため、最終的な資金の損失は報告されていません 。
⚠️• 盗難の確認(10月18日):2人目のユーザーは、傍受された取引のネットワーク手数料を手動で引き上げることを承認し、操作による攻撃の被害に遭いました。その結果、暗号資産の全額が攻撃者の口座に盗まれたことが確認されています 。悪意あるサーバーの身元と盗まれたビットコインの総額は、開発技術チームによる機密調査の対象となっています Binance / Square。
⚠️なお、ローカルのmempoolで署名を検証しないという同じ設計上の弱点は、マルチシグウォレットのCake Walletにも同時に影響し、業界全体で同時にパッチを適用する必要がありました 。
⚠️対応策と必須の保護ガイド
⚠️Electrumバージョン4.8.3のリリースを受け、保有者のデジタル資産を守るため、以下の手順が必須とされています:
⚠️1. 速やかかつ安全にアップデートする:すべてのユーザーに対し、プロジェクトの公式ウェブサイトのドメインからのみ、最新バージョンをダウンロードするよう呼びかけています / 。ダウンロードしたファイルの暗号署名を必ず確認してください。また、古いウォレット内に表示されるメッセージやポップアップ、直接アップデートできるとうたうメール内のリンクには一切応じないでください。別のマルウェアクローンである可能性があります / 。
⚠️2. 徹底した手動検証:すべてのコンピューターシステムがバージョン4.8.3(ウォレット自身の未承認取引に対する署名の自動検証機能を追加)に移行するまで、有効なセキュリティ対策は人間による目視確認だけです Crowdfund Insider。すべてのユーザーは、署名を承認する前に、送金先アドレスの全体と金額を確認しなければなりません。RBFによる手数料の引き上げも、必ず厳密に確認してください X / @BitcoinNewsCom。先頭や末尾の文字をさっと確認するだけでは、もはや安全ではありません 。
⚠️3. 自身のノードへの接続:Electrumのインターフェースを、自分の個人サーバーまたは信頼できるビットコインのフルノードだけに接続するよう設定しているユーザーは、この攻撃から完全に安全です。このエクスプロイトには、悪意ある攻撃者が管理するネットワークインフラとの直接的なやり取りが必須だからです Binance / Square。$BTC $ETH $ADA


