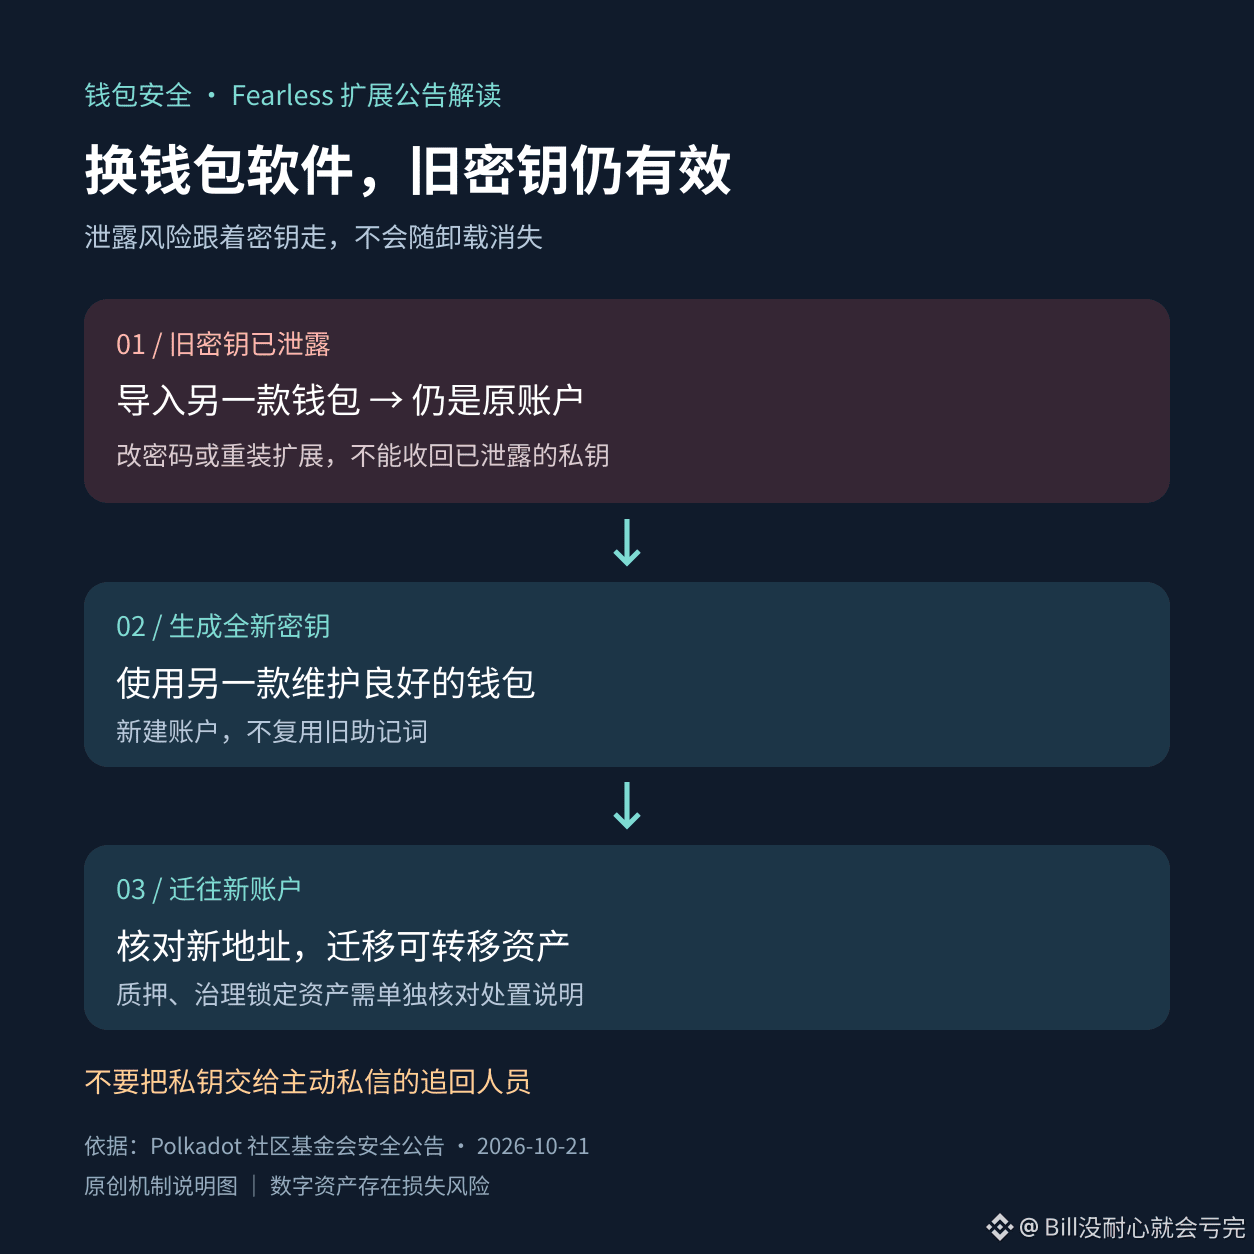

漏えいしたことのあるリカバリーフレーズを別のウォレットにインポートしても、資産を管理する鍵は同じです。ソフトウェアを変えても、古い秘密鍵が無効になるわけではありません。
Polkadotコミュニティ財団は10月21日のセキュリティ告知で、2025年2月以降にFearlessのブラウザー拡張機能を使用したことがあるユーザーは、その中のアカウントが漏えいしたものとして扱うよう注意を促しました。影響を受けた拡張機能には、ロック解除時に秘密鍵を攻撃者のサーバーへ送信するコードが含まれていました。パスワードの変更や拡張機能の再インストールでは、漏えいした鍵を無効にできません。
告知では、別の適切にメンテナンスされているウォレットで新しい鍵を生成し、旧アカウントの資産を新しいアカウントへ移すことを推奨しています。元のリカバリーフレーズをインポートしただけでは、アドレスの管理権限は変わりません。審査済みのモバイル版ではこのコードは見つかりませんでしたが、同じ秘密鍵をブラウザー拡張機能に入力したことがある場合、モバイル版でその鍵を使ってもリスクを切り離すことはできません。
ステーキング中またはガバナンスによってロックされている資産は、通常の送金と同じように扱うことはできません。まず、公式告知に記載された専用の対処方法を確認してください。また、ダイレクトメッセージで連絡してくる資産回収業者に秘密鍵を渡さないでください。
デジタル資産には損失のリスクがあります。移行前に、新しいアドレスと公式情報を確認してください。
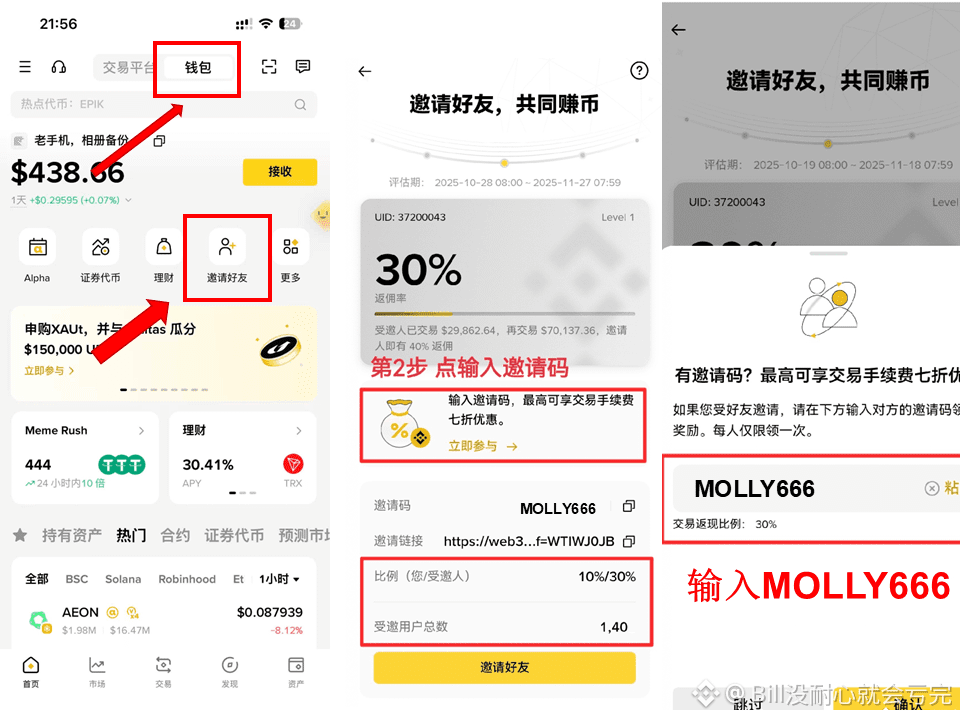
Binance Wallet招待コード:MOLLY666