#electrumfixeshighriskexploitinversionsbefore4.8.3
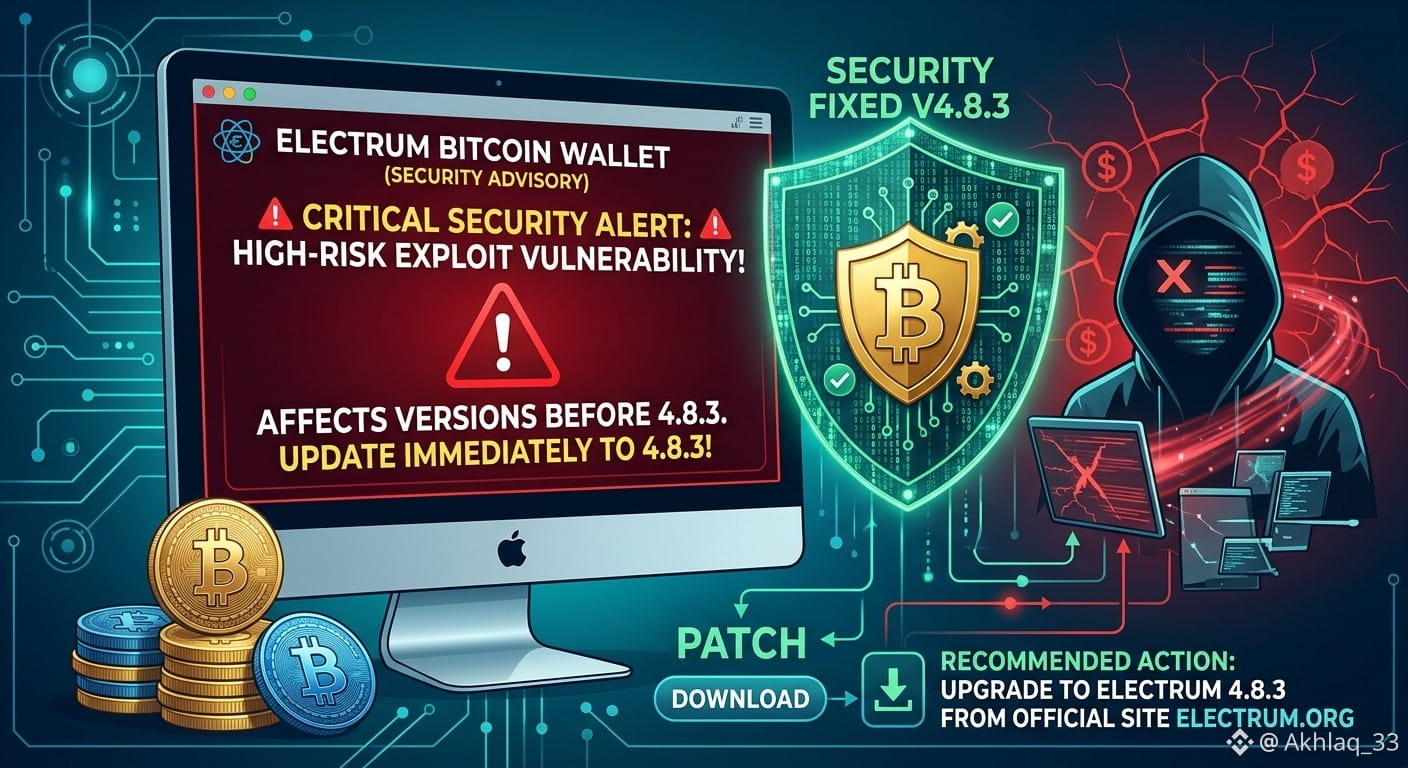
🔐⚠️ 重大なセキュリティ警告:Electrum、4.8.3より前のバージョンに存在する高リスクの脆弱性を修正
正しいアドレスにビットコインを送金したはずなのに、ウォレットを再び開くと送金先がまったく別のアドレスになっていた——そんな状況を想像してみてください。取引は本物のように見え、手数料の引き上げが必要だと表示され、たった一度クリックしただけでセキュリティ上の欠陥が取り返しのつかない金銭的損失につながります。
Electrumは、ウォレットのそれ以前のすべてのバージョンに影響する重大度の高い脆弱性を修正するため、バージョン4.8.3を正式にリリースしました。開発者は実際に悪用されたことを確認しており、少なくとも1件、ユーザーが資金を失ったとの報告があります。
🔍 攻撃の仕組み
攻撃の準備:悪意のある、または侵害されたElectrumサーバーは、未承認の取引を傍受し、正規の送金を隠して、攻撃者が用意した偽の類似アドレスに資金を送る、内容の異なる不正な取引を表示する可能性がありました。
罠:ユーザーが手数料を引き上げるためにReplace-by-Fee(RBF)を使って取引を速めようとすると、ウォレットが知らないうちに悪意のある差し替え取引に署名し、承認してしまうおそれがありました。
修正:Electrumバージョン4.8.3では、ウォレットが管理するコインを使用する未承認取引に対して、厳格な署名検証が導入され、この特定の攻撃手法が効果的に阻止されます。
🛡️ 推奨される対策と今すぐ行うべきこと
ただちに更新:Electrumをお使いの場合は、公式サイト(electrum.org)からバージョン4.8.3以降にアップグレードしてください。インストール前に、ダウンロードしたファイルの署名を必ず検証してください。
すべての詳細を確認:更新が完了するまではもちろん、更新後も習慣として、署名する前や取引手数料を引き上げる前に、受取先アドレスの全体と取引金額を念入りに確認してください。
自己管理から学ぶこと:自己管理型ウォレットなら秘密鍵を完全に自分で管理できますが、軽量ウォレットは依然として外部インフラに依存しています。セキュリティ対策は継続的に行う必要があり、シードフレーズを守るだけでは十分ではありません。
#BitcoinSecurity #CryptoSecurity #SelfCustody #BinanceSquare $BTC $ZEC $DASH