Electrumウォレットを使っている人は、今日中にバージョンを4.8.3にアップデートしてください。
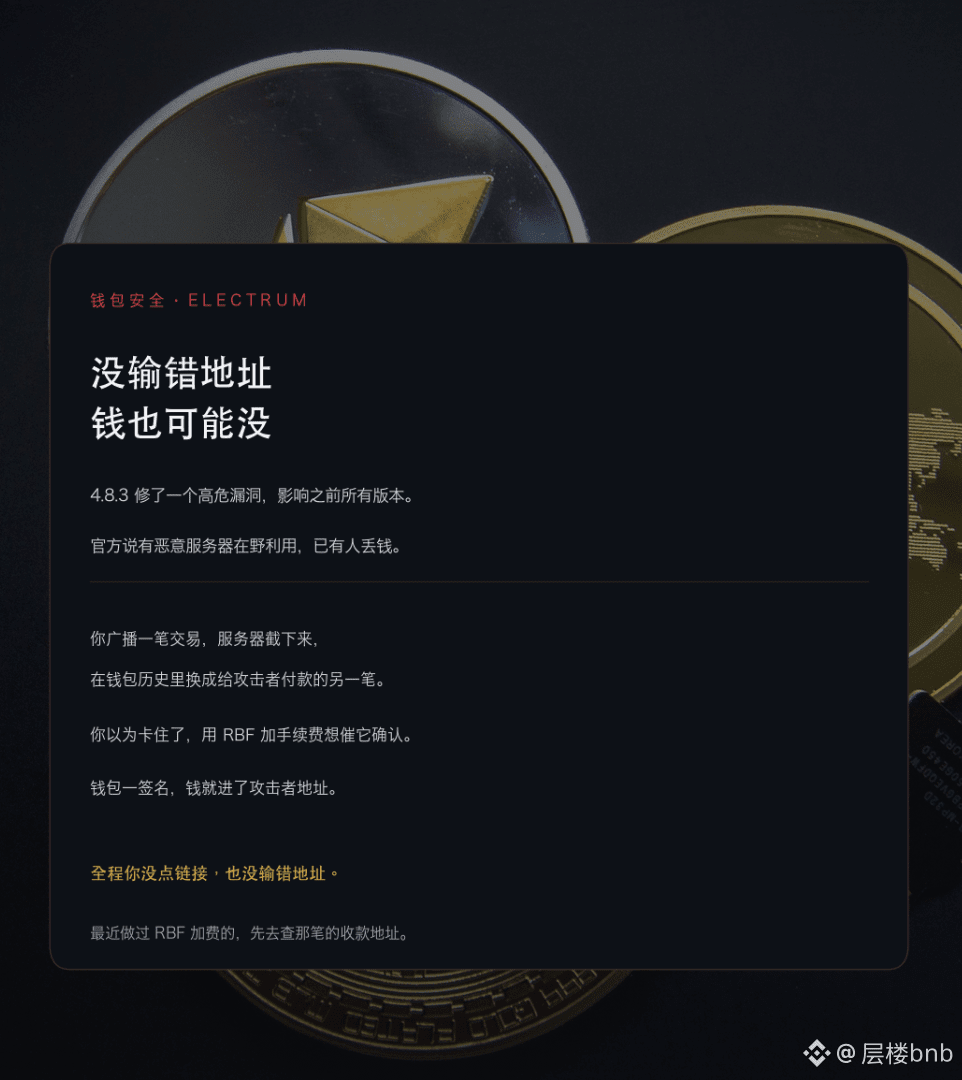
このバージョンでは重大な脆弱性が修正されており、4.8.3より前のすべてのバージョンが影響を受けます。Electrumの公式発表によると、実環境で悪意のあるサーバーによる悪用がすでに確認されており、一部のユーザーは資金を失っています。
攻撃の手口はかなり巧妙です。
あなたが取引をブロードキャストすると、悪意のあるサーバーがそれを横取りし、ウォレットの取引履歴上で別の取引に差し替えます。その取引の送金先は攻撃者のアドレスです。
取引が滞っていると思い、確認を早めようとRBFで手数料を引き上げます。そのときウォレットが署名し、資金は攻撃者のアドレスに送られてしまいます。
この間、あなたはアドレスを間違えて入力したわけでも、リンクをクリックしたわけでもありません。
最近Electrumを使い、取引の手数料をRBFで引き上げたことがある場合は、その取引の送金先アドレスが正しいか確認してください。確認したらアップデートしてください。#electrum修复4.8.3前版本高危漏洞 $TRUST