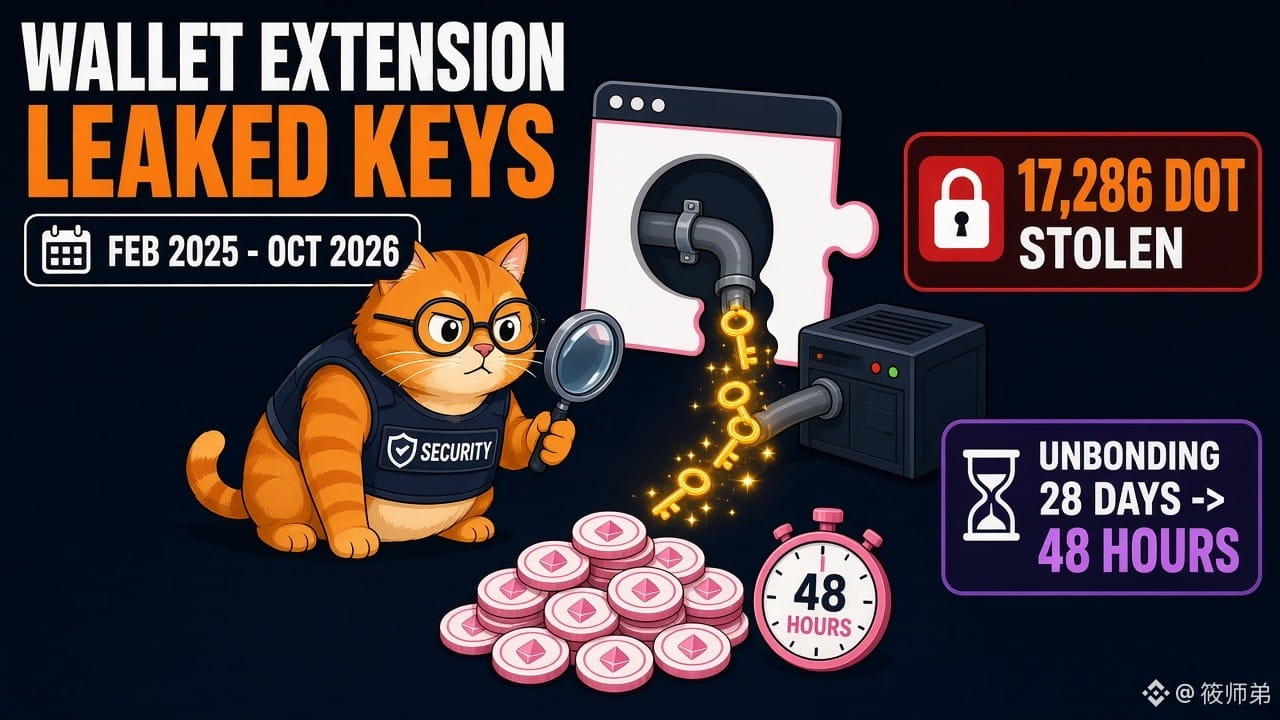
Polkadotのサードパーティ製ウォレット拡張機能が約20カ月にわたり秘密鍵を窃取!アンボンディング期間が28日から2日に短縮され、盗難資金を救出する時間はほとんど残されず
📌 Polkadotフォーラムのセキュリティ告知(10/21):サードパーティ製Fearless Walletブラウザー拡張機能のバージョン3.0.1、3.0.3~3.0.5に悪意のあるコードが含まれており、ウォレットのロック解除時に秘密鍵を攻撃者のサーバーへ送信。2025年2月から断続的に作動し、2026年10月10日まで続いた。公式ウォレットではない
📌 これまでに8人のユーザーから不正送金の報告があり、合計17,286 DOT。SlowMistによると、悪意のあるコードはニーモニック、秘密鍵、キーストアを収集でき、遠隔で有効・無効を切り替えられる
📌 CryptoSlate 10/25:7月のReferendum 1910により、ノミネーターのアンボンディング期間は最長28日から約1~2日に短縮。攻撃者がアンボンディングを開始した後、元の所有者や救援者に残される時間は大幅に短くなった
【見解】
今回の問題はブロックチェーンそのものではなく、「サプライチェーン」にある。悪意のあるコードは、TONエコシステムをうたう大規模アップデートに潜んでおり、オープンソースであっても防げなかった。さらに注目すべきは、アンボンディング期間の短縮によって流動性が高まる一方、安全のための猶予期間も削られたことだ。これはすべてのPoSチェーンが直面するトレードオフである。
【機会/リスク】
1、該当する拡張機能を使用したユーザー:公式は、すべてのアカウントが漏えいしたものとみなし、直ちに別のウォレットで新しい秘密鍵を作成して資金を移すよう推奨。ステーキング中の資産は、先に救援者へ相談してからアンボンディングすること
2、短期的にはDOTのセンチメントに下押し圧力。ただし、現時点で報告されている損失規模は限定的。今後、被害者数が増えるか注視
3、ハードウェアウォレット、マルチシグ、出金に遅延を設けるセキュリティ対策への需要は、今後も高まる可能性がある
4、「資金を取り戻す」というDM詐欺に注意。秘密鍵を求める人はいない
ステーキングのアンボンディング期間は、流動性のために短くするべき?それとも安全のために長くするべき?
#Polkadot #钱包安全 #私钥泄露 #加密安全 $DOT
参考情報であり、投資助言ではありません