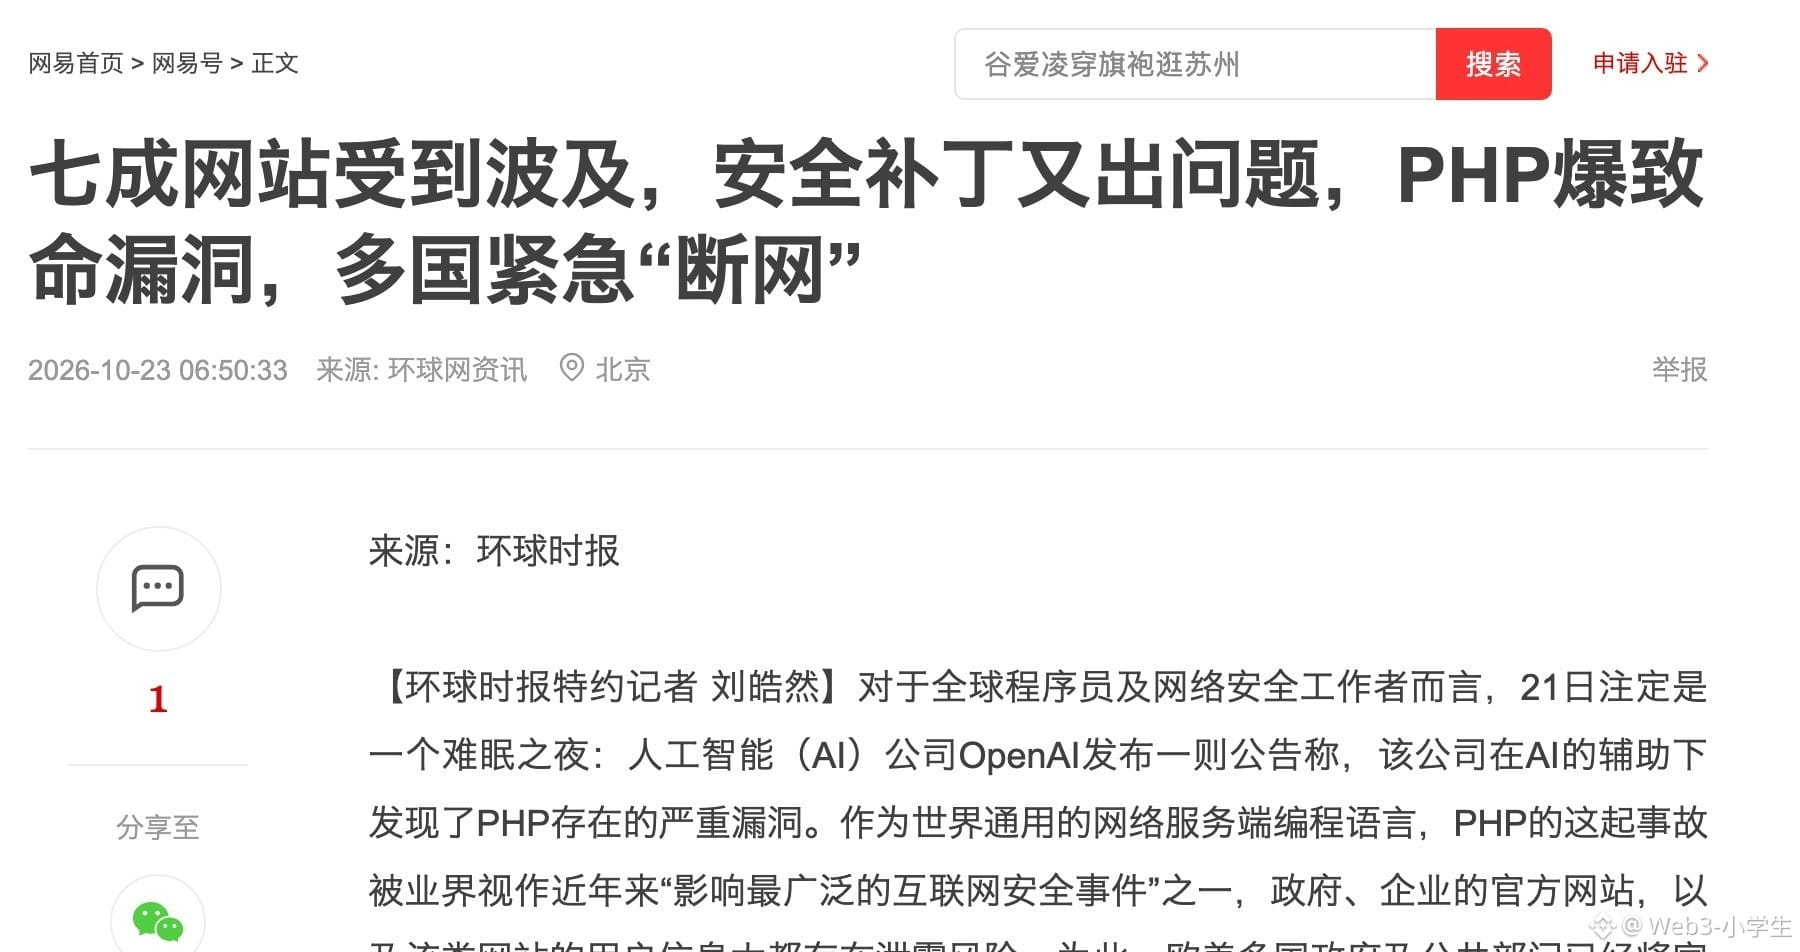
二〇〇四年有人在 bugtraq 上写过 PHP 的一个毛病,放了二十二年没人接。今年八月一个研究员把那段旧思路交给模型,六周后补丁出来了。
真正变的是挖洞的成本,修的人没多一个。
十月二十一号,PHP 官方把两个洞挂出来,评分九点二,不用登录就能把代码种进服务器,mod_php 的默认配置最狠,业务代码还没跑,人家的先跑了,连日志都没来得及看一眼。
官方说没有完整缓解,CISA 说补不上就把系统摘下来,法国德国荷兰的政府站点真关了。
补丁三百个文件,加了一万零七百五十九行,其中四千八百多行是测试。
基金会认了,延迟叫结构性失败,一半在流程,一半在钱,团队按共识办事,谁也不敢拍板。
我信这句不是谦辞。
写核心的人不拿钱。
挖洞的人拿赏金,拿勒索,拿数据。
图什么?二十二年不是没人看见,是看见的人没动力动手。
要命的是武器化。以前从找到洞到写出攻击代码要几周,防守方就靠这几周打补丁。现在模型通宵读,几个钟头一份。就几周。
没了。
七成其实只算查得出服务端语言的站。能报版本号的服务器里,停止维护的分支是还在维护的三倍。
互联网的安全全靠补丁这一下。
链上没有。
$ETH 上的合约部署完就定死,写错就是写死。$BTC 在二〇一〇年八月出过一次致命溢出,几小时内改规则、把链倒回去。
能拔网线的就剩交易所。$COINB 遇到大事只做一个动作,停充提。
你在链上点过的每次授权,都是没人能替你打补丁的承诺,点确认那几秒就是全部修补窗口。
PHP 有基金会,有大厂派人,这次保住了。换成没人盯着的小依赖,同样一个洞,谁去改?所有人都在用,出钱的一个没有,能撑多久说不准。
真正值得记住的不在编号上。任何把「以后能修」写进设计的系统,都会栽在没人修的那天。免费的维护永远比有报酬的攻击慢半拍。
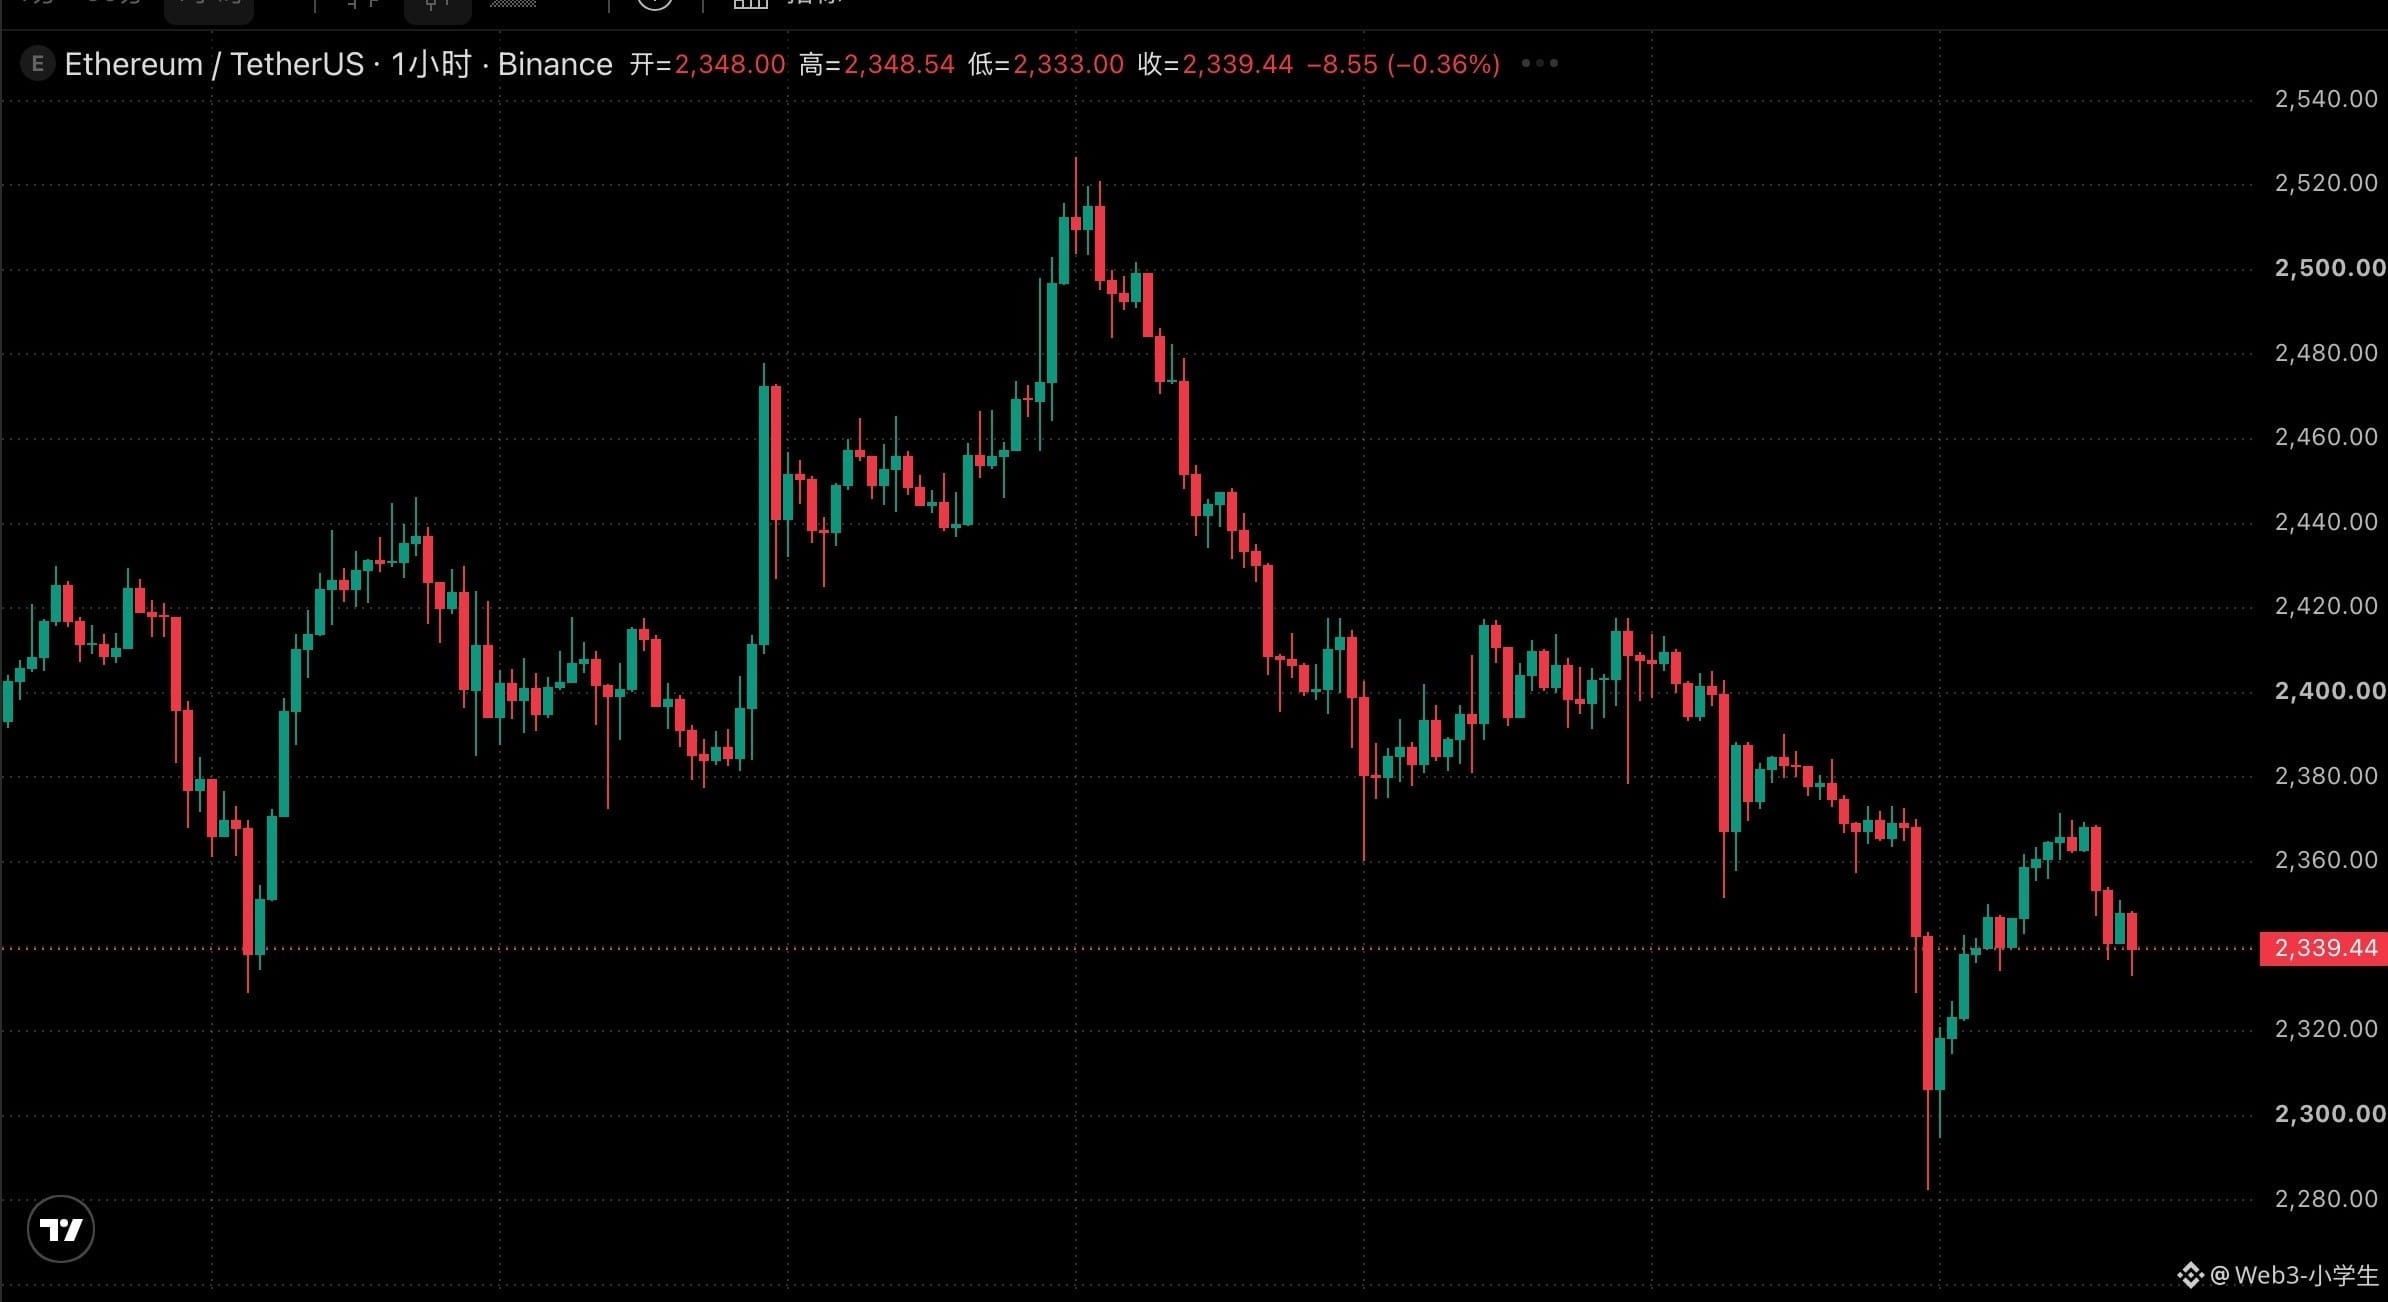
比特币现在八万零四百四十一,跌零点四六个点。以太坊两千三百三十六,跌一个半点。周末,量轻。
#比特币 #美股 #币安广场